
区块链原理 / 系统课时
为 Groth16 电路生成证明密钥
为 Groth16 电路生成证明密钥
Groth16 电路编译完成后,还需要针对电路执行可信设置,才能获得实际用于证明生成的 zkey 和用于验证的密钥。本篇使用 snarkjs 完成电路专属设置、随机贡献、贡献验证和密钥导出,并说明哪些产物可以用于测试,哪些不能直接进入生产环境。
学习目标
- 理解 Groth16 两阶段可信设置以及初始 zkey 的安全限制。
- 使用 snarkjs 生成、贡献并验证电路专属的 zkey。
- 导出验证密钥,检查文件对应关系和生产使用条件。
理解电路专属可信设置
Groth16 的可信设置分为两个阶段。第一阶段称为 Powers of Tau,主要生成可被多个电路复用的公共参数;第二阶段绑定具体电路的 R1CS 约束系统,生成证明所需的电路专属参数。
本篇使用 Circom 2 编译出的 circuit.r1cs,以及 snarkjs 已准备完成第二阶段输入格式的 pot12_final.ptau。示例采用 BN254 曲线,在 snarkjs 命令中通常写作 bn128。
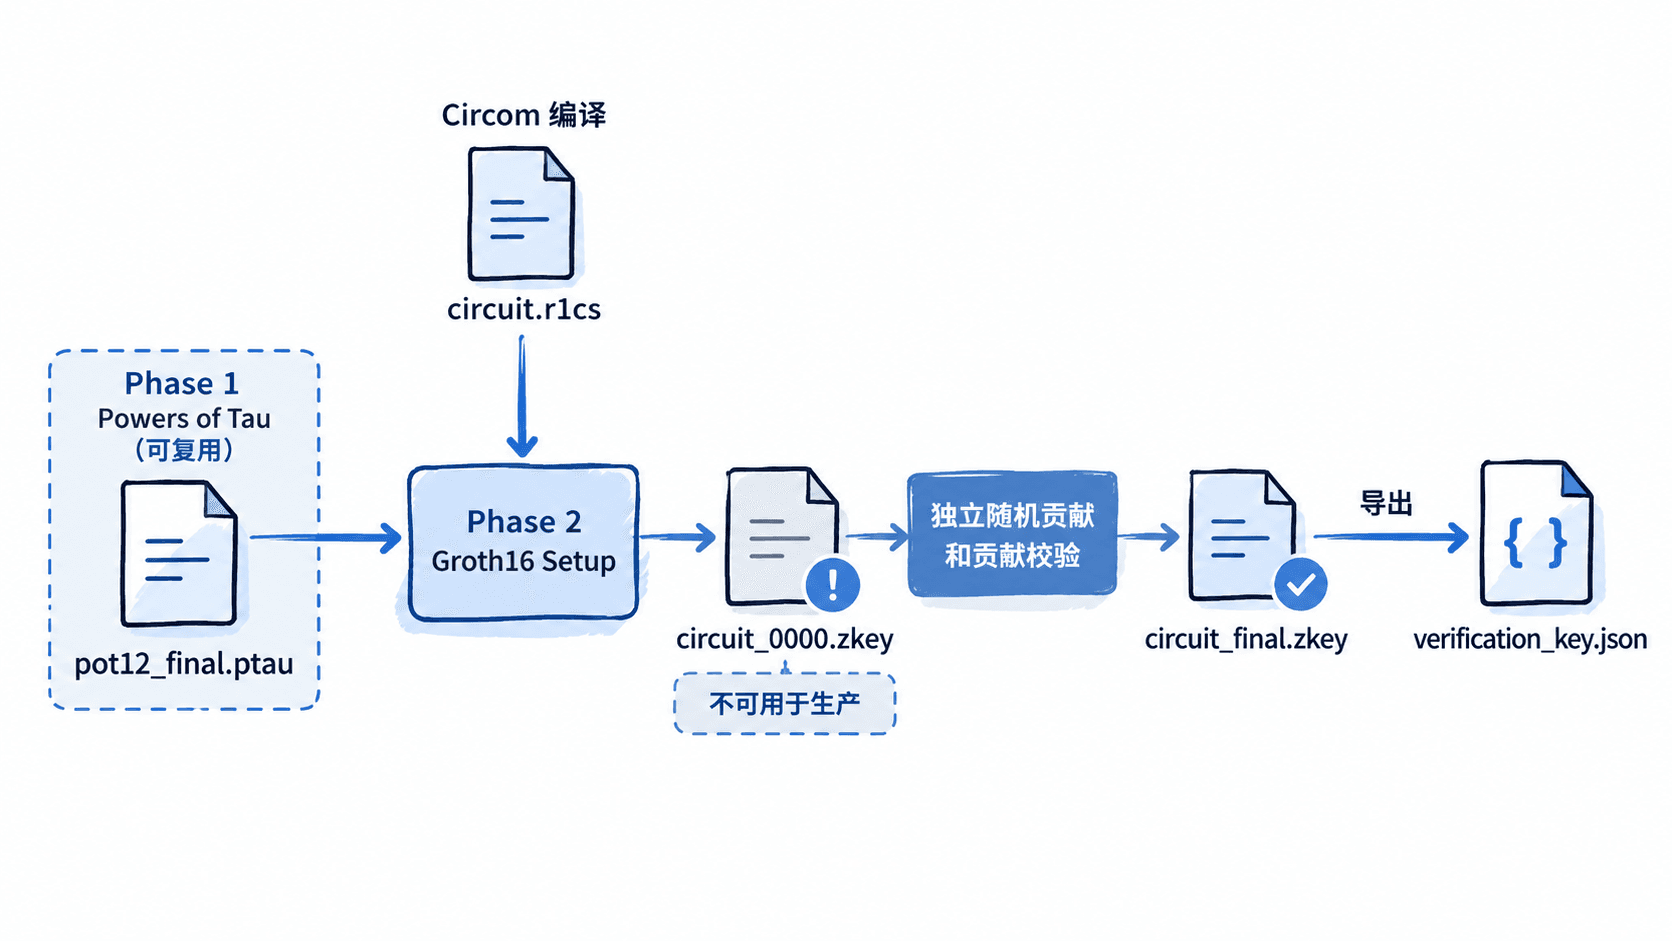
需要区分三个产物:
| 文件 | 作用 | 使用限制 |
|---|---|---|
pot12_final.ptau |
提供第一阶段公共参数 | 必须检查来源、贡献记录及适配曲线 |
circuit_0000.zkey |
电路专属设置的初始产物 | 尚无第二阶段贡献,不能直接用于生产 |
circuit_final.zkey |
含第二阶段贡献的最终密钥 | 验证贡献及来源后才能用于正式证明 |
初始 zkey 还没有经过第二阶段参与者贡献,初始化时使用的秘密随机参数可能被掌握。攻击者如果获得完整的有害设置秘密,就可能伪造能够通过验证的证明。因此,命令执行成功并不等于设置已经可信。
安全假设通常要求每个必要的设置阶段至少有一位诚实参与者正确生成随机数,并彻底销毁其贡献秘密。第一阶段和第二阶段的安全性都需要分别保证。
检查电路与公共参数
以下示例适用于支持这些命令的 snarkjs 版本,例如 snarkjs@0.7.5。环境需要安装 Node.js、npm,并确保项目目录下已经存在 circuit.r1cs 和 pot12_final.ptau。
首先在包含两个输入文件的目录执行:
# 固定工具版本,减少不同环境的命令差异
npx --yes snarkjs@0.7.5 --version

# 查看电路约束数量及基本信息
npx --yes snarkjs@0.7.5 r1cs info circuit.r1cs
预期结果:第一条命令显示 snarkjs 版本信息;第二条命令显示电路所使用的曲线、约束数量、信号数量等信息。具体数值由实际电路决定。
Powers of Tau 的指数必须能够容纳电路需要的约束规模。例如指数为 12 时,对应的容量上限为 。如果电路的约束数量超过所选 ptau 的支持范围,需要换用指数更大的公共参数。
生成初始 zkey 并加入贡献
现在让 snarkjs 将 R1CS 电路与公共参数结合,生成电路专属的初始 zkey。
# 初始设置:输出尚未经过第二阶段贡献的密钥
npx --yes snarkjs@0.7.5 groth16 setup circuit.r1cs pot12_final.ptau circuit_0000.zkey

# 加入一位参与者的随机贡献,执行时交互输入熵
npx --yes snarkjs@0.7.5 zkey contribute circuit_0000.zkey circuit_0001.zkey --name="Contributor 1" -v
预期结果:第一条命令创建 circuit_0000.zkey;第二条命令要求输入随机文本,并在成功后生成 circuit_0001.zkey,同时打印本次贡献的相关哈希信息。随机文本不会作为普通命令参数写入 Shell 历史。
--name 是贡献记录的标识,不代表贡献者身份已经得到认证。每次贡献都会更新相关秘密参数,输出新的 zkey;后续贡献必须以上一轮输出为输入。
为了演示多参与者设置,可以继续执行第二轮贡献:
# 第二位参与者应使用自己的设备和独立随机源
npx --yes snarkjs@0.7.5 zkey contribute circuit_0001.zkey circuit_0002.zkey --name="Contributor 2" -v
预期结果:成功生成 circuit_0002.zkey,并显示新增贡献的相关信息。
这里两条贡献命令运行在同一机器上,仅用于理解操作过程。生产仪式通常由不同参与者在各自可信的环境中生成随机数,并且安全销毁临时秘密;由同一个组织代替所有参与者输入随机文本,并不能提供真正独立的信任保障。
验证贡献并完成最终设置
得到含贡献的 zkey 后,必须检查它是否属于当前电路、是否匹配第一阶段参数,以及贡献记录是否能够通过密码学验证。
# 验证电路匹配关系和第二阶段贡献链
npx --yes snarkjs@0.7.5 zkey verify circuit.r1cs pot12_final.ptau circuit_0002.zkey
预期输出的关键成功信息为:
[INFO] snarkJS: ZKey Ok!日志还可能包含贡献信息和中间哈希,实际内容随文件和工具版本变化。只有看到验证成功并确认命令正常退出,才能继续使用该密钥。
可以在独立随机贡献结束后应用公开随机信标,形成最终产物。下面采用 snarkjs 官方教程中的固定十六进制值,仅用于演示命令格式,不能把它当作正式仪式的可信随机信标。
# 教学演示:固定信标不适合直接复制到生产仪式
npx --yes snarkjs@0.7.5 zkey beacon circuit_0002.zkey circuit_final.zkey 0102030405060708090a0b0c0d0e0f101112131415161718191a1b1c1d1e1f 10 -n="Final Beacon"

# 对最终 zkey 再次进行完整验证
npx --yes snarkjs@0.7.5 zkey verify circuit.r1cs pot12_final.ptau circuit_final.zkey
预期结果:生成 circuit_final.zkey,并在第二条命令的成功日志中看到 ZKey Ok!。参数 10 是 snarkjs 信标运算的迭代指数,不代表 10 位贡献者。
正式仪式应事先规定可公开核实、不能被单方随意操纵的信标来源和取值规则,并保存最终信标与贡献记录。信标不能弥补所有参与者都泄露了秘密随机数的情况,也不能替代对参与者和第一阶段公共参数的审查。
导出验证密钥并验收
circuit_final.zkey 可用于 Groth16 证明生成,其中也包含验证密钥相关数据。链下验证程序通常使用从它导出的 verification_key.json,而链上合约可以进一步从同一个最终 zkey 导出对应的验证器。
# 从已验证的最终 zkey 导出验证密钥
npx --yes snarkjs@0.7.5 zkey export verificationkey circuit_final.zkey verification_key.json

# 检查导出文件是否为合法 JSON
node -e "const fs = require('node:fs'); const k = JSON.parse(fs.readFileSync('verification_key.json', 'utf8')); console.log(k.protocol, k.curve, k.nPublic);"
预期输出示例(具体公开信号数量由电路决定):
groth16 bn128 1这里的 1 仅表示示例电路有一个公开信号,实际必须以导出结果为准。常见字段还包括 vk_alpha_1、vk_beta_2、vk_gamma_2、vk_delta_2 和 IC。JSON 能够解析只说明文件格式有效,并不能单独证明设置可信。
完成后应检查以下交付条件:
circuit.r1cs与最终circuit_final.zkey经过zkey verify验证。pot12_final.ptau的来源、第一阶段贡献及文件完整性经过独立检查。- 第二阶段至少有一个可信且真正独立的秘密贡献,贡献记录经过验证。
verification_key.json由同一份最终 zkey 导出,而不是沿用旧电路的密钥。- 保存最终 zkey、验证密钥、电路版本、贡献记录和文件哈希,避免后续混用不同版本。
如果之后修改 Circom 电路并重新编译出不同的 R1CS 约束系统,就应重新检查是否需要执行电路专属设置,不能直接沿用旧密钥。仅修改证明输入而不改变电路约束时,通常可以复用同一份经过验证的最终 zkey。
最后,正式发布前还应使用真实 witness 生成一份证明,并使用导出的验证密钥执行 Groth16 验证。这样才能同时检查可信设置产物、证明生成器和验证程序是否属于同一个电路版本。