
区块链原理 / 系统课时
检查完备性、可靠性与零知识性
检查完备性、可靠性与零知识性
一个零知识证明协议即使能够成功验证,也不代表它同时满足安全与隐私要求。判断协议是否可信,需要分别检查三个问题:真实命题能否通过、虚假命题能否蒙混过关,以及验证者能否从证明中获取本不该知道的秘密。本篇用一个年龄证明案例拆解这三种保证,并给出可直接使用的检查方法。
学习目标
- 准确区分完备性、可靠性与零知识性,识别各自防范的问题。
- 使用公开输入、秘密见证和验证结果分析具体协议。
- 能够检查常见的证明失败、错误接受与隐私泄露风险。
从年龄证明理解三个安全目标
假设某网站要求用户证明自己年满 18 岁,但不希望收集用户的完整出生日期。用户可以通过零知识证明向网站证明年龄条件成立。
这里存在三个不同的对象:公开命题、秘密见证和证明。公开命题是“用户满足指定的年龄门槛”,秘密见证可以包含出生日期及相关凭证,证明则是供验证者检查的协议输出。
仅仅证明某个数字大于等于 18 并不足以证明真实年龄。协议还必须把这个数字与可信凭证绑定,否则用户可以随意填写 20 岁。因此,下面假定用户持有可信签发者提供的出生日期凭证,并且证明电路会验证凭证有效性。
三个目标可以这样判断:
| 性质 | 必须回答的问题 | 不满足时的后果 |
|---|---|---|
| 完备性 | 合法用户能否成功证明真实命题 | 合法用户被拒绝 |
| 可靠性 | 不满足条件的用户能否伪造通过 | 不合格用户被接受 |
| 零知识性 | 验证者是否获得命题之外的秘密信息 | 出生日期等隐私泄露 |
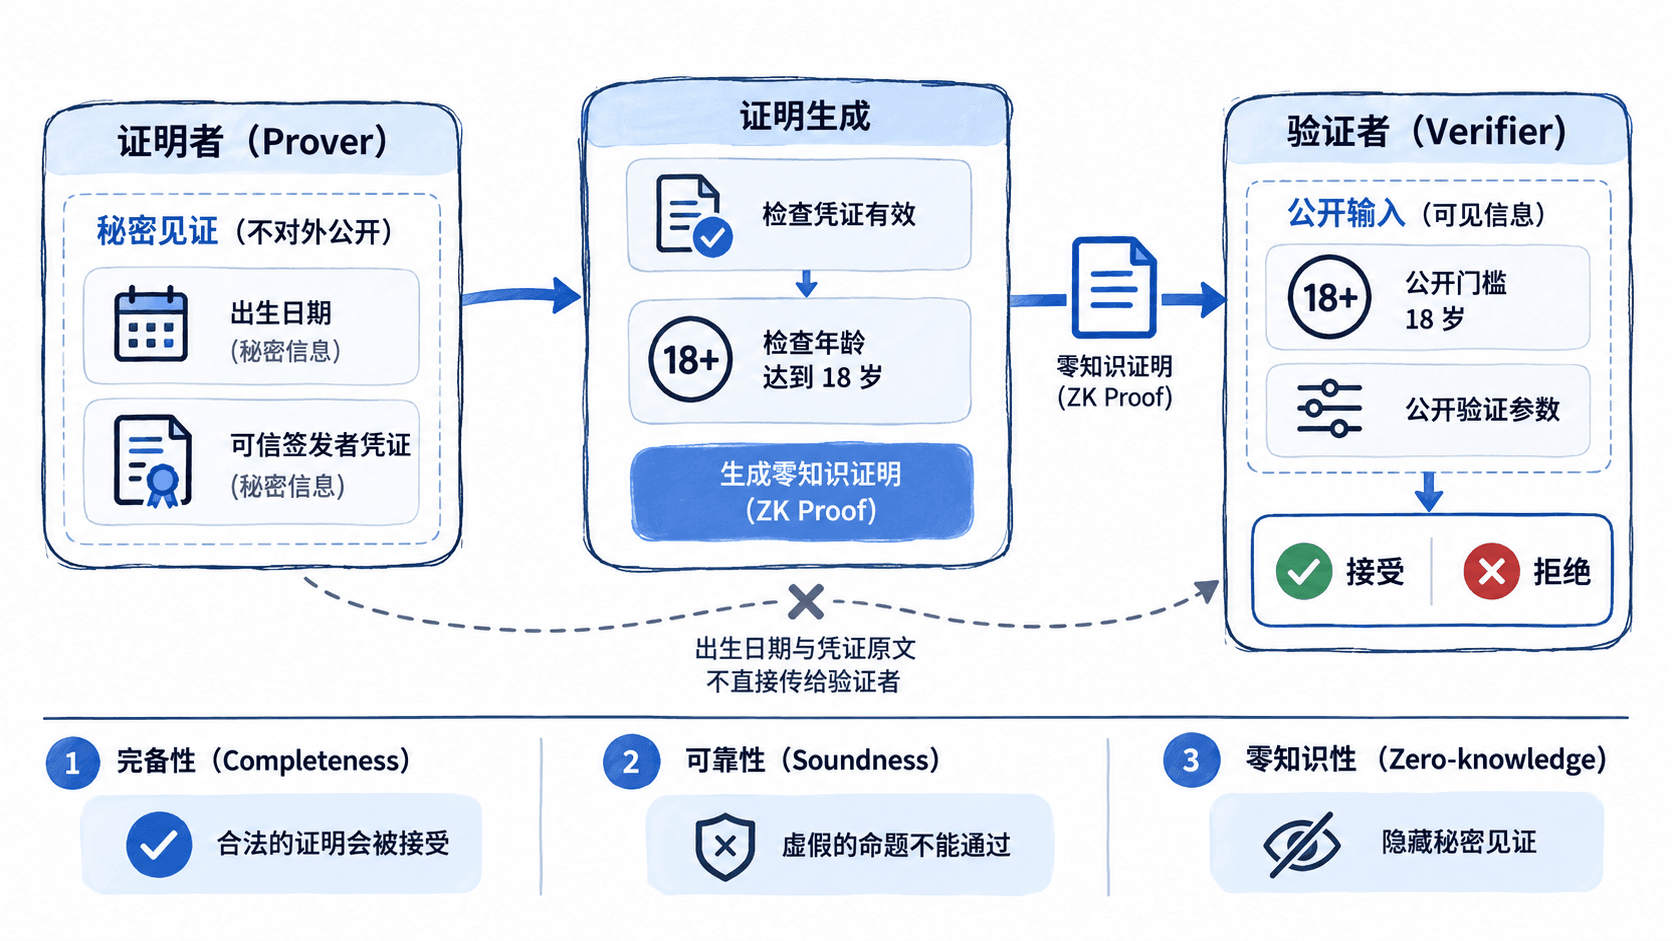
完备性:真实命题应当通过
完备性(Completeness)要求:当公开命题真实、证明者持有满足关系约束的合法见证,并且双方诚实执行协议时,验证者应当接受证明。
设公开命题为 ,秘密见证为 ,关系 表示见证确实满足命题。理想的完备性可以写成:
其中 是证明算法, 是验证算法,概率来自算法可能使用的随机性。有些协议只保证以极高概率通过,而不是概率严格等于 1,需要以具体协议定义为准。
例如,某人在规定的验证日期已经 22 岁,可信出生日期凭证有效,且证明与验证双方使用相同的年龄门槛和电路版本。诚实生成的有效证明应当被接受。
实际检查可以准备三组测试:
- 年龄为 22 岁,凭证有效:期望接受。
- 年龄恰好为 18 岁,凭证有效:期望接受,检查边界比较是否包含等号。
- 年龄为 17 岁:该见证不满足关系,不属于完备性保证的适用范围,应作为拒绝测试。
可靠性:虚假命题难以蒙混过关
可靠性(Soundness)要求:即使证明者采取恶意策略,也不能以超过协议允许的微小概率,让验证者接受一个实际上没有合法见证的命题。
它与完备性的方向不同。完备性考察诚实证明者能否通过,可靠性考察恶意证明者能否作弊。
对于没有合法见证的公开命题 ,通常希望满足:
这里 是恶意证明者输出的证明, 是可靠性错误上界。实际密码学定义通常针对特定安全参数及受限计算能力的对手;不能脱离协议假设,将此式理解成对任意计算能力都成立。
以年龄验证为例,可以建立以下负向用例:
| 测试输入 | 期望结果 | 检查的风险 |
|---|---|---|
| 实际 17 岁,提交有效但不满足门槛的凭证 | 拒绝 | 年龄约束失效 |
| 篡改出生日期,破坏凭证签名 | 拒绝 | 凭证校验缺失 |
| 证明绑定门槛 18,却在验证时替换为 21 | 拒绝 | 公开输入未绑定 |
| 使用不兼容电路对应的证明或验证密钥 | 拒绝 | 验证关系不一致 |
第三组测试特别重要:如果年龄门槛属于公开输入,那么验证器必须将实际门槛作为验证输入参与校验,不能只接受前端传来的一个布尔结果。
还要区分普通可靠性和知识可靠性。部分 zk-SNARK 协议要求更强的知识可靠性(Knowledge Soundness),即成功生成可接受证明的证明者应当能够被视为掌握相应见证,形式化定义通常借助知识提取器。两者不是完全相同的安全声明。
零知识性:验证通过不等于交出秘密
零知识性(Zero-Knowledge)要求验证者除了从公开命题本身及其成立这一事实中能够获得的信息之外,不能从证明交互中学到额外的秘密见证信息。
形式化定义通常借助模拟器:在不知道真实秘密见证的情况下,模拟器能够生成与真实协议交互记录不可区分的视图。根据协议不同,这种不可区分可以是完美的、统计意义上的,或计算意义上的。
在年龄验证中,验证者可以知道用户满足 18 岁门槛,但不应该仅凭零知识证明推出用户出生于哪一天。若公开输入直接包含完整出生日期,即使底层证明系统具备零知识性,应用仍然泄露了出生日期。
检查公开信息时,可以使用以下清单:
- 公开输入只包含业务必需的数据,例如年龄门槛、规定的验证日期及必要的凭证绑定信息。
- 出生日期、私有凭证内容和其他敏感属性作为秘密见证处理,而不是直接公开。
- 使用的证明系统及具体配置支持零知识性;随机化、盲化等所需机制没有被错误关闭。
- 检查证明生成日志、接口请求、链上事件与存储记录,确保没有把秘密见证额外写出。
还需要考虑多次证明之间的关联性。即使单次证明不泄露出生日期,如果每次都公开同一个用户标识或可链接的凭证序列号,验证者仍可能把多次操作关联到同一用户。这属于应用层隐私设计问题,不能仅凭底层零知识性保证消除。
将三种性质落实到验收标准
以年龄证明服务为例,可以建立一套最小验收矩阵:
| 验收项 | 测试方式 | 合格标准 |
|---|---|---|
| 完备性 | 合法见证生成证明并验证 | 有效证明全部通过测试 |
| 可靠性实现检查 | 使用不满足条件、篡改或错配的输入 | 所有设计的负向用例被拒绝 |
| 零知识实现检查 | 检查公开输入、接口、日志和链上数据 | 不出现未授权的出生日期或凭证明文 |
| 密码学保证 | 核查协议定义、安全证明与参数假设 | 三种性质有明确且适用的安全声明 |
可以进一步做两个独立判断练习。
练习一:一位合法的 19 岁用户,其证明始终因为验证密钥版本不一致而失败。它体现的是完备性相关的可用性异常,应先修复密钥版本配置,而不能据此认定密码学协议本身不安全。
练习二:某年龄证明通过验证,但公开输入包含用户身份证号码。此时即便底层证明算法满足零知识定义,整个业务流程依然存在隐私泄露,应删除不必要的公开标识,并检查业务是否确实需要可追踪身份。
最终检查时,应分别给出三份结论:诚实证明的接受情况、恶意证明的拒绝情况、验证者可获得的信息范围。测试结果只能证明已覆盖场景中的实现行为;密码学层面的三种保证,还必须由相应协议的正式安全定义及其适用假设支撑。