
区块链原理 / 系统课时
用恶意见证排查欠约束漏洞
用恶意见证排查欠约束漏洞
电路能为正常输入算出正确结果,并不代表证明系统真的约束了这些结果。本篇用一个故意漏掉约束的 Circom 2 电路构造恶意见证,再用 R1CS 检查确认异常值仍能通过,从而定位“见证计算正确、约束却不完整”的典型漏洞。
学习目标
- 区分 Circom 中见证赋值与真正进入 R1CS 的约束。
- 构造违反业务语义但仍满足现有约束的恶意见证。
- 用
snarkjs检查约束,并把漏洞修复后重新验证。
先识别最危险的欠约束写法
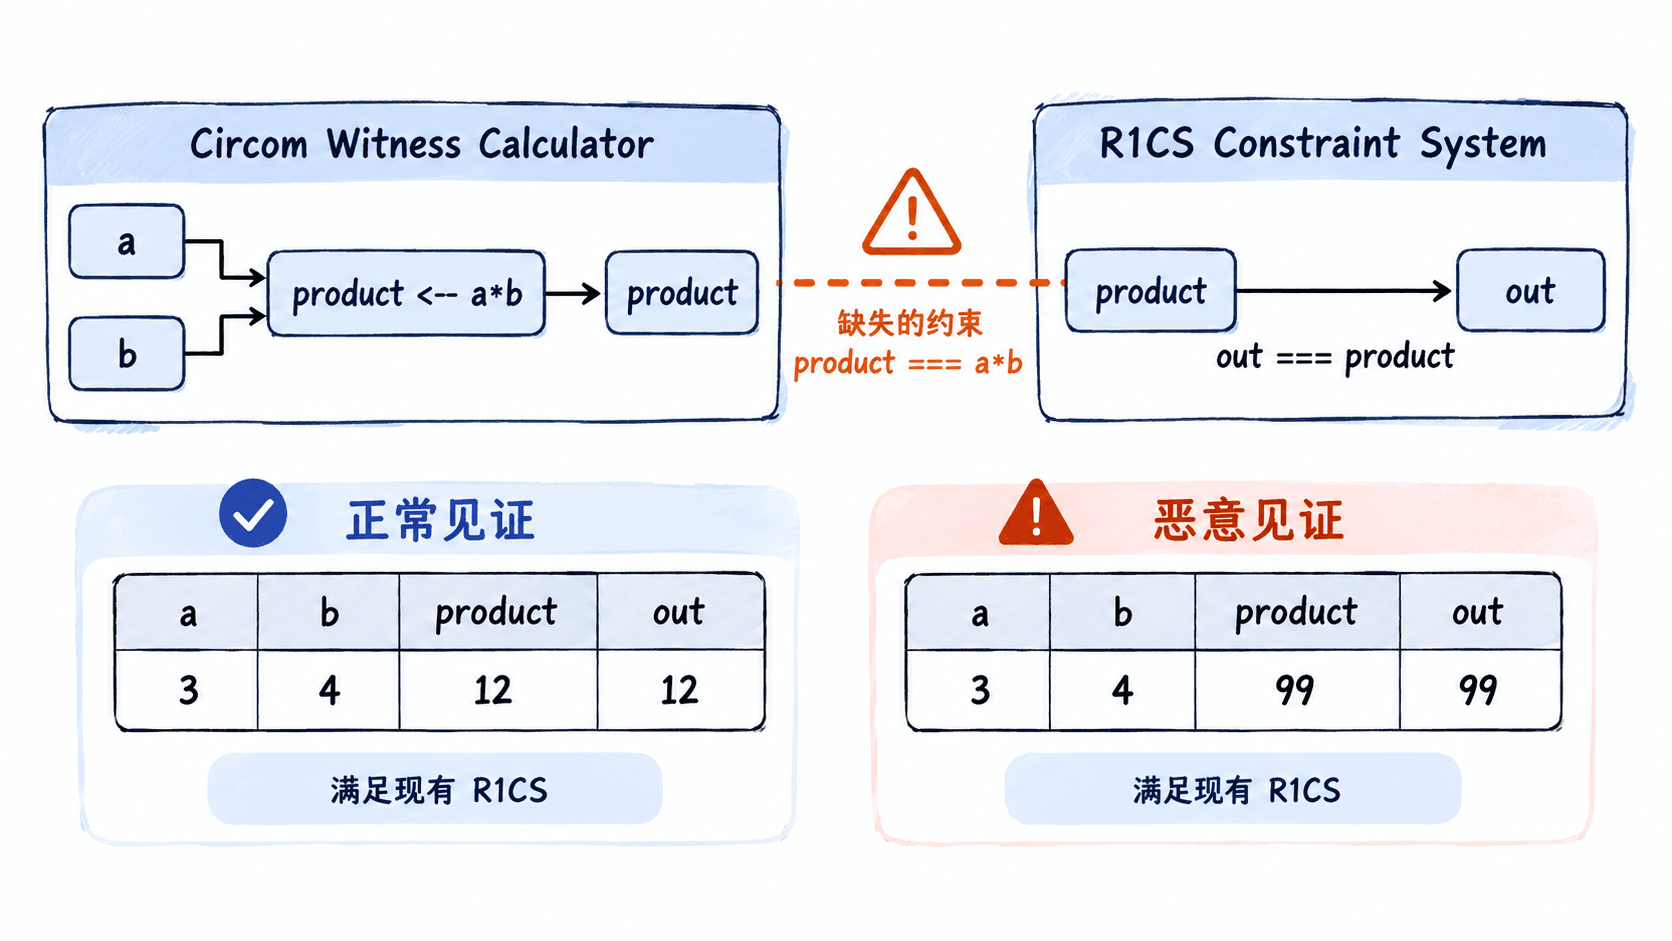
Circom 2 中,<== 会同时生成赋值与约束,而 <-- 只为见证计算赋值,不会自动产生等式约束。若后续也没有用 === 约束该信号,证明者可能提交与程序员预期不同的见证值。
下面的电路本意是证明公开输出 out 等于私有输入 a 与 b 的乘积,但 product 只通过 <-- 计算,没有进入约束系统:
pragma circom 2.1.6;

template BrokenMultiplier() {
    signal input a;
    signal input b;
    signal output out;
    signal product;

    // 这里只计算 witness,没有生成 product === a * b 约束。
    product <-- a * b;
    out <== product;
}

component main = BrokenMultiplier();
这是片段示例,应保存为 broken.circom 并使用 Circom 2.x 编译。out <== product 只保证 out === product,并不能反向补出 product === a * b。
编译并确认约束数量异常
在已经安装 Circom 2.x 与 snarkjs 的目录执行编译。--r1cs 生成约束文件,--wasm 生成正常见证计算器,--sym 便于查看信号编号。
circom broken.circom --r1cs --wasm --sym -o build
snarkjs r1cs info build/broken.r1cs
预期输出中关键字段应显示只有 1 条约束;不同 snarkjs 版本的排版可能略有差异:
# of Constraints: 1对于本例,业务关系至少需要约束乘法关系和输出关系。只有 1 条约束说明 a * b = product 根本没有被编码进 R1CS。查看源代码时,应优先搜索 <--、--> 和仅用于 witness hint 的中间信号。
构造一个违反乘法语义的恶意见证
正常见证计算器会根据 <-- 自动得到 product=12,所以仅修改 input.json 还不足以演示漏洞。排查欠约束时,应直接从 R1CS 的角度尝试寻找另一个满足解。
当前唯一约束等价于:
因此取 a=3、b=4 时,product 并不必等于 12。只要同时令 product=99、out=99,现有约束仍然成立。这个见证明显违反“输出等于两数乘积”的业务语义,却没有违反 R1CS。
| 信号 | 正常见证 | 恶意见证 | 业务要求 |
|---|---|---|---|
a |
3 | 3 | 私有输入 |
b |
4 | 4 | 私有输入 |
product |
12 | 99 | 应等于 a*b |
out |
12 | 99 | 应等于乘积 |
在真实审计中,可以用 witness 修改工具、约束求解脚本或测试框架生成这类异常 witness;判断标准不是“程序会不会算出 99”,而是“R1CS 是否允许 99 成为合法解”。
修复缺失约束并重新验证
最直接的修复是把 <-- 改成 <==,让赋值与约束同时生成:
pragma circom 2.1.6;

template SafeMultiplier() {
    signal input a;
    signal input b;
    signal output out;
    signal product;

    // 同时计算 witness,并加入 product === a * b。
    product <== a * b;
    out <== product;
}

component main = SafeMultiplier();
保存为 safe.circom 后重新编译并检查:
circom safe.circom --r1cs --wasm --sym -o build
snarkjs r1cs info build/safe.r1cs
预期输出的关键变化是约束数增加到 2:
# of Constraints: 2此时恶意见证 a=3,b=4,product=99,out=99 会违反 product === a*b。合法解必须满足 product=12,同时由第二条约束得到 out=12。
如果确实需要 <-- 提供某个无法直接表达为单个算术表达式的 witness hint,就必须另外写明确约束。例如 x <-- someHint 之后,应继续使用一个或多个 === 把 x 与公开或私有输入之间的业务关系锁死。
用恶意输入而不是正常路径做验收
项目验收时,可以为每个关键业务声明写一条“反例问题”。例如业务声称“公开结果一定是两个私有数的乘积”,就至少检查一次 a=3,b=4,out=99 是否能构造出满足约束的 witness。若答案是能,说明声明还没有被电路完整表达。
建议按以下顺序检查:
- 搜索所有
<--和-->,确认每个 hint 信号都有对应约束。 - 对公开输出、Merkle root、nullifier、范围判断等安全关键值,写出它们必须满足的数学关系。
- 为每条关系构造至少一个故意违反语义的候选 witness,例如乘积从 12 改成 99、布尔位从 1 改成 2。
- 用 R1CS 检查或测试框架确认这些反例不能通过。
- 修复后重新统计约束,并再次运行同一组恶意用例,避免只验证正常证明路径。
欠约束漏洞的判断依据始终是“约束系统允许哪些解”,而不是 witness calculator 在诚实执行时会算出什么。只要存在一个违反业务语义却仍满足 R1CS 的见证,攻击者就有机会围绕那个解生成有效证明。