
Python / 系统课时
异步服务上线前检查哪些项
异步服务上线前检查哪些项
异步服务能跑通不等于能上线。上线前要验证超时、取消、并发限制、连接释放、日志指标、优雅关闭和压测恢复能力,确保流量升高或依赖变慢时,服务会受控降级,而不是无限排队、泄漏连接或无法退出。
学习目标
- 建立覆盖稳定性、可观测性和关闭流程的上线前检查清单。
- 能验证超时与取消是否真的释放并发和连接资源。
- 能用压测结果判断服务是否具备可恢复的并发边界。
把上线条件做成门禁
检查顺序应先验证“不会失控”,再验证“看得见”,最后验证“扛得住”。超时、取消和并发上限负责把故障限制在边界内;连接释放和关闭流程负责回收资源;日志、指标与压测负责证明这些机制在真实负载下有效。
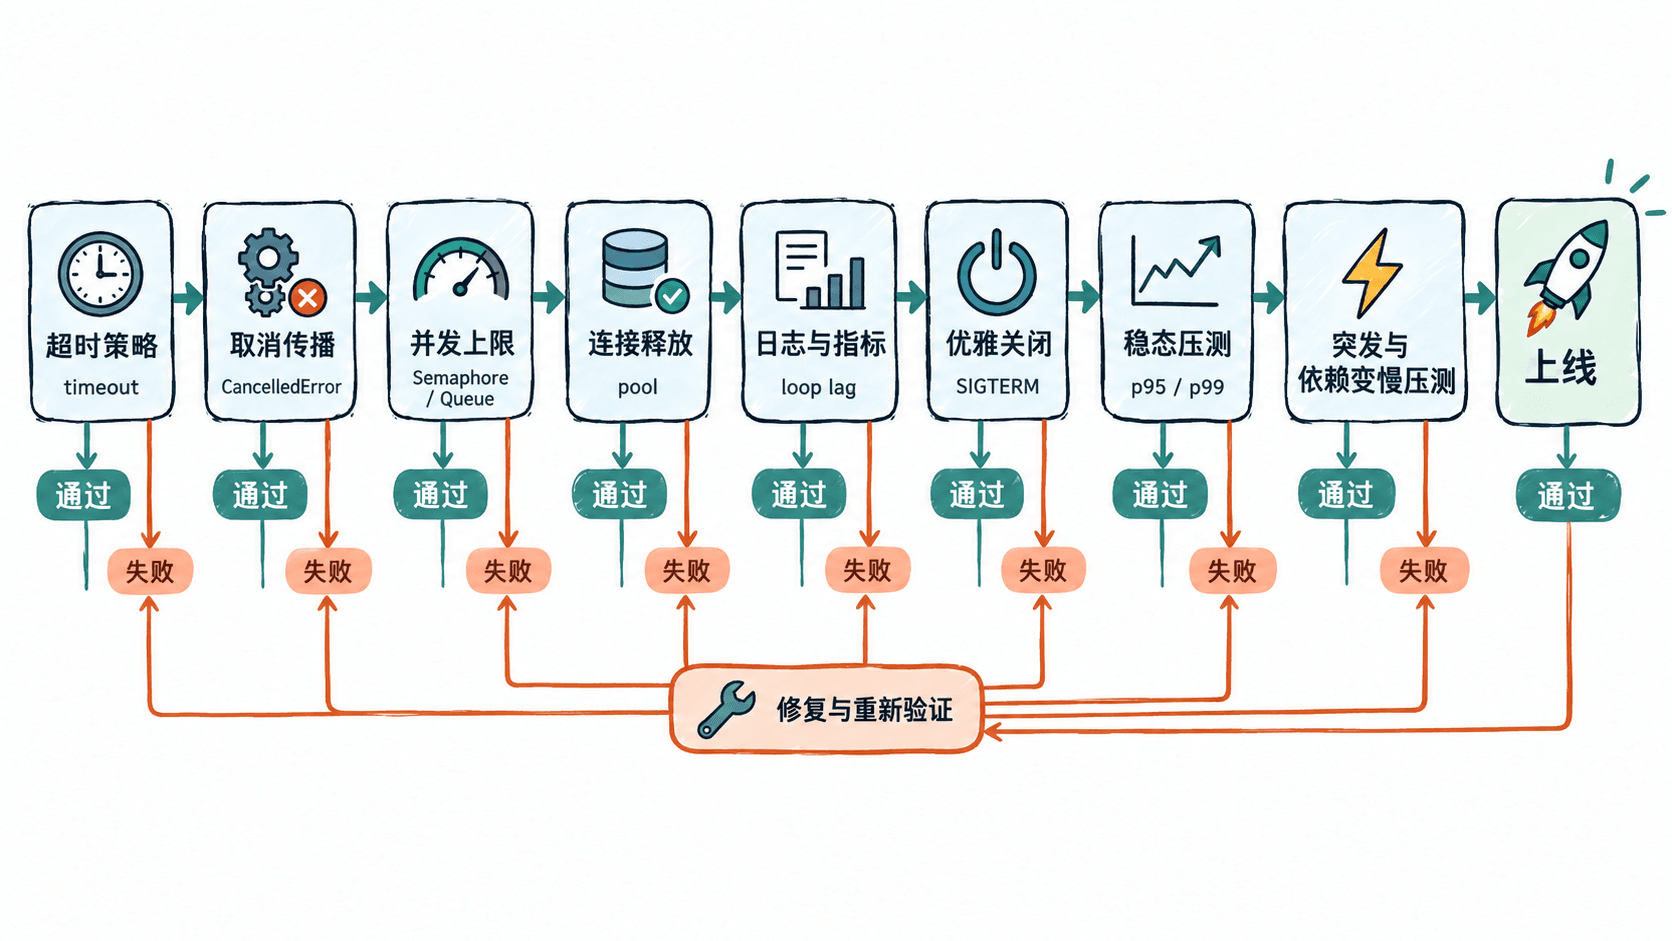
先验证超时、取消与并发边界
超时至少要覆盖连接、读写或整个请求中的关键阶段,避免某个 await 永久占住任务。捕获 CancelledError 时不要无条件吞掉取消信号;清理资源后应继续传播,除非业务明确把取消转换成自己的终止语义。
并发上限要落在实际瓶颈前面。可以用 asyncio.Semaphore 限制高成本操作,用有界 asyncio.Queue 提供背压;如果只限制入口请求数,却允许每个请求再并发创建大量下游任务,整体仍可能失控。
下面的最小探针验证一个关键性质:超时触发取消后,finally 会执行,并且信号量不会被永久占用。
import asyncio

async def slow_operation(sem: asyncio.Semaphore) -> None:
    async with sem:
        try:
            await asyncio.sleep(1)
        finally:
            print("resource_released=true")

async def main() -> None:
    sem = asyncio.Semaphore(1)
    task = asyncio.create_task(slow_operation(sem))

    try:
        await asyncio.wait_for(task, timeout=0.05)
    except asyncio.TimeoutError:
        print("timeout_handled=true")

    print(f"task_done={task.done()}")
    print(f"task_cancelled={task.cancelled()}")
    print(f"semaphore_locked={sem.locked()}")

asyncio.run(main())
预期输出:
resource_released=true
timeout_handled=true
task_done=True
task_cancelled=True
semaphore_locked=False
真实连接池还要验证连接在异常、超时和取消路径上都能归还。优先使用库提供的上下文管理器,并在压测期间观察 active、idle、waiters 是否能回落到稳定水平。
再检查日志、指标和关闭流程
日志至少要能串起一次请求,并记录耗时、结果类型和异常分类;不要把完整请求体、令牌或隐私数据当成排障上下文。指标应覆盖请求速率、错误率、p95/p99、loop lag、in-flight、队列深度、连接池等待和进程资源。
优雅关闭要验证真实顺序:先停止接收新流量或切换为 not ready,再给在途任务一个有限等待窗口;超时后取消剩余任务,关闭数据库与 HTTP 连接池,最后结束事件循环。只调用 server.close() 而不等待在途任务和连接池退出,仍可能丢请求或留下未刷新的数据。
用压测验证恢复能力
至少做三类场景:稳定并发、短时突发、依赖变慢或失败。关注的不是峰值 QPS 本身,而是队列是否有上限、错误是否按预期返回、延迟是否在压力解除后回落,以及连接池和任务数能否恢复到基线。
压测期间如果吞吐不再增长而延迟持续上升,说明已经越过有效并发点,应把并发限制设置在拐点之前。若压力停止后 queue depth、in-flight 或连接数长时间不回落,则优先查泄漏、未传播的取消和仍在后台运行的孤儿任务。
上线前逐项签字
上线前应明确记录每一项的验证证据:超时是否触发、取消是否释放资源、并发是否有硬上限、连接是否归还、日志是否能定位单次请求、指标是否能看到排队与池等待、关闭是否在期限内完成、压测是否能恢复。
真正可上线的异步服务,不是“高并发时没有报错”,而是当流量、依赖和进程生命周期出现异常时,行为仍然有边界、可观察、可回收,并且能够用重复测试证明这些边界有效。