
PostgreSQL / 系统课时
保护备份介质与恢复权限
保护备份介质与恢复权限
备份一旦泄露,攻击者往往能绕过线上数据库的访问控制直接读取完整数据。本篇把数据库身份、备份介质、加密密钥和恢复人员拆成独立权限边界,并给出可验证的最小权限做法。
学习目标
- 为物理备份账号限定到完成备份所需的数据库权限,并隔离长期凭据。
- 区分传输加密与静态加密,避免把 TLS 当成完整的备份介质保护方案。
- 设计备份写入、读取、删除和恢复权限,使泄露或误操作的影响范围可控且可审计。
把备份链路拆成独立信任边界
安全的备份链路不应只有“数据库管理员可以访问一切”这一层权限。至少应区分源数据库、备份执行身份、备份仓库、加密密钥和恢复身份:任何单个身份泄露,都不应同时获得生产写权限、历史备份删除权限和解密能力。
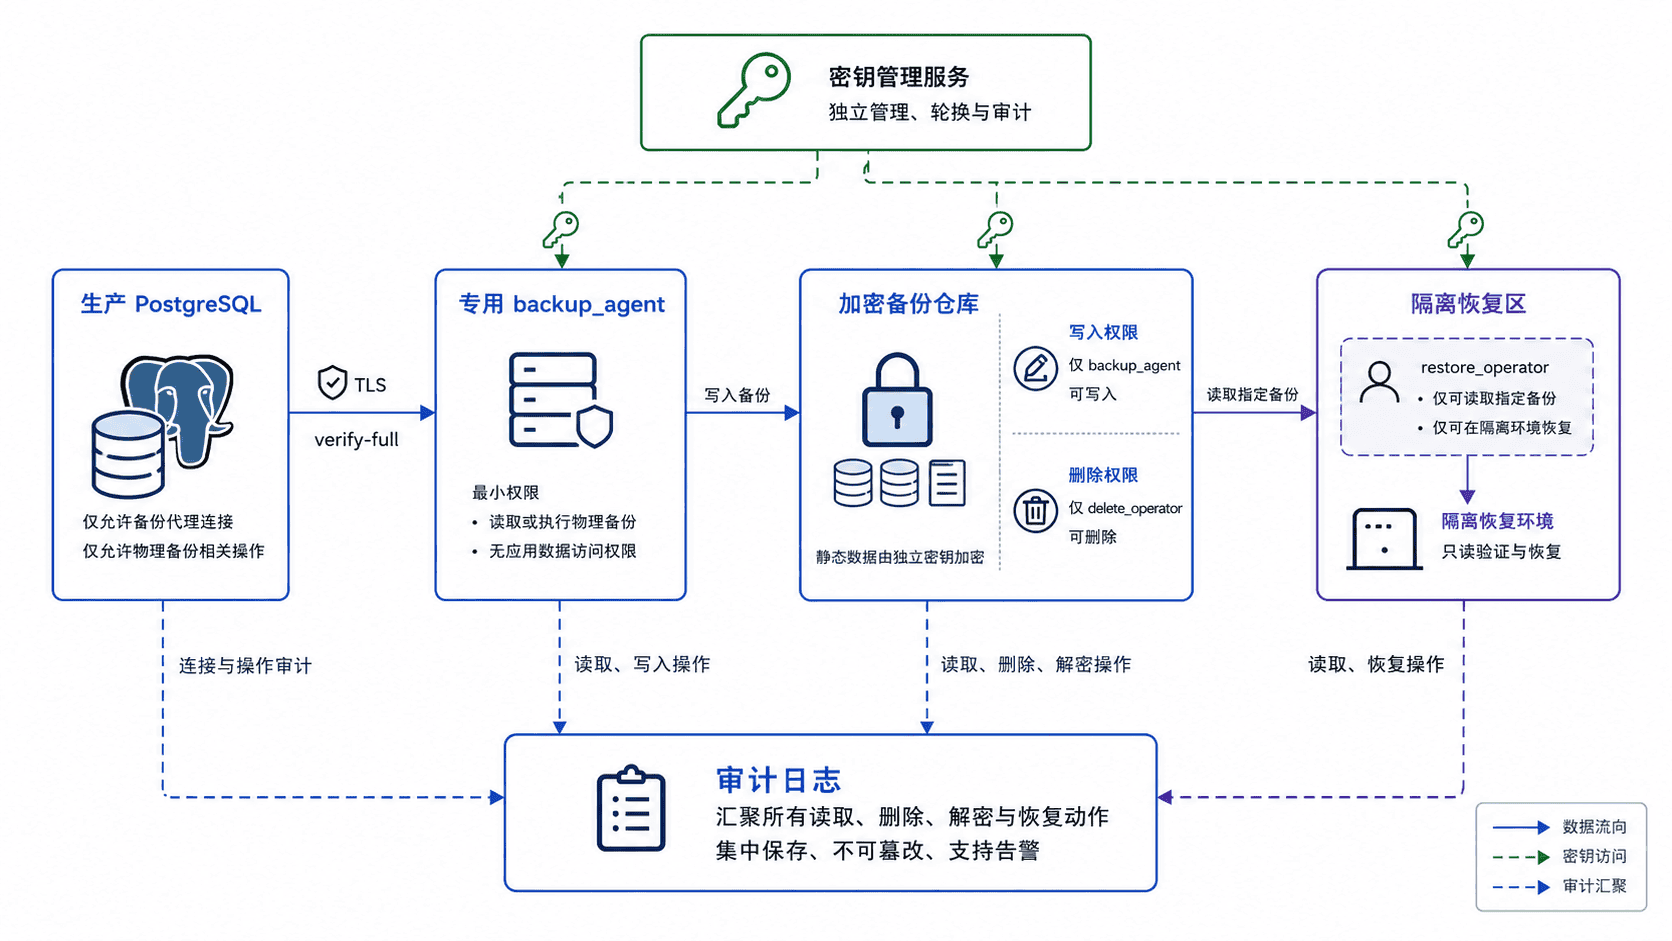
一个常见的权限划分是:备份进程可以从数据库读取备份流并向仓库新增对象,但不能修改生产业务数据;恢复人员可以读取经过批准的备份,却不能删除历史备份;仓库删除或保留策略由另一套管理身份控制。支持对象锁、不可变快照或 WORM 的存储还应开启防删除能力,以降低勒索软件利用备份账号清空历史副本的风险。
为物理备份创建最小数据库身份
下面以 pg_basebackup 使用的物理基础备份账号为例。新环境中由具备角色管理权限的管理员执行以下 SQL;凭据本身应通过密钥管理系统、客户端证书或受保护的密码文件单独配置,而不是写进脚本和代码仓库。
CREATE ROLE backup_agent LOGIN REPLICATION;

SELECT rolname, rolcanlogin, rolreplication, rolsuper
FROM pg_roles
WHERE rolname = 'backup_agent';
预期输出:
CREATE ROLE
   rolname    | rolcanlogin | rolreplication | rolsuper
--------------+-------------+----------------+----------
 backup_agent | t           | t              | f
(1 row)
backup_agent 可以执行物理复制协议,但不是超级用户。网络入口还应在 pg_hba.conf、防火墙或安全组中限制到实际备份主机,而不是允许任意来源连接。
隔离凭据并验证传输链路
备份作业不要在命令行参数、Cron 文本或仓库脚本中保存明文密码。下面假设密码文件由秘密管理系统提前挂载到 /run/secrets/pgbackup.pgpass,并通过 sslmode=verify-full 同时验证 CA 信任和服务器主机名。
export PGPASSFILE=/run/secrets/pgbackup.pgpass
BACKUP_DIR="/srv/pgbackup/base-$(date -u +%Y%m%dT%H%M%SZ)"

[ "$(stat -c '%a' "$PGPASSFILE")" = "600" ] || exit 1
mkdir -p "$BACKUP_DIR"
chmod 700 "$BACKUP_DIR"

pg_basebackup \
  -d "host=db.example.internal port=5432 user=backup_agent dbname=postgres sslmode=verify-full sslrootcert=/etc/postgresql/ca.crt" \
  -D "$BACKUP_DIR" \
  -Fp -X stream --manifest-checksums=SHA256

pg_verifybackup "$BACKUP_DIR"
预期输出:
backup successfully verified实际备份目录中的时间值会随执行时间变化。verify-full 保护数据库到备份主机之间的传输,但落到磁盘或对象存储后的文件仍需要静态加密;两者解决的是不同阶段的问题。
保护静态副本与解密密钥
静态加密应优先由经过管理的存储层完成,例如启用加密文件系统、对象存储服务端加密或 KMS 管理的仓库密钥。备份执行身份最好只有“请求存储服务加密并写入对象”的能力,而没有导出主密钥的权限,这样备份账号泄露后不会自动得到解密全部历史数据的能力。
加密密钥的生命周期还应与备份生命周期协调。轮换密钥前必须确认旧备份仍有可用的解密路径;删除密钥前必须确认对应备份已经超过保留期,否则可能得到“文件仍在、但永远无法恢复”的副本。
把恢复权限和审计纳入验收
恢复人员通常只需要把批准的备份复制到隔离恢复区并启动测试实例,不需要因此拥有生产 PostgreSQL 超级用户权限,也不应自动获得删除备份仓库对象的能力。真正需要提升权限的恢复动作,可以通过短期凭据或审批后的临时角色完成。
审计至少应覆盖备份创建、读取或下载、删除或生命周期变更、密钥解密操作以及恢复任务启动。出现非计划的大批量下载、连续解密、保留策略被关闭或备份被集中删除时,应产生独立于数据库本身的告警。
一套可接受的控制最终应满足四个问题:谁能从生产库取得数据、谁能写或删除备份、谁能解密备份、谁能执行恢复。若同一个长期身份可以同时完成这四件事,即使备份任务每天都成功,介质保护仍然存在明显的单点失陷风险。