
智能制造与工业软件 / 系统课时
按上线清单验收安全与数据完整性
按上线清单验收安全与数据完整性
上线验收不能只看设备是否在线,还要证明测点没有漏采、补传没有重写旧值,且越权访问和跨区直连确实被拦截。本篇用一组可复核的阈值、现场测试和证据记录,将“可以上线”变成有签字依据的结论。
学习目标
- 计算采集覆盖率、时间偏差、质量码与落库重复率,并明确合格口径。
- 执行断网恢复、保留策略、最小权限、网络分区与审计的正反向验收。
- 汇总测试证据、阻断项和责任人,形成可追溯的上线记录。
固定范围、样本和证据链
以下数值是一套项目验收示例基线,不是工业标准统一规定的阈值;上线前应由 OT、平台和安全负责人共同批准。选定 1 条产线、1 台网关、20 个周期测点,采样周期 5 秒,观察窗口为 UTC 时间区间 [10:00:00, 10:10:00)。每个点应有 120 个时间槽,合计 2400 个计划样本;维护停机等豁免必须在测试前登记,不能事后缩小分母。
每条记录至少携带 device_id、point_id、event_time、quality、sample_seq,平台另记 ingested_at。event_time 表示设备采样时间,不可用入库时间覆盖;sample_seq 必须在采集时生成并随落盘、重传保持不变,作为幂等键的一部分。还需保证重启后序列号不会与历史记录冲突。
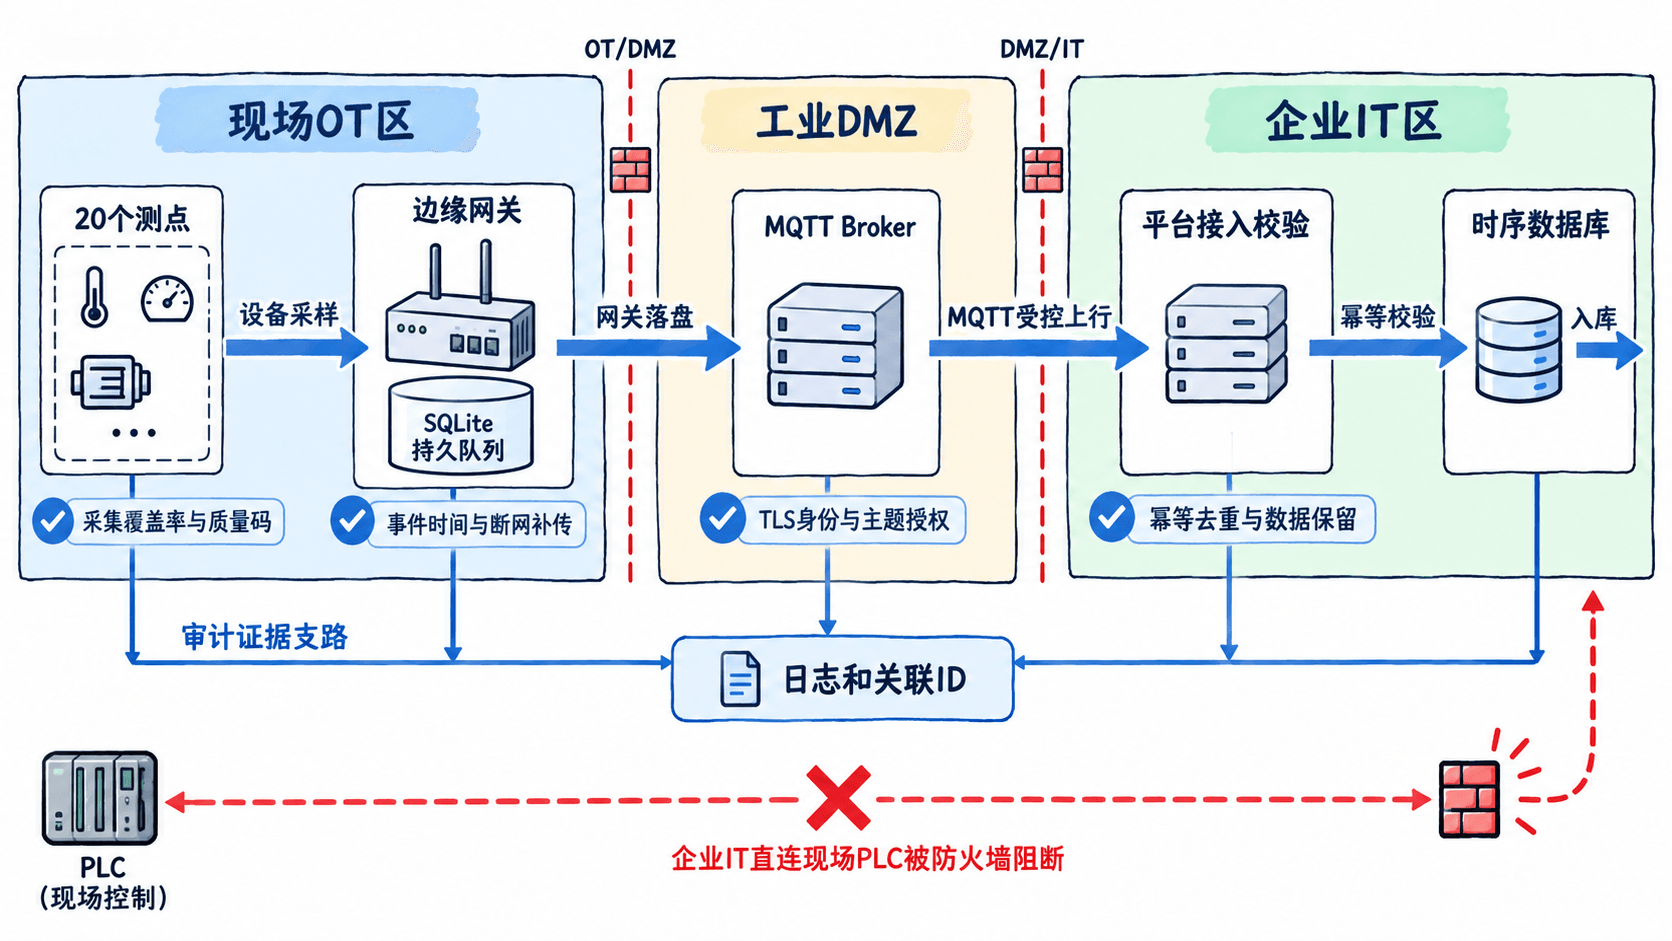
所有检查使用同一批 device_id、point_id、event_time 和关联 ID 对账,留存网关原始计数、Broker 投递记录、平台接收日志及数据库查询结果。测试记录要标明软件配置版本、执行人和开始、结束时间,避免只凭看板截图作结论。
用数据库对账数据完整性
验收查询应按计划时间槽匹配质量为 Good 的唯一业务样本;同一业务键多次到达只记一次有效采样。OPC UA 原始 StatusCode 应保留,再映射为 Good、Uncertain、Bad,不得把 Bad 当作正常数据,也不得无记录地丢弃。
| 检查项 | 本项目示例通过标准 | 必留证据 |
|---|---|---|
| 采集覆盖率 | 有效唯一数 ÷ 2400 ≥ 99.5%,即至少 2388 条 | 点位清单、计划槽数与分点位缺口 |
| 时间戳 | 已同步时钟的设备采样时间与独立参考时间偏差 ≤ 2 秒;保留原始事件时间 | NTP/PTP 状态、时钟比对及时间字段抽样 |
| 质量码 | 100% 能识别或明确标记为未知;非 Good 不计有效覆盖率 | 原始状态码、映射规则、异常样本 |
| 幂等入库 | 同一 (device_id, point_id, sample_seq) 在库内至多一行;重复业务键数为 0 |
重传前后计数、唯一约束与重复键查询 |
注意,MQTT 重复投递率不等于数据库重复率:QoS 1 和重试都可能带来重复到达。验收的硬门槛是重复消息不能生成第二条业务记录,且乱序补传不能用旧 event_time 覆盖设备最新状态。
验证断网恢复与保留策略
在隔离测试环境或批准的维护窗口操作,避免直接中断生产控制网络。先运行 2 分钟取得基线,再隔离网关的上行网络 3 分钟并重启网关,随后恢复连接。若 20 个点持续每 5 秒采一次,断网区间预计新增 720 条待补传记录。
- 断网时检查本地持久队列新增 720 条左右(以实际采样边界对账),网关重启后队列仍在;写盘失败必须有明确告警。
- 恢复网络后,对照断网前后队列主键、平台已提交主键和数据库唯一主键,要求本次测试成功采集的待补传记录在恢复后 5 分钟内 100% 最终入库,不能用 MQTT
PUBACK代替入库确认。 - 故意让一条旧事件晚于新事件到达,查询历史数据应保留两者,最新状态应按
event_time与可靠的同时间排序规则确定,不能按ingested_at盲目覆盖。 - 复测存储策略:示例为原始数据保留 90 天、小时聚合保留 365 天。核对策略配置,并在测试库用跨过期边界的数据验证删除与聚合结果;从备份恢复抽样记录,生产库不得为测试直接删分区。
如果有非 Good 或设备本身未产生的样本,应分别登记“采样失败”“传输丢失”“重传未完成”,不得通过重复写入凑齐 720 条。
通过正反向测试验证安全控制
权限和网络隔离必须同时测“允许”和“拒绝”,否则一条成功的上行数据无法证明边界安全。
| 控制项 | 允许场景 | 必须拒绝或报警的场景 |
|---|---|---|
| 身份与权限 | 有效证书的网关仅向其授权遥测主题发布;OPC UA 只读账号可读指定点位 | 未受信证书接入、跨设备主题发布、只读账号写点 |
| 网络分区 | OT 网关到 DMZ Broker 的 TCP 8883、批准的 IT 客户端到 Broker 的 TCP 8883 可达 | 企业 IT 主机直接访问 OT PLC;未经批准的跨区端口连接 |
| 安全审计 | 登录、证书校验、授权决策与配置变更能按关联 ID 查到 | 越权尝试无拒绝记录,或日志明文包含密钥、口令、敏感工艺值 |
TCP 8883 是本示例采用的 MQTT over TLS 端口,实际以批准的防火墙规则为准。检查双向证书信任链、到期时间与撤销处置,并以防火墙拒绝日志和 Broker 授权日志交叉取证;“连不上”本身不能区分规则拦截、服务故障和地址错误。
每条审计记录至少核对操作主体、目标资源、操作类型、发生时间、允许或拒绝结果及关联 ID。对敏感字段使用脱敏或摘要,并验证日志权限隔离及防篡改存储,不能只检查日志文件是否存在。
用可运行小样本核对统计方法
下面的 Python 3 示例模拟 4 个点各采 5 次:其中一条缺失、一条质量为 Bad、另一条被重复投递。它验证计算口径,不代替现场 2400 条的数据库对账。保存为 acceptance_demo.py,执行 python3 acceptance_demo.py。
from datetime import datetime, timedelta, timezone

start = datetime(2026, 10, 12, tzinfo=timezone.utc)
# 五个秒级时间槽组成计划采样集合。
expected = {(f"p{i:02}", start + timedelta(seconds=s))
            for i in range(1, 5) for s in range(5)}
missing = ("p04", start + timedelta(seconds=4))
bad = ("p03", start + timedelta(seconds=2))
delivered = [(p, t, "Bad" if (p, t) == bad else "Good")
             for p, t in sorted(expected) if (p, t) != missing]
delivered.append(delivered[0])  # 同一采样被重新投递

seen, valid = set(), set()
duplicate_count = bad_count = 0
for point, event_time, quality in delivered:
    key = (point, event_time)
    if key in seen:
        duplicate_count += 1
        continue
    seen.add(key)
    if quality != "Good":
        bad_count += 1
        continue
    valid.add(key)

coverage = len(valid) / len(expected)
print(f"计划={len(expected)} 接收={len(delivered)} 有效唯一={len(valid)}")
print(f"非Good={bad_count} 重复投递={duplicate_count}")
print(f"有效覆盖率={coverage:.1%} 投递重复率={duplicate_count / len(delivered):.1%}")
print("覆盖率验收=" + ("通过" if coverage >= 0.995 else "不通过"))
预期输出:
计划=20 接收=20 有效唯一=18
非Good=1 重复投递=1
有效覆盖率=90.0% 投递重复率=5.0%
覆盖率验收=不通过
实际系统应从采样计划表和落库记录计算这些指标,而不是从 MQTT 接收数量推算有效覆盖率。对于同一秒可能采多次的设备,实际幂等键还需包含在重传中不变化的 sample_seq。
留下可以签署的上线记录
每项结果按“检查项、批准阈值、实测值、证据位置、执行时间、执行人、结论、缺陷单号”八列归档。至少附上 2400 条样本对账结果、断网前后队列与入库差异、保留策略验证、越权拒绝日志、防火墙命中记录和审计抽样;示例值不可填写为实测值。
判定规则明确写入验收单:采集覆盖率不达标、补传缺失、业务键重复入库、越权可成功访问或 IT 可直连 PLC,任一项出现即阻断上线。非阻断问题需写明修复期限与风险接受人;全部硬门槛通过后,由 OT 负责人、平台负责人和安全负责人共同签署,并锁定对应配置版本作为上线后的排障基线。