
智能制造与工业软件 / 系统课时
划清 OT 与 IT 的数据和控制边界
划清 OT 与 IT 的数据和控制边界
当产线数据需要接入 MES、报表或云平台时,不能让企业应用直接读取和修改 PLC。本篇以一条灌装产线为例,划分现场控制、边缘采集、工业隔离区和企业平台的职责,并为遥测、查询与控制请求分别设定可验证的跨域规则。
学习目标
- 依据实时性、停机后果和写入权限划分 OT、隔离区与 IT 的责任。
- 为遥测上行、业务查询和控制下行指定明确的通路与限制。
- 用断网、越权和数据积压测试检验边界设计。
按失效后果确定谁拥有控制权
OT(运营技术)直接影响物理过程,包括传感器、PLC、HMI、SCADA 和现场控制网络;IT(信息技术)负责 MES、ERP、数据仓库和经营分析。工业 DMZ 是两者之间受控交换数据的隔离区,不应充当透明桥接网络。
以灌装线为例,PLC 的控制任务周期设为 10 ms,MES 每 60 s 统计一次产量。这是示例工程参数,并非工业系统的统一标准:企业报表晚几分钟可以补算,PLC 的闭环控制和安全联锁却不能等待云端响应。
| 责任 | OT 现场 | IT 平台 |
|---|---|---|
| 设备启停和安全联锁 | 本地控制逻辑执行;安全功能由经评估的独立保护措施承担 | 不直接执行 |
| 实时测量值 | 提供源数据、质量标记和设备时间戳 | 保存副本,允许延迟查询 |
| 排产与配方 | 校验设备状态、边界值后决定是否执行 | 发起工单或变更请求 |
| 网络中断 | 保持本地运行,采集侧按容量缓存 | 显示数据过期,不将旧值冒充实时值 |
划分责任时,应先列出设备停机、产品报废和人员安全等失效后果,再确定哪些功能必须留在现场。涉及安全仪表系统(SIS)的功能还应依据风险评估,与普通生产控制系统进一步隔离。
用工业 DMZ 截断企业网络直连
将现场控制区与 OT 边缘采集区按资产风险进一步分区,再通过防火墙连接工业 DMZ;另一侧防火墙连接 IT 网络。边缘采集器只获取批准的测点,DMZ 放置消息中转或受控代理,IT 只访问业务侧数据副本。
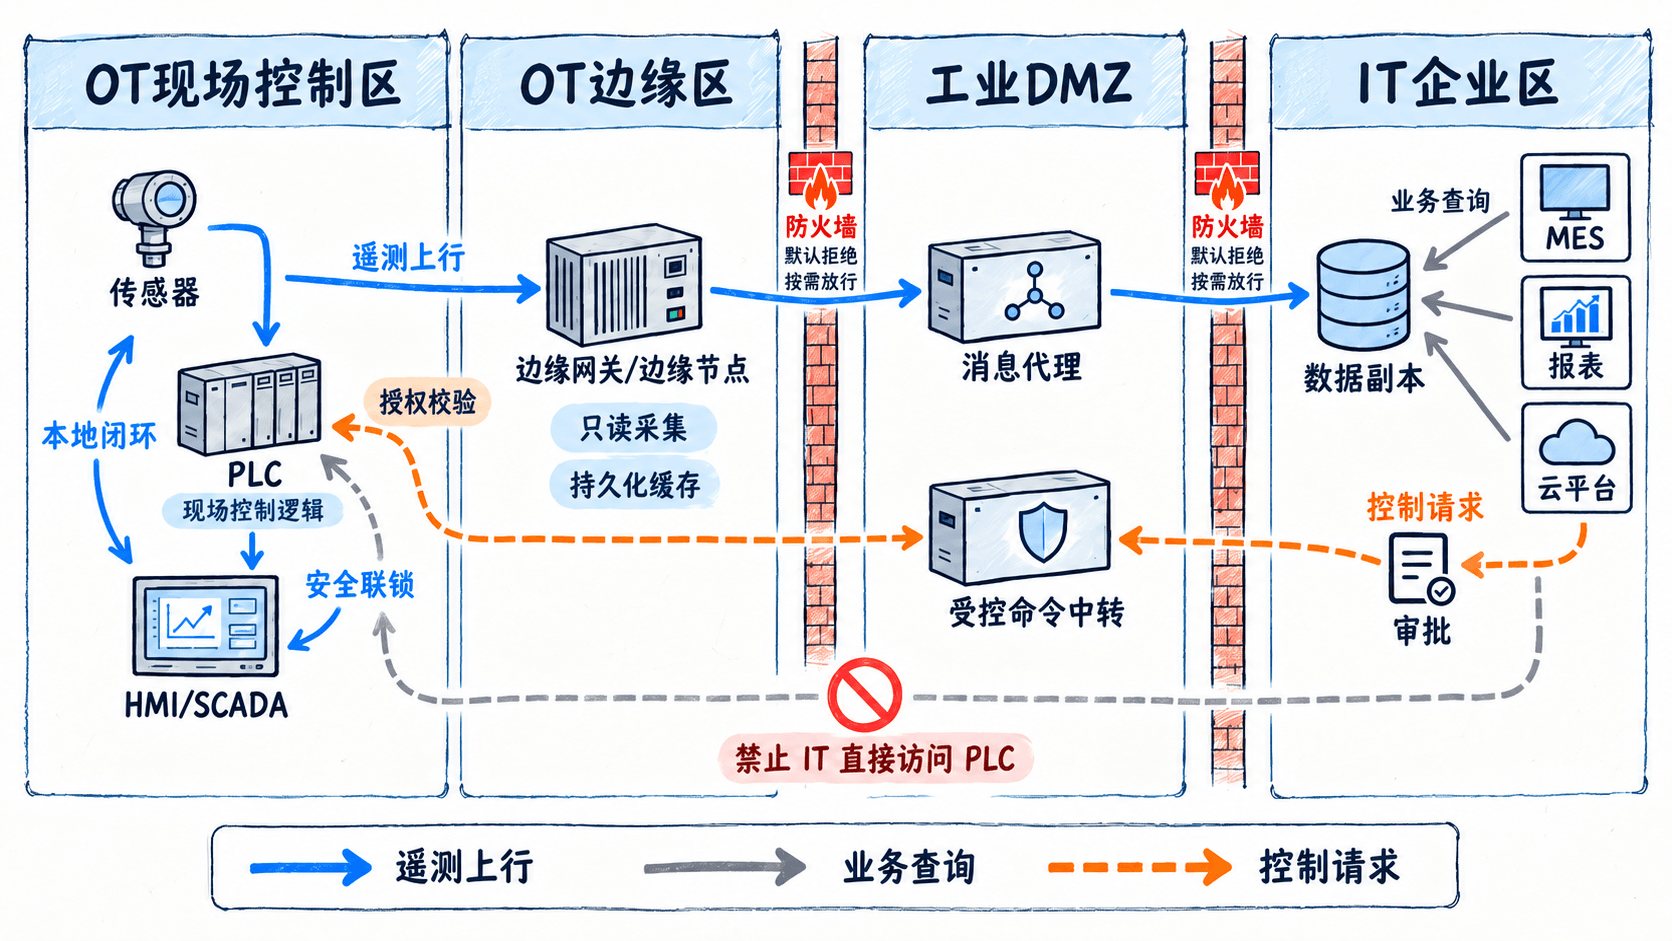
防火墙规则采用默认拒绝:逐项登记源地址、目标地址、协议、方向、业务负责人和有效期。例如只允许 OT 边缘采集器向 DMZ 消息代理发起经过认证的 MQTT/TLS 连接,不开放 IT 到 PLC 的直接路由。
这里的“数据上行”指业务方向,不等于 TCP 连接或物理链路绝对单向;需要硬件单向隔离时,必须另行设计。OT 和 IT 之间也不应共享无约束的管理员权限,跨域运维访问应使用独立授权和审计机制。
遥测上行与业务查询分开走
遥测链路由 OT 侧发起:边缘采集器从获准的 OPC UA 节点读取温度、状态、计数等测点,附带 deviceId、源时间戳、单位、质量码及序列号,经 DMZ 消息服务转送 IT。重连后以设备标识、测点标识、源时间戳和序列号组合识别重复消息,不用接收时间覆盖采集时间。
假设有 100 个测点,每秒各上传一条 80 B 的应用层记录,24 h 原始数据量为:
即约 0.69 GB,尚不含消息头、索引和存储放大。可暂按 2 GB 的本地可用缓存空间估算,再用实际流量和断网时长校核;积压超过容量时必须有告警与明确的丢弃策略。
业务查询由 MES 或看板读取 IT 副本,不向现场 PLC 发起每秒轮询。示例验收门槛可规定:副本最近一次有效更新时间距今超过 120 s 时,页面显示“数据过期”并附采集时间,不允许把过期值用于自动控制决策。
控制下行必须由 OT 最终裁决
IT 发出的排产、配方或设定值变更只是请求,不是设备动作。以将某工艺温度设定从 40 °C 调整到 42 °C 为例,IT 可以提交工单,但不能直接写 PLC 寄存器;OT 侧受控服务需在现场授权后决定是否执行。
- IT 工单记录申请人、设备、请求编号、新值
42 °C、审批状态与 30 s 有效期。 - DMZ 命令中转验证身份、权限及请求有效性,仅转发允许的操作类型,并保存跨域审计记录。
- OT 侧再次检查设备是否处于允许远程设定的模式、工艺上限是否为
45 °C、下限是否为35 °C,并核对联锁与当前状态。 - 现场控制系统执行或拒绝,回传带请求编号的结果;审计同时记录申请、审批、拒绝原因和最终生效值。
这些温度、时限和模式条件只是演练参数,生产值必须由工艺和安全评估确认。急停、保护停机与安全仪表功能不得依赖企业网络或该请求链路。未经明确授权的 IT 账户,即使知道设备地址也不能穿透边界写入。
还要防止重复执行:相同请求编号的命令重试时,OT 侧应返回已知处理状态,而不是再次触发动作。若请求超时,IT 不能直接假定执行失败并重复下发,应先查询命令状态,由现场控制系统提供实际执行结果。
通过故障演练验收边界
- 隔断跨域链路 30 min:PLC、HMI 和现场联锁持续按本地逻辑运行;IT 看板转为数据过期提示;边缘侧记录缓存增长量。
- 恢复链路:历史遥测按源时间戳补传,检查漏数、重复记录、质量码和重放速率;不得因为集中补传影响现场控制网络。
- 尝试越权写入:用无控制权限的 IT 测试账户提交设定值请求,预期在权限或 OT 校验处被拒绝,PLC 设定值保持不变,审计可关联到原始请求编号。
- 制造查询峰值:让业务平台连续查询数据副本,检查是否新增对 PLC 的直接连接;若出现,说明读取路径仍未隔离。
正式实施前,可参考 NIST SP 800-82 Rev.3 的 OT 分区与工业 DMZ 思路,并让工艺、自动化、网络安全和平台负责人共同确认跨域流量清单。每一条跨域连接都应能回答三个问题:谁发起、允许做什么、连接异常时现场如何继续运行。