
智能制造与工业软件 / 系统课时
用 IEC 62443 划分安全区域和通道
用 IEC 62443 划分安全区域和通道
企业看板需要显示产线温度,并不意味着办公网可以直接读取 PLC。本篇以一条产线的数据上行为例,按照 IEC 62443-3-2 划定安全区域、定义跨区通道,并形成能用防火墙规则与连通性测试核对的边界方案。
学习目标
- 根据设备功能、暴露面和停机后果划分安全区域(Zone)。
- 为必要的跨区通信定义通道(Conduit)、方向及端口。
- 用风险记录和正反向连通性测试检查分区是否有效。
依据资产与风险划分区域
先界定评估对象(SUC):一条产线的 PLC、HMI、边缘网关、生产数据聚合服务、工业隔离区以及企业看板。逐台登记资产名称、管理责任人、业务用途、协议和中断后果,再把安全要求相近的资产归入同一安全区域。
| 区域 | 示例资产 | 划分依据 |
|---|---|---|
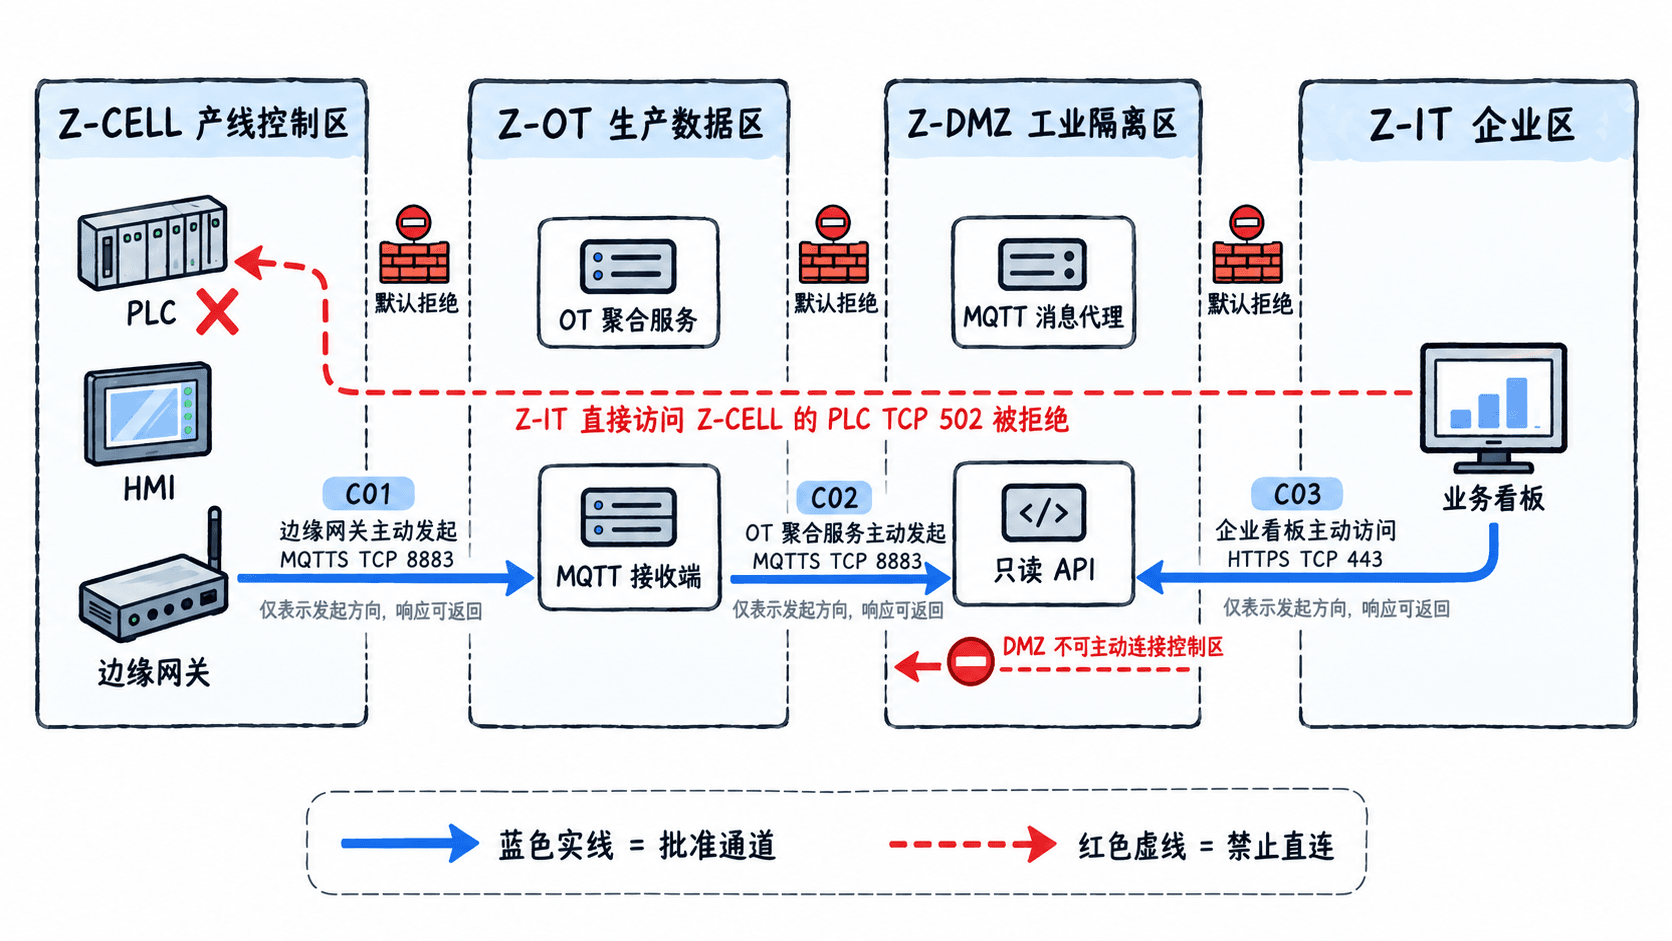
| Z-CELL 产线控制区 | PLC、HMI、边缘网关 | PLC 指令受影响可能造成停机;禁止企业侧直接访问 |
| Z-OT 生产数据区 | OT 聚合服务、MQTT 接收端 | 汇集产线遥测数据,但不承担办公网访问 |
| Z-DMZ 工业隔离区 | MQTT 消息代理、只读数据 API | 提供经过控制的 IT/OT 数据交换界面 |
| Z-IT 企业区 | 报表系统、业务看板 | 用户终端和企业应用的风险来源不同于控制设备 |
这里的 Zone 按共同安全要求分组,不等于一个 VLAN,也不必与车间物理边界重合。若另一条产线要求故障互不扩散,应单独评估是否设置 Z-CELL-02,而非直接共享控制区。涉及独立安全仪表系统的设备还需按其风险单独划界。
将跨区需求写成受控通道
Conduit 是连接两个或更多区域、具有共同安全要求的通信通道集合,不是“画一根网线”。先列业务所需的数据流,再给每个允许的跨区连接标注发起端、目标、协议和拒绝条件。
| 通道 | 连接发起方向 | 业务与允许端口 |
|---|---|---|
| C01 | Z-CELL 网关 → Z-OT 接收端 | 发布产线遥测,MQTT over TLS,TCP 8883 |
| C02 | Z-OT 聚合服务 → Z-DMZ 代理 | 转发获准的数据,MQTT over TLS,TCP 8883 |
| C03 | Z-IT 看板 → Z-DMZ API | 查询只读副本,HTTPS,TCP 443 |
8883 是 MQTT over TLS 的常见约定端口,实际部署需与服务监听配置一致。跨区防火墙默认拒绝,只为明确的源地址、目标地址和业务端口放行;连接的响应报文由有状态策略处理,不等于反向业务访问获准。
PLC 的 Modbus TCP 502 即使在 Z-CELL 内使用,也不能因此允许 Z-IT 访问 TCP 502。Z-DMZ 只向企业提供缓存或复制的数据,不应借“查询实时数据”建立企业到 PLC 的透明转发通路。
用风险评估确定防护目标
IEC 62443-3-2 要求对区域和通道评估风险,确定目标安全等级(SL-T)并记录安全需求。可以先用项目自定义的 1~5 级可能性和影响度量进行筛选,但这套乘法评分不是标准规定的 SL-T 换算公式。
例如,办公终端通过开放的 TCP 502 向 PLC 发送非授权写入请求:可能性评为 4,停线影响评为 5,初始风险分为 20。若项目把大于 9 分定义为必须处置,则应删除直连路径,采用 C01~C03 的只读上行链路,并重新评估残余风险。
评审记录至少包含资产及区域编号、攻击路径、可能后果、已有控制、风险负责人、拟定 SL-T、残余风险及批准人。SL-T 应针对每个区域与通道依据威胁和安全要求确定,不能仅凭“装了防火墙”或自定义风险分数就宣称达到某个等级。
通过允许与拒绝测试验收边界
部署后按同一份通道清单验证,不只检查业务数据能否显示,还要验证非授权路径确实被阻断。
- 在 Z-CELL 网关确认能够向指定 Z-OT 接收端建立 TLS 连接并发布一条温度消息;其他跨区目的地址仍应拒绝。
- 在 Z-OT 确认仅能向已批准的 Z-DMZ 代理发布数据;核对消息在隔离区形成可供查询的副本。
- 在 Z-IT 验证只读 API 的 TCP 443 可以访问,同时企业终端到 PLC 的 TCP 502、HMI 的远程管理端口均被拒绝。
- 查看防火墙日志,确认命中对应的允许或拒绝规则;断开 C02 后检查生产控制回路仍能本地运行,不依赖企业网络恢复。
验收产物应保留区域资产表、通道白名单、策略版本、测试记录与风险批准记录。这样后续新增一台设备或开放一个端口时,就能判断它属于哪个区域、经过哪条通道,以及是否需要重新评估。