
智能制造与工业软件 / 系统课时
为网关配置双向认证和最小权限
为网关配置双向认证和最小权限
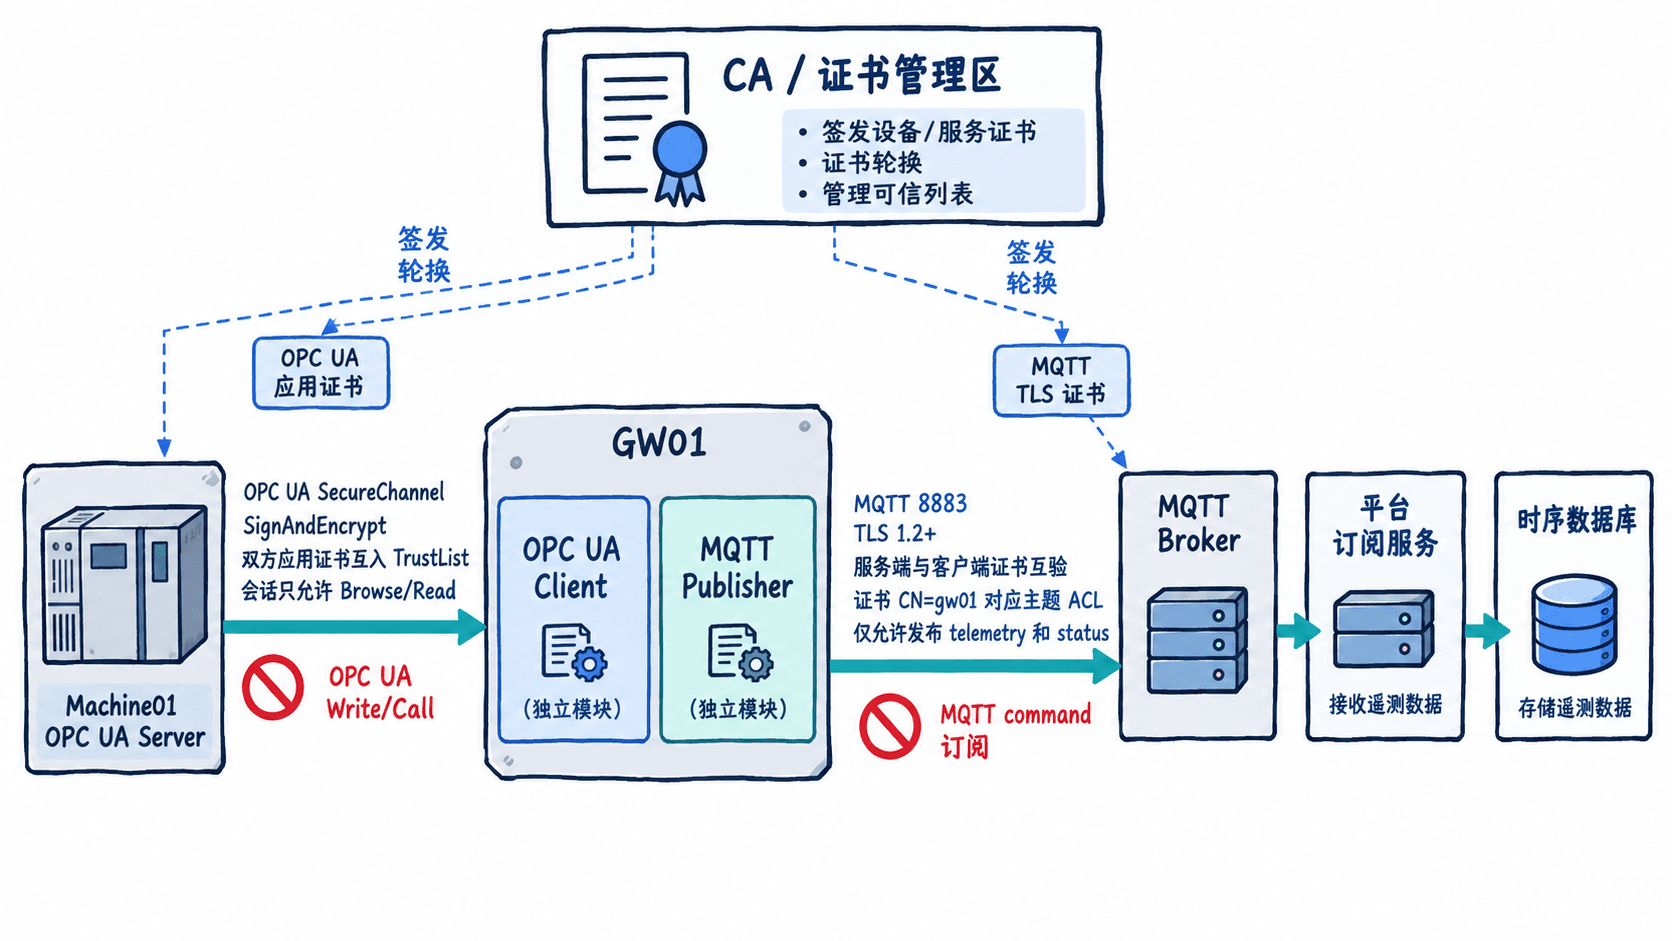
以只负责采集的 GW01 为例,将现场 OPC UA 连接和云侧 MQTT 上报分别绑定到可信证书与只读、只写权限。完成后,网关能读取设备测点并发布遥测消息,却不能直接修改设备参数或订阅下行控制主题。
学习目标
- 配置 MQTT 双向 TLS,并把客户端证书身份映射到精确的主题 ACL。
- 建立 OPC UA 客户端与服务端的应用证书互信,限制会话读写权限。
- 制定证书轮换与拒绝测试,避免开发期的宽松设置进入生产环境。
划清双协议的身份与授权边界
现场侧由 GW01 作为 OPC UA 客户端连接 Machine01;上行侧由 GW01 作为 MQTT 客户端连接 Broker。两条连接都要验证对端身份,但所用证书与授权机制不同。证书通过验证只表示身份可信,不意味着自动获得测点写入或主题订阅权限。
| 连接 | 双向验证 | GW01 的最小权限 |
|---|---|---|
| OPC UA | 双方应用证书与 TrustList | 仅浏览、读取指定测点;禁止 Write 和方法 Call |
| MQTT | Broker 服务端证书与网关客户端证书 | 仅发布本设备 telemetry、status;不订阅 command |
配置 MQTT 双向 TLS 和主题 ACL
以下采用 Eclipse Mosquitto 2.x,假定 CA 已签发 Broker 服务端证书与 GW01 客户端证书。Broker 证书的 DNS SAN 必须覆盖实际连接域名;GW01 证书使用唯一的 CN=gw01,私钥只保存在网关。Broker 的 cafile 用于校验客户端证书,网关的 --cafile 则用于校验 Broker,不能混淆。
在 mosquitto.conf 中启用专用 TLS 监听器(配置片段,路径按部署环境调整):
listener 8883
protocol mqtt
cafile /etc/mosquitto/pki/client-ca.crt
certfile /etc/mosquitto/pki/broker.crt
keyfile /etc/mosquitto/pki/broker.key
crlfile /etc/mosquitto/pki/client-revoked.crl
tls_version tlsv1.2
require_certificate true
use_identity_as_username true
allow_anonymous false
acl_file /etc/mosquitto/acl
tls_version tlsv1.2 是允许的最低 TLS 版本,并不禁止 TLS 1.3。require_certificate true 要求客户端出示有效证书;use_identity_as_username true 将证书的 CN 作为 ACL 用户名。此示例还要求 PKI 预先提供有效 PEM 格式 CRL 并持续更新。仅开放该 TLS 监听器,不能同时留下可匿名连接的明文监听器。
在 /etc/mosquitto/acl 写入以下规则(ACL 文件片段):
user gw01
topic write iiot/v1/f01/l02/gw01/telemetry
topic write iiot/v1/f01/l02/gw01/status
未授权主题默认拒绝。这里不授予 read,因此 GW01 不能订阅 command;也不使用 iiot/# 这样的宽通配符。生产中还应约束 CA 签发的设备身份唯一性,避免其他证书取得同一 CN。配置文件由运维账户管理,证书私钥只给运行进程必要的读取权限。
建立 OPC UA 应用互信与只读会话
OPC UA 的应用证书不同于 MQTT TLS 客户端证书,建议为 GW01 OPC UA Client 单独签发证书。OPC UA TCP 的 SecureChannel 通过应用证书和签名保护消息;会话访问哪些节点,还需要服务端单独授权,不能仅靠把证书加入信任列表。
- 在网关 OPC UA 客户端配置其应用证书、私钥与
ApplicationUri,例如urn:f01:gw01:opcua-client;证书 SAN 中的 URI 应与应用配置相符。 - 将 Machine01 的应用证书或受信任签发 CA 放入网关 TrustList,并在 Machine01 服务端信任 GW01 应用证书或其 CA;维护相应吊销列表,不开启自动信任未知证书。
- 在客户端选择服务端实际支持的
MessageSecurityMode=SignAndEncrypt。SecurityPolicy可选Aes256_Sha256_RsaPss(双方支持时),否则选Basic256Sha256;不要回退到None。 - 用独立的
gw_collector用户身份令牌(例如服务端支持的 Username/Password)激活 Session;在服务端对采集节点配置Browse、Read,不给Write或方法Call。具体用户令牌与权限配置入口依设备厂商和 OPC UA 服务器实现而异。
验收时读取一个已授权测点,再在测试设备或仿真服务器对只读节点执行一次受控写入测试:读操作应成功,写操作应被服务端以权限不足拒绝,例如返回 Bad_UserAccessDenied。若设备不支持可验证的只读角色,不能把“客户端未调用 Write”当成服务端已有访问控制。
验证证书、轮换凭据和拒绝路径
证书轮换可以设定到期前 30 天启动,这是运维示例阈值,不是协议强制值。先为 GW01 生成新密钥和证书,更新 Broker 认可的签发链以及 OPC UA 对端的 TrustList,再切换网关凭据并验证通信;确认新证书稳定后撤销旧证书,分发 CRL 或更新信任列表。更换 CA 时先安排新旧信任链重叠,避免全线断连。OPC UA 服务账户密码则保存在受控凭据库中,轮换后应确认旧密码失效,不应写死在代码或日志。
假定证书文件已由受控 PKI 发放,在安装了 OpenSSL 的测试主机检查 MQTT 客户端证书链:
openssl verify -CAfile ./pki/client-ca.crt ./pki/gw01-mqtt.crt预期输出(链有效且处于有效期内):
./pki/gw01-mqtt.crt: OK这只能证明证书链校验通过,不能代替联机的 TLS 身份验证与 MQTT 授权。将示例域名替换为 Broker 证书 SAN 中的真实域名,并确保文件、服务和 ACL 已配置后执行:
mosquitto_pub -h mqtt.example.test -p 8883 -V mqttv5 -d -i gw01-test \
  --cafile ./pki/broker-ca.crt \
  --cert ./pki/gw01-mqtt.crt --key ./pki/gw01-mqtt.key \
  -t iiot/v1/f01/l02/gw01/telemetry -q 1 \
  -m '{"temperatureC":28.4}'
预期输出(成功场景的典型调试输出):
Client gw01-test sending CONNECT
Client gw01-test received CONNACK (0)
Client gw01-test sending PUBLISH (d0, q1, r0, m1, 'iiot/v1/f01/l02/gw01/telemetry', ... (21 bytes))
Client gw01-test received PUBACK (Mid: 1, RC:0)
Client gw01-test sending DISCONNECT
如果 Broker 无匹配订阅者,MQTT 5 的 PUBACK 也可能返回 RC:16,表示消息已被接受但无人订阅;RC:135 则表示未授权。不要仅凭命令退出码判定主题 ACL 生效,应核对 PUBACK 原因码和 Broker 日志。
再分别使用不受信任证书、过期证书和未授权主题测试拒绝行为,结合 Broker 日志确认失败原因;MQTT 3.1.1 与 MQTT 5 的拒绝提示可能不同。OPC UA 侧还需验证未知应用证书无法建立可信安全通道、只读账户无法写入。生产配置不得保留 --insecure、自动接受未知证书、匿名高权限账户、SecurityPolicy=None 或明文 1883 外露;出现这些设置时应先修正再上线。
参考配置与安全要求可核对 Mosquitto 官方配置手册 及 OPC UA 应用证书信任规则。