
智能制造与工业软件 / 系统课时
让远程命令经过本地授权和联锁
让远程命令经过本地授权和联锁
平台能读取设备状态,不代表它有权启动设备。本课用一条完全离线的模拟启机命令,说明远程身份、参数白名单、幂等键、现场许可与 PLC 联锁应怎样逐层生效,并检查每次拒绝是否有明确回执。实验默认不连接真实设备。
学习目标
- 区分遥测读取、命令提交和现场执行三种权限。
- 设计包含身份、参数、有效期、现场许可与安全联锁的下行检查链。
- 通过离线代码验证越权、重复、联锁失败及成功受理的反馈。
分离遥测通道与控制通道
读路径只允许设备上报或平台查询温度、运行位等测点;写路径必须另设受控命令入口。能订阅遥测主题,不等于有权向控制主题发布消息。即使消息能抵达 MQTT Broker,也不代表 PLC 应执行。
| 操作 | 示例 | 默认策略 |
|---|---|---|
| 遥测读取 | 读取 sim-fan-01.running |
允许已授权的只读角色 |
| 远程命令 | 请求 sim-fan-01 启机 |
默认禁止,必须逐级放行 |
| 现场安全动作 | 急停、硬接线保护动作 | 由现场独立执行,不依赖云端批准 |
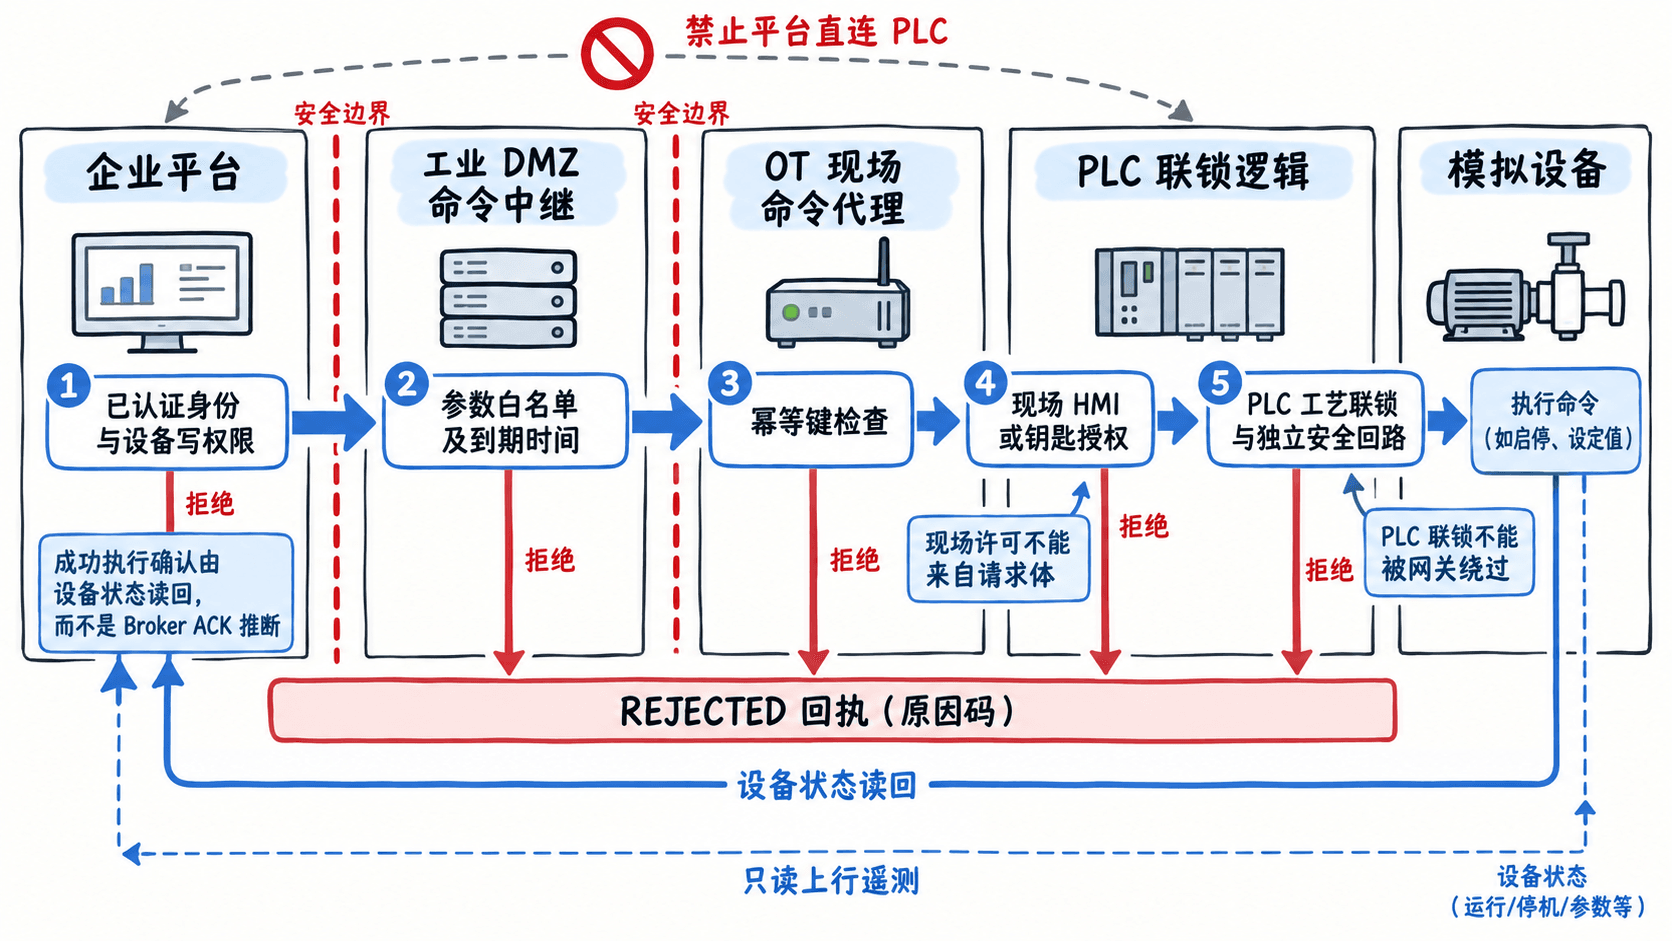
部署上,企业平台只把命令送到受控的跨区中继;工业 DMZ 与 OT 区分别核对源和去向,现场命令代理再向 PLC 提交经过审核的请求。不要给云服务直接开放 PLC 写寄存器或控制方法。急停复位、保护旁路等高风险操作不应被加入一般远程命令白名单。
命令必须跨过哪些检查
一条请求至少包含 commandId、deviceId、action、value 和到期时间 expiresAtMs。发起人身份应来自网关已验证的会话(例如双向 TLS 与账户授权),不能信任消息体自报的 role。
- 身份与权限:校验已认证主体是否具有指定设备的命令权限;只读账户收到
REJECTED:AUTH。 - 参数与时效:只允许设备
sim-fan-01、动作set_run和布尔值true,演示命令最长有效 5 秒;超时或越界直接拒绝。生产白名单应依据经批准的设备与工况配置。 - 幂等判定:以已认证主体和
commandId查询处理记录。同一编号、同一载荷只返回原结果;同一编号更改载荷返回冲突,不能再次触发写入。 - 现场许可:值班人员在现场 HMI 或钥匙开关开启限时远程许可;处于手动、检修或失联状态应撤销许可。许可位必须从 OT 侧可信输入读取,不能由云端请求填写。
- 设备联锁:PLC 在动作前复核就地模式和工艺条件;急停与保护触点由现场安全回路独立生效。命令代理不得绕过 PLC 工艺联锁或独立安全系统。
用离线模拟器检查拒绝和去重
下面是 Python 3.9+ 的完整演示,保存为 command_guard_demo.py 后运行 python command_guard_demo.py。其中 10000、12000 是模拟时钟的固定毫秒数,demo-001 等是测试编号;它们不是现场时间或真实设备标识。identity、local_permit、plc_interlock 由测试调用方注入,真实系统必须分别从可信认证和 OT 输入获取。
import json

class CommandGuard:
    def __init__(self):
        self.history = {}
        self.simulated_writes = 0

    def submit(self, cmd, identity, now_ms, local_permit, plc_interlock):
        # 身份来自网关验证过的会话,而不是命令载荷中的角色字段
        if identity != "ot_operator":
            return "REJECTED:AUTH"
        command_id = cmd.get("commandId")
        if not isinstance(command_id, str) or not command_id:
            return "REJECTED:FORMAT"
        key = (identity, command_id)
        payload = json.dumps(cmd, sort_keys=True, ensure_ascii=False)
        if key in self.history:
            old_payload, old_result = self.history[key]
            return old_result if old_payload == payload else "REJECTED:ID_CONFLICT"

        expiry = cmd.get("expiresAtMs")
        if type(expiry) is not int or not now_ms < expiry <= now_ms + 5000:
            result = "REJECTED:TIME_WINDOW"
        elif not (cmd.get("deviceId") == "sim-fan-01"
                  and cmd.get("action") == "set_run"
                  and cmd.get("value") is True):
            result = "REJECTED:PARAMETER"
        elif not local_permit:
            result = "REJECTED:LOCAL_PERMIT"
        elif not plc_interlock:
            result = "REJECTED:INTERLOCK"
        else:
            # 仅修改内存计数,绝不向 PLC 或 Broker 发送数据
            self.simulated_writes += 1
            result = "ACCEPTED:SIMULATED"
        self.history[key] = (payload, result)
        return result

guard = CommandGuard()
base = {"commandId": "demo-001", "deviceId": "sim-fan-01",
        "action": "set_run", "value": True, "expiresAtMs": 12000}
print("只读身份:", guard.submit(base, "viewer", 10000, True, True))
print("无现场许可:", guard.submit(base, "ot_operator", 10000, False, True))
print("原编号重试:", guard.submit(base, "ot_operator", 10000, True, True))
cmd2 = {**base, "commandId": "demo-002"}
print("联锁未通过:", guard.submit(cmd2, "ot_operator", 10000, True, False))
cmd3 = {**base, "commandId": "demo-003"}
print("全部通过:", guard.submit(cmd3, "ot_operator", 10000, True, True))
print("重复投递:", guard.submit(cmd3, "ot_operator", 10000, True, True))
print("同编号改参数:", guard.submit({**cmd3, "value": False}, "ot_operator", 10000, True, True))
print("模拟写入次数:", guard.simulated_writes)
预期输出:
只读身份: REJECTED:AUTH
无现场许可: REJECTED:LOCAL_PERMIT
原编号重试: REJECTED:LOCAL_PERMIT
联锁未通过: REJECTED:INTERLOCK
全部通过: ACCEPTED:SIMULATED
重复投递: ACCEPTED:SIMULATED
同编号改参数: REJECTED:ID_CONFLICT
模拟写入次数: 1
可再把 cmd3 的 expiresAtMs 改为 9000 并使用新 commandId,预期返回 REJECTED:TIME_WINDOW;把 value 改成字符串 "true" 并使用另一个新编号,预期为 REJECTED:PARAMETER。已拒绝的编号不因现场许可后来变化而自动转为成功;需要重新审批的新尝试应使用新编号。
区分受理回执与现场执行确认
| 状态或原因 | 代表什么 | 平台应怎样处理 |
|---|---|---|
RECEIVED |
中继已收到请求 | 不显示为执行成功 |
REJECTED:* |
某道闸门拒绝 | 展示原因并记录操作者、设备、编号和时间 |
ACCEPTED |
现场代理已接受请求 | 等待 PLC 回执及设备状态核验 |
APPLIED_CONFIRMED |
经现场反馈或读回验证动作完成 | 才更新为已执行 |
UNKNOWN |
下发后超时、结果不明 | 查询现场状态;不得盲目生成新命令重试 |
模拟器中的 ACCEPTED:SIMULATED 只表示内存检查通过,绝不是设备已动作。真实项目需要持久化幂等记录、按设备串行或原子仲裁、审计日志与断网恢复机制;MQTT 的 QoS 确认也不能替代设备执行确认。若 PLC 拒绝、现场许可撤销、状态读回不符或通信中断,平台应显示拒绝或未知,并保持远程控制默认关闭。
工程验收时至少验证只读账号不能写、过期消息不能写、同编号不能重复执行、现场未许可不能写、联锁断开不能写,以及本地急停始终独立有效。只有经过设备风险评估、现场审批和隔离测试后,才考虑启用真实下行链路。