
智能制造与工业软件 / 系统课时
区分日志审计字段与敏感工艺数据
区分日志审计字段与敏感工艺数据
工业接入链路必须能追溯谁在何时对哪台设备执行了什么操作,但普通日志不应顺手保存配方、设定值和访问凭据。本课用一条被拒绝的下行写入事件,确定最小审计字段、敏感字段的处理去向,并验证网关生成的日志不包含原始工艺载荷。
学习目标
- 列出可用于追责和关联事件的设备、主体、操作、结果及时间字段。
- 区分审计元数据、受限工艺数据和禁止记录的凭据。
- 用字段白名单生成结构化审计事件,并检查泄露风险。
用最小字段还原一次操作
以操作员尝试写入 machine01 的一个设定值、但被权限策略拒绝为例,建议按下表建立审计记录。
| 字段 | 示例 | 用途 |
|---|---|---|
event_time |
UTC 的 ISO 8601 时间 | 操作发生时间;断网补传时不能改成上传时间 |
device_id、gateway_id |
machine01、gw01 |
定位设备和接入网关 |
actor_id |
operator_21 |
标识经过认证的原始操作主体,而非仅记录转发服务 |
action、target_id |
write_setpoint、point_73 |
记录操作类别及不泄露工艺名称的测点代号 |
result、reason_code |
DENIED、POLICY_DENY |
区分授权拒绝、已提交与设备实际执行 |
request_id |
一次请求对应的关联 ID | 将网关、策略决策和设备反馈关联起来 |
采集端另记 logged_at 可定位补传延迟,例如 event_time 为 08:00,logged_at 为 08:07,说明记录延迟七分钟。生产中应统一 UTC,并保证现场时钟同步;无法确认原始事件时间时,应标记时间质量,而不是伪造精确时间。
按用途把字段分成三类
| 类别 | 典型内容 | 处理规则 |
|---|---|---|
| 审计所需元数据 | 设备代号、主体 ID、动作、结果、原因码、请求 ID | 允许按白名单进入受控审计库 |
| 敏感工艺数据 | 配方比例、温压设定值、工艺公差、生产批次、完整 MQTT/OPC UA 载荷 | 不进入普通审计日志;确需保留时走独立、授权的工艺数据链路 |
| 认证与访问秘密 | 口令、访问令牌、私钥、连接字符串中的凭据 | 不写入日志、异常堆栈或审计队列,不能靠提高日志权限代替删除 |
即使 device_id 或 target_id 没有数值,也可能揭示厂区拓扑。跨工业 DMZ 发送前,应在可信网关或应用端完成字段筛选,只传审计必需内容;详细测点名在需要时由受控资产目录查询。debug 级别也不能例外。
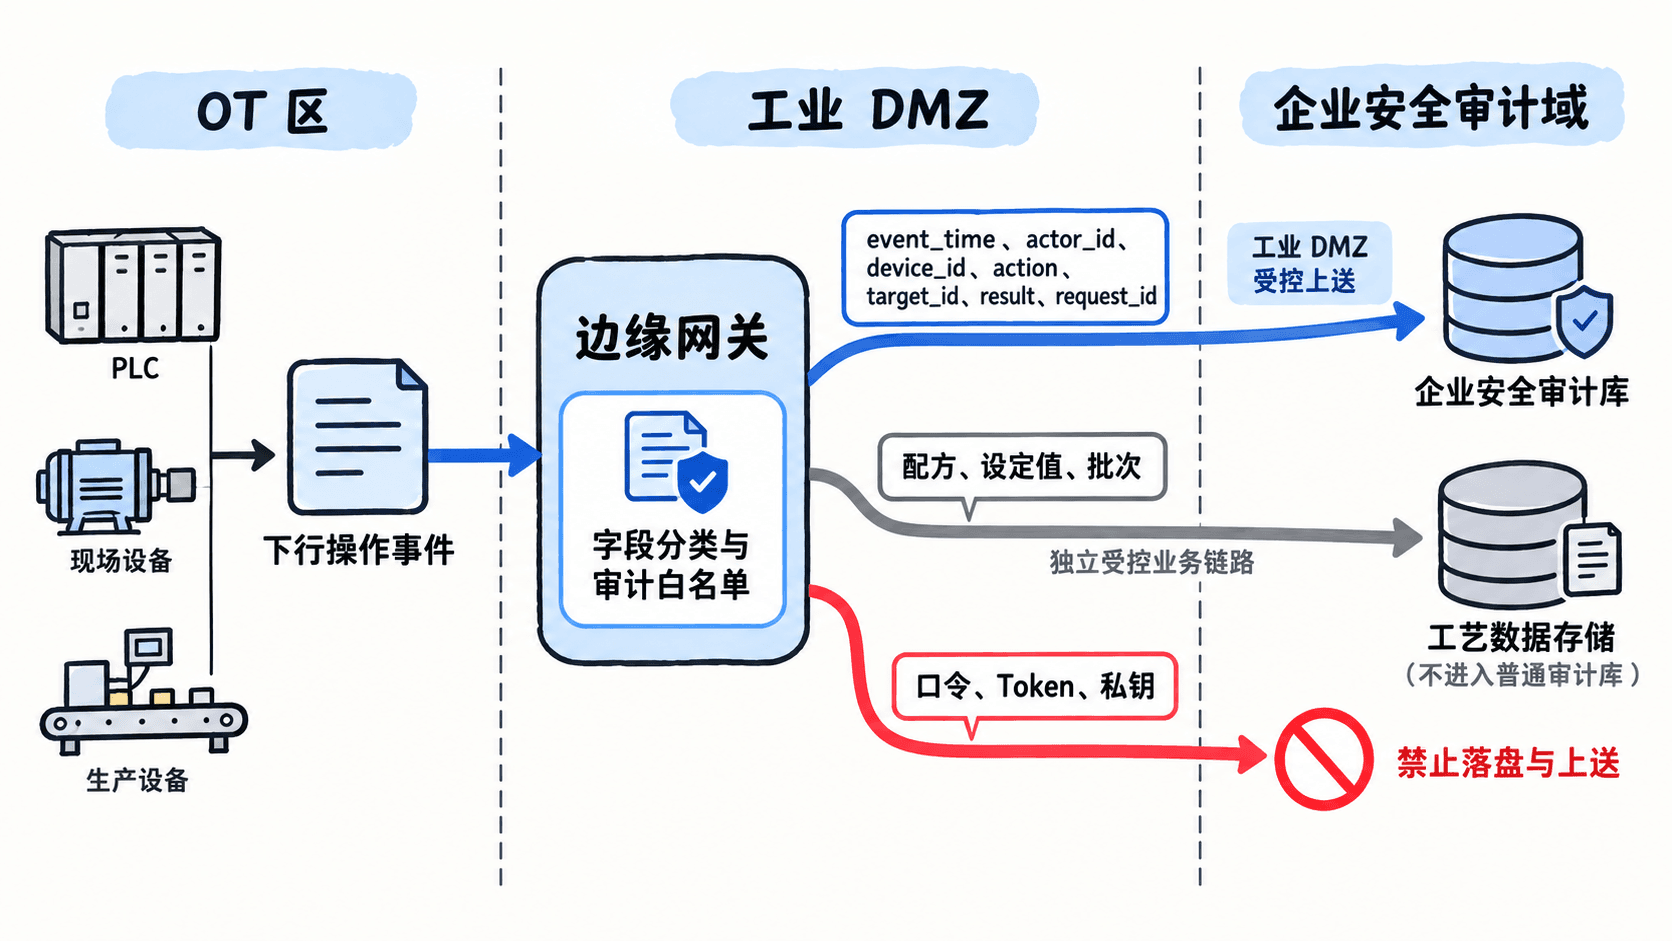
用白名单构造可检查的日志
下面的 Python 3.9+ 标准库示例模拟网关收到一条被拒绝的写入请求。输入中故意放入虚构的令牌和工艺字段,仅用于测试过滤;实际业务不要把真实凭据交给日志函数。
python
from datetime import datetime, timezone
from uuid import uuid4
import json
import re

AUDIT_KEYS = (
    "device_id", "actor_id", "action", "target_id",
    "result", "reason_code", "request_id"
)

def build_audit(source):
    # 只接受格式受控的元数据,避免换行等内容污染日志。
    for key in AUDIT_KEYS:
        value = source.get(key)
        if not isinstance(value, str) or not re.fullmatch(r"[A-Za-z0-9_.-]{1,64}", value):
            raise ValueError(f"invalid audit field: {key}")
    if source["result"] not in {"DENIED", "SUBMITTED", "APPLIED", "FAILED"}:
        raise ValueError("invalid result")
    # 从白名单重新组装,不序列化完整原始请求。
    return {
        "event_time": datetime.now(timezone.utc).isoformat(timespec="seconds").replace("+00:00", "Z"),
        **{key: source[key] for key in AUDIT_KEYS},
    }

def main():
    source = {
        "device_id": "machine01",
        "actor_id": "operator_21",
        "action": "write_setpoint",
        "target_id": "point_73",
        "result": "DENIED",
        "reason_code": "POLICY_DENY",
        "request_id": uuid4().hex,
        "access_token": "demo-not-real",
        "recipe_setpoint": 175.5,
        "production_order": "demo-order",
    }
    audit = build_audit(source)
    print(json.dumps(audit, ensure_ascii=False))
    print("敏感字段进入审计:", any(
        key in audit for key in ("access_token", "recipe_setpoint", "production_order")
    ))

if __name__ == "__main__":
main()预期输出(<TIME> 为实际 UTC 时间,<ID> 为每次运行变化的请求标识):
text
{"event_time": "<TIME>", "device_id": "machine01", "actor_id": "operator_21", "action": "write_setpoint", "target_id": "point_73", "result": "DENIED", "reason_code": "POLICY_DENY", "request_id": "<ID>"}
敏感字段进入审计: False
这个示例只覆盖字段准入。生产环境还要核验 actor_id 来自可信认证上下文、限制字段长度,并保证应用异常处理不会额外打印完整请求。
检查追溯能力与存储边界
- 触发一次权限不足的写入:日志应包含
DENIED和POLICY_DENY,不得出现令牌、实际设定值或原始报文。 - 触发一次允许的写入:网关向 Broker 提交成功只能记为
SUBMITTED;收到可信设备执行反馈后,才可用同一request_id记录APPLIED。MQTT 的PUBACK不代表 PLC 已执行。 - 检查断网补传:网关缓存的必须已经是白名单审计记录,恢复上送后保留原
event_time,另存接收时间以便核对延迟。 - 检查日志权限:采用加密传输、最小读取权限、防篡改保护及访问审计;例如按批准的策略保留 90 天,这只是配置算例,不是通用合规期限。
如果发现普通日志已包含真实凭据,应按泄露事件处理:限制日志访问、轮换受影响凭据、清查副本并按留存规定处置,而不能只修改后续日志格式。具体禁记字段可继续对照 OWASP Logging Cheat Sheet。
按自己的节奏,确认真正理解。