
智能制造与工业软件 / 系统课时
经工业 DMZ 限制跨区的数据流向
经工业 DMZ 限制跨区的数据流向
将产线遥测送到企业平台时,不能顺手打通企业网与 PLC 网段。本课以 MQTT 上报、DMZ 内转发和企业 HTTPS 接收为例,确定两侧防火墙的白名单、会话终止位置,以及如何验证未经授权的跨区连接被拦截。
学习目标
- 画出现场、工业 DMZ、企业平台的受控数据路径,指出协议会话在哪里终止。
- 按源、目的、协议、端口和发起方向编写最小防火墙规则。
- 区分正常回包与反向新连接,验证禁止直连和拒绝日志。
把跨区通信拆成两条独立会话
设现场 OT 网段为 10.20.10.0/24,工业 DMZ 为 10.30.10.0/24,企业 IT 网段为 10.40.10.0/24。现场网关 10.20.10.10 只向 DMZ 的 MQTT Broker 10.30.10.20:8883 主动发布遥测;DMZ 转发器 10.30.10.30 订阅获准的主题,再向企业接收 API 10.40.10.40:443 发起 HTTPS 请求。
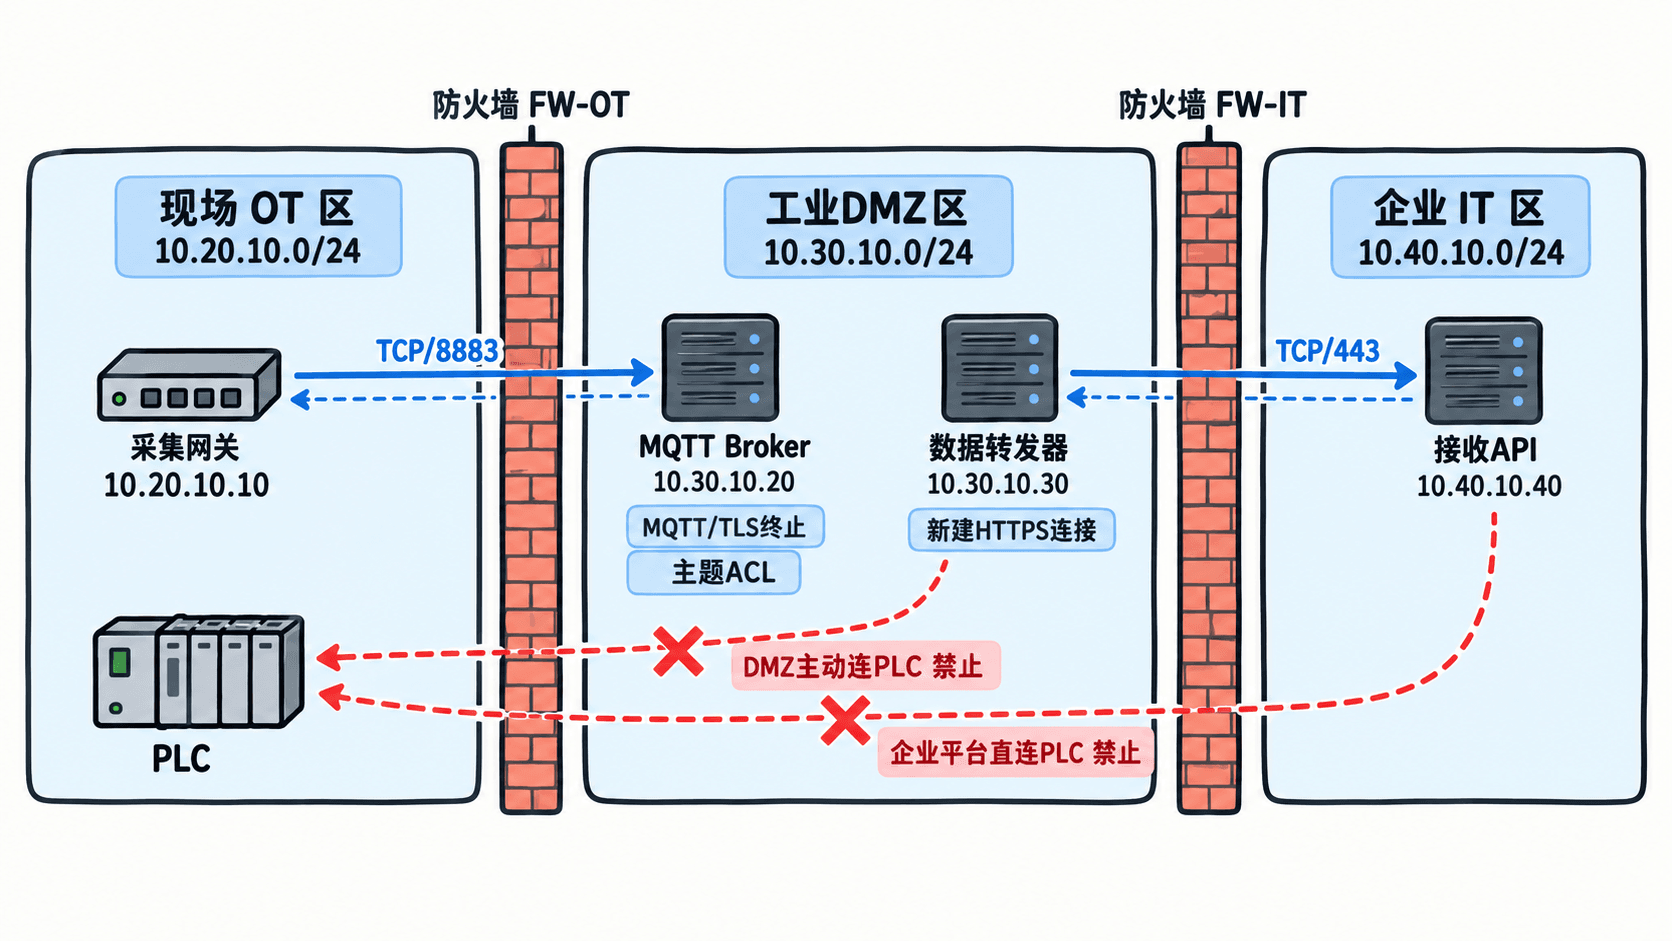
这里有两个不同的应用会话:Broker 在 DMZ 终止 MQTT/TLS、校验设备身份及主题 ACL;转发器从获准的数据中构造新请求,向企业 API 重新建立 TLS。代理终止不是把 TCP 包原样透传,企业侧也不应获得到 PLC 的路由或凭证。
生产中宜由 OT—DMZ 与 DMZ—IT 两个独立边界执行策略,DMZ 主机需要单独加固。DMZ 同网段的 Broker 与转发器通信不一定经过边界防火墙,还要使用主机防火墙、Broker ACL 限制订阅范围。
只放行必要的源、目的与端口
审批规则时至少记录源 IP、目标 IP、传输协议、目的端口及连接发起者,并附业务负责人和用途。下表中的地址与端口只适用于本示例部署,不代表所有工厂都使用这些端口。
| 发起方 → 目标 | 服务 | 处理 | 原因 |
|---|---|---|---|
OT 10.20.10.10 → DMZ 10.30.10.20 |
TCP/8883 | 允许新连接 | MQTT over TLS 上报 |
DMZ 10.30.10.30 → IT 10.40.10.40 |
TCP/443 | 允许新连接 | HTTPS 转发遥测 |
| IT 任意主机 → OT PLC | TCP/502、4840 等 | 拒绝 | 禁止企业侧直连现场协议 |
| DMZ 主机 → OT PLC | 任意新连接 | 拒绝 | 防止 DMZ 被入侵后横向进入现场 |
| OT → 公网 | 任意新连接 | 默认拒绝 | 不让现场设备绕开 DMZ |
有状态防火墙可允许上述两条已建立会话的回包,这不等于允许相反方向发起新会话。DNS、NTP、远程运维、证书校验等确有必要时应逐项新增专用规则,不能使用源和目的均为任意地址的规则解决连通性问题。
在 Linux 实验网关检查规则
下面示例使用支持 nftables 的 Linux。假定隔离实验网关有 ot0、dmz0、it0 三个接口,分别连接三区;它只展示三接口实验网关的转发白名单,不能替代生产环境的独立防火墙部署。命令只写入临时配置并执行语法检查,不修改当前规则。
set -e
# 演示规则先离线检查,禁止直接在运行中的产线网关试装
cat > /tmp/iiot-boundary.nft <<'NFT'
table inet iiot_boundary {
  chain forward {
    type filter hook forward priority 0; policy drop;
    ct state invalid drop
    # OT网关只能主动连接DMZ Broker
    iifname "ot0" oifname "dmz0" ip saddr 10.20.10.10 ip daddr 10.30.10.20 tcp dport 8883 ct state new,established counter accept
    iifname "dmz0" oifname "ot0" ip saddr 10.30.10.20 ip daddr 10.20.10.10 ct state established,related counter accept
    # DMZ转发器只能向指定企业接收端发起HTTPS
    iifname "dmz0" oifname "it0" ip saddr 10.30.10.30 ip daddr 10.40.10.40 tcp dport 443 ct state new,established counter accept
    iifname "it0" oifname "dmz0" ip saddr 10.40.10.40 ip daddr 10.30.10.30 ct state established,related counter accept
    limit rate 5/minute log prefix "iiot-deny " drop
  }
}
NFT
sudo nft -c -f /tmp/iiot-boundary.nft
echo "nftables 规则语法检查通过"
预期输出(系统已安装 nft、权限和内核支持符合要求时):
nftables 规则语法检查通过policy drop 拒绝未明确允许的转发,ct state 区分新连接与回包;末尾按每分钟最多 5 条的速率记录拒绝日志,避免扫描流量刷满日志。语法检查成功不表示规则已下发或通信已通过;上线前需核对实际接口、路由、服务监听、IPv6 策略及回滚方案。
用允许和拒绝两类测试验收
在隔离测试环境中由授权人员加载审核后的规则,再分别从指定源主机测试。可以使用 nc -vz -w 3 目标IP 端口 检查 TCP 建连,但要结合防火墙计数器和抓包判断原因。
| 测试源 → 目标 | 预期网络结果 |
|---|---|
网关 → Broker :8883 |
TCP 放行;MQTT 认证仍由 Broker 决定 |
DMZ 转发器 → 企业 API :443 |
TCP 放行;HTTPS 身份认证仍需验证 |
企业主机 → PLC :502 |
被边界策略阻断 |
DMZ 转发器 → PLC :502 |
被边界策略阻断 |
检查边界规则的命中计数、带 iiot-deny 前缀的限速日志,以及 Broker 与转发器的事件 ID 是否能串联。连接超时不必然证明防火墙拦截:目标服务未监听、路由错误或主机防火墙也会导致失败,应在双侧抓包确认没有非法新连接穿过边界。
一旦出现“为了让看板读取数据而放开企业到 PLC 的 TCP/502”,应改为由 OT 网关发布只读遥测、DMZ 转发器提供经授权的数据副本。真正需要下行控制时,必须另外设计审批、身份鉴别、命令白名单、审计和现场安全联锁,不能沿用这条上行遥测通道。