
Go / 系统课时
补齐超时与异常恢复
补齐超时与异常恢复
网络连接最难处理的往往不是正常请求,而是“连上后不说话、只说一半、客户端不再读、业务处理崩溃”等异常。本课把握手、空闲读取、写回和连接清理放进同一生命周期,让异常连接能够在有限时间内退出并释放资源。
学习目标
- 为握手、空闲读取和写回分别设置可重置的 deadline
- 根据超时、EOF、协议错误和 panic 选择不同的退出与记录方式
- 用统一清理边界确保连接、Goroutine 和附属资源能够回收
把超时放进连接生命周期
net.Conn 的 deadline 是绝对时间,不是“一次性超时参数”。因此每进入一个新阶段,都要调用 SetReadDeadline 或 SetWriteDeadline 写入新的截止时间;如果后续阶段不需要超时,则用零值时间清除,而不是沿用旧 deadline。
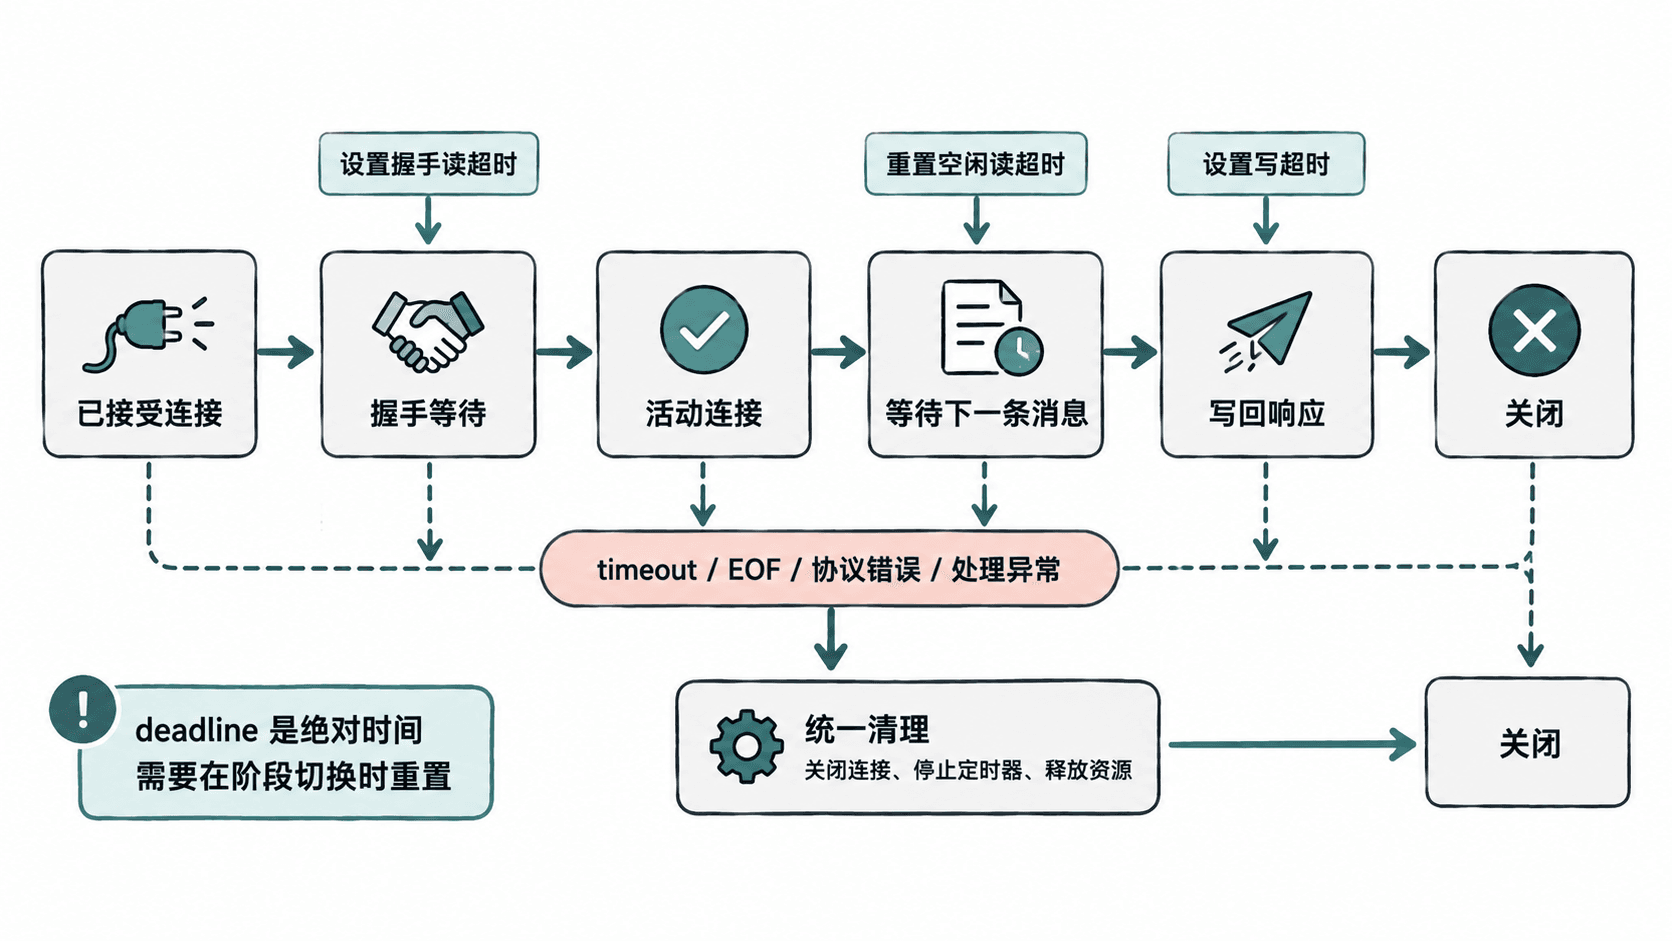
握手超时防止连接建立后长期占着文件描述符却不发送协议首包;空闲超时限制“最后一次有效消息”之后允许静默多久;写超时则防止对端不读数据时,服务端永久卡在 Write。
实现三类 deadline 和统一清理
下面示例用 net.Pipe 模拟一个客户端:它及时完成握手,但随后保持空闲,因此服务端会触发空闲超时。示例中的毫秒级时间只为了快速演示,生产值通常会更长,并应根据协议和业务延迟分布配置。
package main

import (
	"bufio"
	"errors"
	"fmt"
	"net"
	"time"
)

const (
	handshakeTimeout = 300 * time.Millisecond
	idleTimeout      = 150 * time.Millisecond
	writeTimeout     = 200 * time.Millisecond
)

func serve(conn net.Conn, done chan<- struct{}) {
	defer close(done)

	// 连接级边界统一兜底:记录业务 panic,并确保 socket 最终关闭。
	defer func() {
		if r := recover(); r != nil {
			fmt.Println("server: recovered panic")
		}
		conn.Close()
		fmt.Println("server: connection closed")
	}()

	reader := bufio.NewReader(conn)

	if err := conn.SetReadDeadline(time.Now().Add(handshakeTimeout)); err != nil {
		fmt.Println("server: set handshake deadline:", err)
		return
	}

	line, err := reader.ReadString('\n')
	if err != nil {
		fmt.Println("server: handshake error:", classify(err))
		return
	}
	if line != "HELLO\n" {
		fmt.Println("server: invalid handshake")
		return
	}
	fmt.Println("server: handshake ok")

	if err := conn.SetWriteDeadline(time.Now().Add(writeTimeout)); err != nil {
		fmt.Println("server: set write deadline:", err)
		return
	}
	if _, err := conn.Write([]byte("READY\n")); err != nil {
		fmt.Println("server: write error:", classify(err))
		return
	}
	if err := conn.SetWriteDeadline(time.Time{}); err != nil {
		fmt.Println("server: clear write deadline:", err)
		return
	}

	for {
		// 每次等待下一条消息前重新计算 deadline,空闲窗口从此刻开始。
		if err := conn.SetReadDeadline(time.Now().Add(idleTimeout)); err != nil {
			fmt.Println("server: set idle deadline:", err)
			return
		}

		if _, err := reader.ReadString('\n'); err != nil {
			var ne net.Error
			if errors.As(err, &ne) && ne.Timeout() {
				fmt.Println("server: idle timeout")
				return
			}
			fmt.Println("server: read error:", err)
			return
		}
	}
}

func classify(err error) string {
	var ne net.Error
	if errors.As(err, &ne) && ne.Timeout() {
		return "timeout"
	}
	return err.Error()
}

func main() {
	serverSide, clientSide := net.Pipe()
	done := make(chan struct{})
	go serve(serverSide, done)

	if _, err := clientSide.Write([]byte("HELLO\n")); err != nil {
		panic(err)
	}

	reader := bufio.NewReader(clientSide)
	line, err := reader.ReadString('\n')
	if err != nil {
		panic(err)
	}
	fmt.Print("client: ", line)

	time.Sleep(250 * time.Millisecond)
	clientSide.Close()
	<-done
}
预期输出:
server: handshake ok
client: READY
server: idle timeout
server: connection closed
调度存在微小时间差,但输出内容应一致。这里 idleTimeout 为 150ms,客户端静默 250ms,因此必然跨过空闲截止时间。
按错误类型决定退出动作
超时通常表示协议阶段没有在约定时间内完成,应记录阶段和连接标识后关闭;io.EOF 往往只是对端正常关闭,不必按服务故障报警;协议格式错误应尽早终止,避免继续读取失去边界的数据;底层读写错误则需要保留错误值,供网络故障排查使用。
recover 只适合放在连接处理边界,防止单个业务处理 panic 直接带崩整个进程,但不能把 panic 当成普通错误吞掉。生产环境至少要记录堆栈、请求标识和消息类型,并让监控能够发现持续出现的 panic。
验证清理是否真的完成
关闭 socket 只是第一步。如果连接还登记在在线连接表、订阅集合或写队列里,仍然会产生逻辑泄漏。实际服务中,清理函数通常还要注销连接 ID、取消 context.Context、停止心跳定时器,并让依赖该连接的发送协程退出。
验证时重点观察以下现象:
- 空闲连接超过阈值后,连接数能够下降
- 客户端断开后,对应 Goroutine 数不会持续增长
- 超时和协议错误有可区分的日志字段,而不是都记成“read failed”
- 清理动作可以重复调用而不产生 panic 或二次关闭副作用
把超时视为连接状态的一部分,而不是零散地给几个 Read 加补丁,服务才会在异常客户端、半开连接和下游阻塞同时出现时保持可控。