
Go / 系统课时
用 tcpdump 看真实报文
用 tcpdump 看真实报文
当 Go 服务出现“连不上、偶发超时、服务端说没收到”时,仅看应用日志很难判断问题在哪一层。tcpdump 能直接观察网卡上的 TCP/UDP 报文,本节用过滤条件、握手与数据方向把应用故障和连接异常拆开定位。
学习目标
- 能为指定接口、协议和端口编写最小抓包命令
- 能从 TCP 握手、数据与关闭报文判断异常发生在哪一段
- 能理解 UDP 无连接抓包与加密流量的边界
先缩小抓包范围
抓包前先确定“哪台机器、哪个接口、哪个协议、哪个端口”。范围越小,越容易把一次请求串起来,也能减少生产环境中的额外开销。Linux 上可先用 tcpdump -D 查看接口;容器或多网卡环境不确定出口时,可暂用 -i any,确认路径后再绑定具体接口。
下面抓取 Linux 主机上 TCP 8080 端口的 12 个报文,并关闭域名和服务名反查。-s 0 保留完整报文,-tttt 输出可读时间戳。
# any 适合先确认路径;已知接口后应替换为具体网卡。
# -nn 关闭名称解析,避免额外 DNS 干扰抓包。
sudo tcpdump -i any -nn -s 0 -tttt -c 12 'tcp port 8080'
预期输出的字段形态如下,地址、客户端临时端口、序号和时间会随实际连接变化:
<TIME> IP <CLIENT_IP>.<CLIENT_PORT> > <SERVER_IP>.8080: Flags [S], seq <SEQ>, win <WIN>, length 0
<TIME> IP <SERVER_IP>.8080 > <CLIENT_IP>.<CLIENT_PORT>: Flags [S.], seq <SEQ>, ack <ACK>, win <WIN>, length 0
<TIME> IP <CLIENT_IP>.<CLIENT_PORT> > <SERVER_IP>.8080: Flags [.], ack <ACK>, win <WIN>, length 0
如果目标端口不是 8080,应把过滤表达式中的端口替换为实际值。需要看 UDP 时,把 tcp port 8080 改为对应的 udp port <PORT>;UDP 没有三次握手,判断重点变成数据报是否到达、是否有反向数据报以及是否出现 ICMP 不可达。
把 TCP 报文串成一次连接
TCP 最有价值的是顺序关系:先握手,再传数据,最后正常关闭或异常复位。不要只盯一行报文,要按客户端与服务端两个方向连续阅读同一条连接。
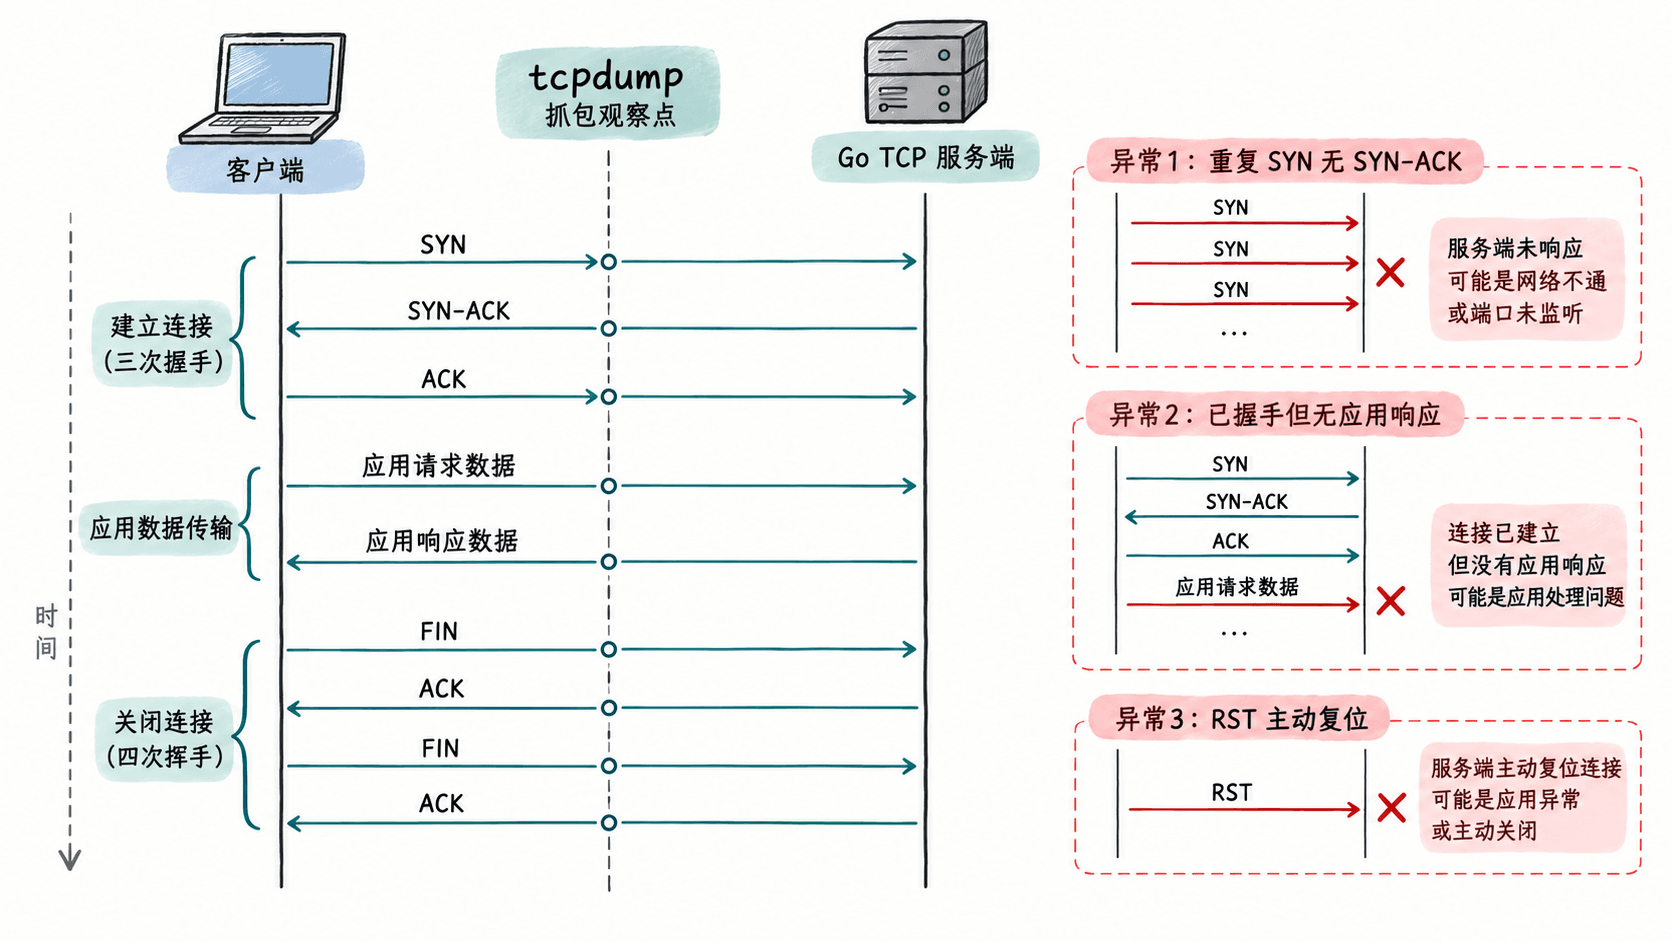
常见现象可以这样解释:客户端持续发 SYN 却看不到 SYN-ACK,优先检查监听端口、路由、安全组或防火墙;三次握手完成且请求字节已经到达服务端,但迟迟没有应用响应,更像是处理逻辑、锁竞争或下游依赖卡住;连接中突然出现 RST,则说明某一端主动复位,需要结合方向和应用日志确认是谁关闭了连接。
同一序号范围反复出现、同时伴随重复 ACK,可能提示丢包或重传,但 tcpdump 本身不会像某些分析器那样可靠地替你标记“Retransmission”。判断时应结合序号、ACK、时间间隔和链路两端抓包,而不是只凭一行文本下结论。
看负载时先确认协议是否可读
对明文文本协议,可增加 -A 查看 ASCII,或用 -X 同时查看十六进制与 ASCII。生产环境抓取负载前应先确认是否包含凭据、令牌或个人数据,并控制抓包文件的权限和保留时间。
TLS、HTTPS 或其他加密协议在 tcpdump 中仍能看到连接、方向、长度与时序,但看不到解密后的应用内容。此时“有 TCP 数据但看不懂内容”是正常现象,不能据此判定应用层失败。
用两端证据区分应用与网络
单点抓包只能证明“这台机器看到了什么”。遇到跨主机偶发问题时,最有效的办法是尽量在客户端出口和服务端入口同时抓取同一连接,再对照时间、五元组和序号范围。
如果客户端能看到请求发出而服务端完全看不到,对应问题更可能在中间网络;如果服务端已看到完整请求且 TCP 正常确认,但应用日志没有处理记录,应继续检查 Go 进程的连接读取、协议解析和请求分发。tcpdump 的价值不是替代应用日志,而是先确定故障究竟有没有到达应用边界。