
Go / 系统课时
用状态机管理长连接
用状态机管理长连接
长连接最难控制的不是“保持不断”,而是不同阶段允许做什么、超时后如何收口。用状态机把握手、认证、工作、空闲和关闭显式化后,每个事件都能被检查,异常连接也能按统一路径退出。
学习目标
- 为长连接定义明确状态和合法迁移
- 用事件驱动迁移代替散落的布尔条件
- 把超时、错误和关闭动作挂到状态边界上
把连接阶段变成可检查状态
如果只用 authed、idle、closing 这类布尔值描述连接,很容易出现互相矛盾的组合,例如已经开始关闭却仍被当作可读写连接。状态机的做法是:任一时刻只允许一个主状态,并由事件触发明确迁移。
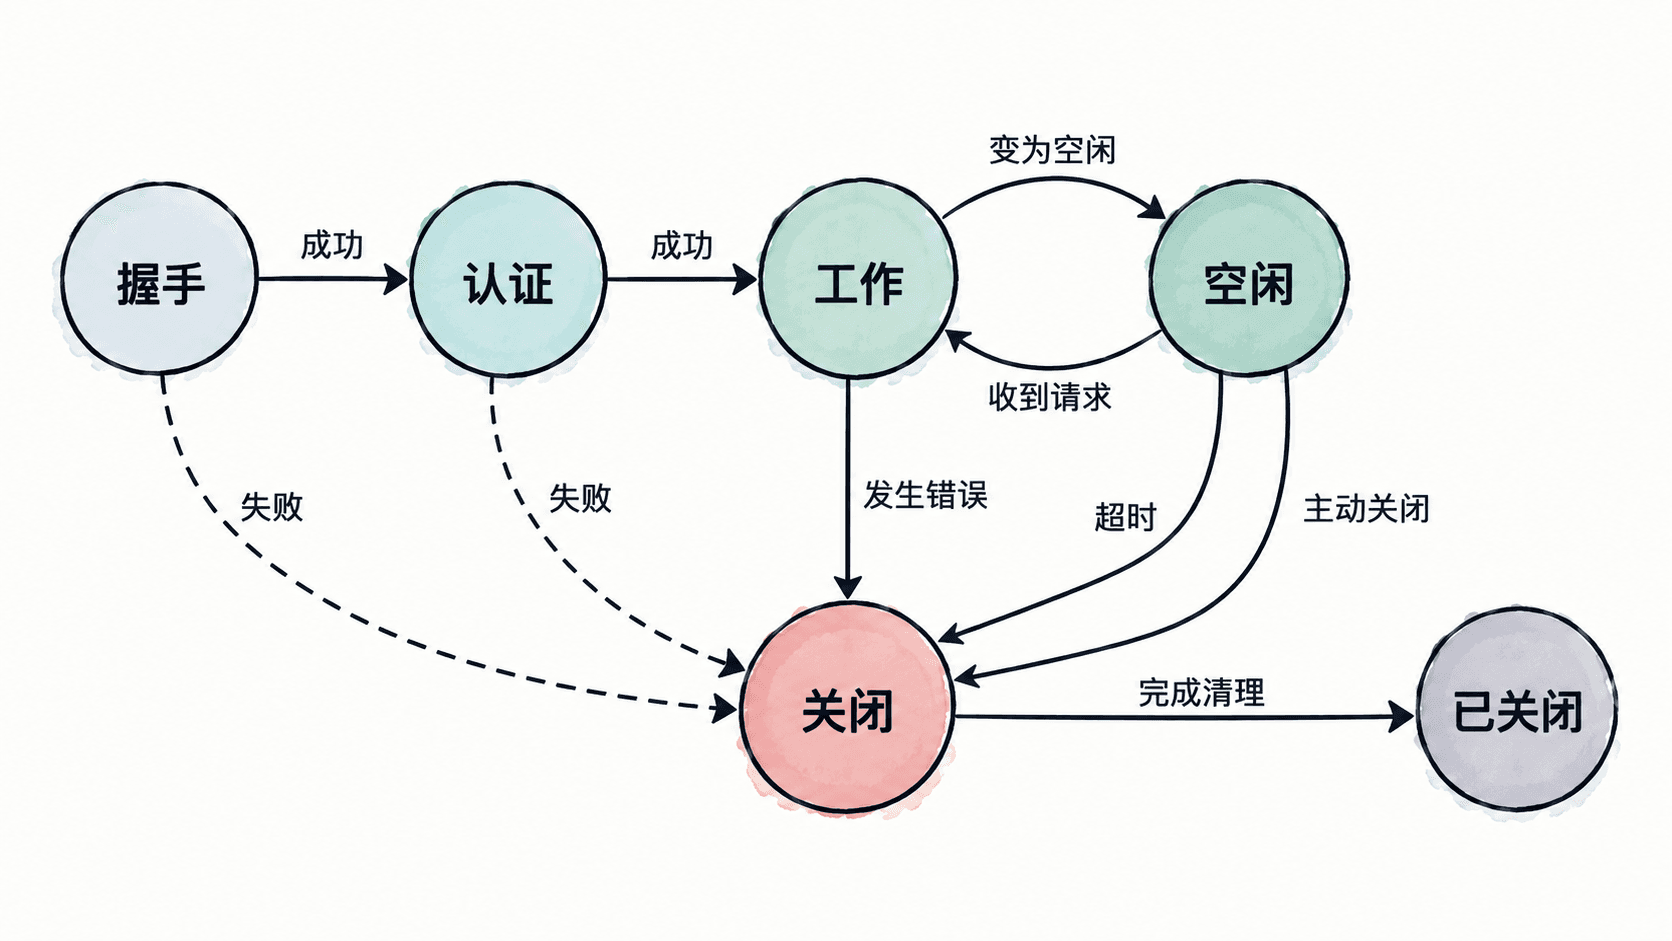
状态本身只是标签,真正重要的是“哪些事件在当前状态合法”。例如认证完成只能发生在认证阶段;进入关闭后不再接受新的业务消息;关闭完成后不能重新回到工作态。
用事件驱动合法迁移
下面的完整示例把迁移表集中在一处。业务代码只提交事件,不直接修改状态,因此非法跳转会被立刻拒绝。
package main

import (
    "fmt"
)

type State int
type Event int

const (
    StateHandshaking State = iota
    StateAuthenticating
    StateWorking
    StateIdle
    StateClosing
    StateClosed
)

const (
    EventHandshakeOK Event = iota
    EventAuthOK
    EventIdleTimeout
    EventActivity
    EventCloseRequested
    EventCloseDone
)

var stateNames = [...]string{
    "handshaking",
    "authenticating",
    "working",
    "idle",
    "closing",
    "closed",
}

var transitions = map[State]map[Event]State{
    StateHandshaking: {
        EventHandshakeOK: StateAuthenticating,
    },
    StateAuthenticating: {
        EventAuthOK: StateWorking,
    },
    StateWorking: {
        EventIdleTimeout:     StateIdle,
        EventCloseRequested: StateClosing,
    },
    StateIdle: {
        EventActivity:       StateWorking,
        EventCloseRequested: StateClosing,
    },
    StateClosing: {
        EventCloseDone: StateClosed,
    },
}

type Conn struct {
    state State
}

func (c *Conn) Apply(event Event) error {
    next, ok := transitions[c.state][event]
    if !ok {
        return fmt.Errorf("event %d is invalid in state %s", event, stateNames[c.state])
    }

    prev := c.state
    c.state = next
    fmt.Printf("%s -> %s\n", stateNames[prev], stateNames[next])
    return nil
}

func main() {
    conn := &Conn{state: StateHandshaking}
    events := []Event{
        EventHandshakeOK,
        EventAuthOK,
        EventIdleTimeout,
        EventActivity,
        EventCloseRequested,
        EventCloseDone,
    }

    for _, event := range events {
        if err := conn.Apply(event); err != nil {
            fmt.Println("transition error:", err)
            return
        }
    }
}
预期输出
handshaking -> authenticating
authenticating -> working
working -> idle
idle -> working
working -> closing
closing -> closed
真实服务通常还会为握手失败、认证失败、读写错误增加“转入关闭”的事件,但仍应经过同一迁移入口,而不是在各个 goroutine 中直接改状态。
把超时和关闭绑定到状态边界
状态机与超时配合时,关键不是给连接设置一个永久固定的截止时间,而是在进入不同状态时更新约束。握手和认证阶段通常使用较短超时;进入工作态后按协议处理读写截止时间;进入空闲态后等待心跳或新消息;进入关闭态后只允许清理资源。
实现时还要保证关闭路径幂等:第一次关闭负责停止新任务、唤醒阻塞读写并释放连接;后续重复关闭只能观察已有结果,不能再次启动一套清理流程。这样即使读循环、写循环和超时检查同时发现故障,也只会收口一次。
让状态成为并发边界
长连接往往同时有读 goroutine、写 goroutine 和超时控制。状态迁移如果由多个 goroutine 竞争写入,就必须由互斥锁、单线程事件循环或原子方案统一串行化;否则“状态合法”本身无法保证。
更稳妥的做法是让所有状态事件进入同一个控制入口,业务 goroutine 只上报“认证成功”“收到活动”“空闲超时”“请求关闭”等事件。这样连接是否还能读、是否还能写、是否应该刷新 deadline,都可以从当前状态推导,而不是依赖散落在各处的条件判断。