
Go / 系统课时
正确读取和限制请求体
正确读取和限制请求体
HTTP 处理器最容易被忽略的输入风险,是把请求体当成“肯定有、肯定合法、肯定不大”的 JSON。本文用标准库建立一条可复用的读取路径:先限制字节数,再区分空请求、非法 JSON、额外 JSON 值和超大请求,最后只把验证后的数据交给业务逻辑。
学习目标
- 使用
http.MaxBytesReader为请求体设置硬上限,避免单个请求无限消耗内存和读取时间。 - 正确区分空请求、JSON 语法错误、未知字段、多个 JSON 值和超限请求。
- 通过真实 HTTP 请求验证成功、400 与 413 三类结果。
先限制再解析
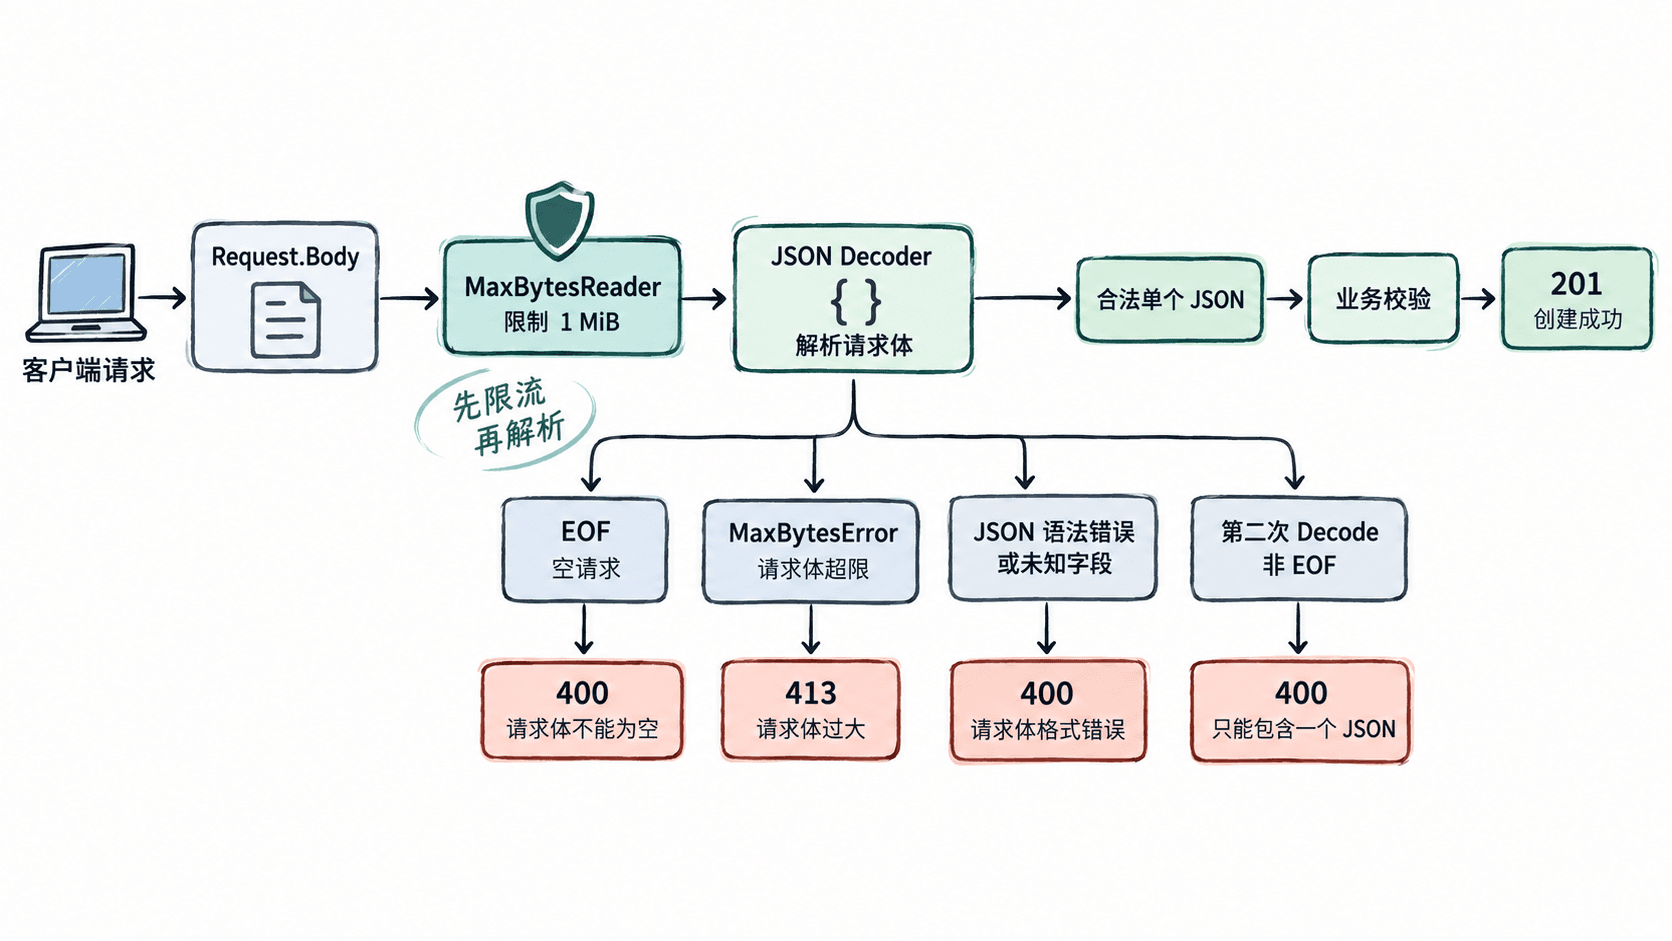
请求体是一个流。若先让 JSON 解码器任意读取,再在业务层判断“字段太长”,资源已经被消耗。更稳妥的顺序是:先用 http.MaxBytesReader 包住 r.Body,然后再创建 json.Decoder。这样解码器一旦读取超过上限,就会收到 *http.MaxBytesError。
空请求也不能直接当成普通 JSON 语法错误。第一次 Decode 返回 io.EOF,表示正文里根本没有一个 JSON 值,通常应该给出“请求体不能为空”这类明确的 400 响应。
实现一个受控的 JSON 处理器
下面的程序只接受 POST /items,请求体最大 1 MiB,并要求正文恰好包含一个 JSON 对象。DisallowUnknownFields 会把未声明字段视为输入错误,避免客户端拼错字段名却被静默忽略。
package main

import (
	"encoding/json"
	"errors"
	"fmt"
	"io"
	"log"
	"net/http"
)

const maxBodyBytes int64 = 1 << 20

type createRequest struct {
	Name string `json:"name"`
}

func handleCreate(w http.ResponseWriter, r *http.Request) {
	if r.Method != http.MethodPost {
		w.Header().Set("Allow", http.MethodPost)
		http.Error(w, "method not allowed", http.StatusMethodNotAllowed)
		return
	}

	r.Body = http.MaxBytesReader(w, r.Body, maxBodyBytes)
	defer r.Body.Close()

	dec := json.NewDecoder(r.Body)
	dec.DisallowUnknownFields()

	var req createRequest
	if err := dec.Decode(&req); err != nil {
		if errors.Is(err, io.EOF) {
			http.Error(w, "request body is required", http.StatusBadRequest)
			return
		}

		var maxErr *http.MaxBytesError
		if errors.As(err, &maxErr) {
			http.Error(w, fmt.Sprintf("request body must not exceed %d bytes", maxErr.Limit), http.StatusRequestEntityTooLarge)
			return
		}

		http.Error(w, "invalid JSON: "+err.Error(), http.StatusBadRequest)
		return
	}

	if err := dec.Decode(&struct{}{}); !errors.Is(err, io.EOF) {
		var maxErr *http.MaxBytesError
		if errors.As(err, &maxErr) {
			http.Error(w, fmt.Sprintf("request body must not exceed %d bytes", maxErr.Limit), http.StatusRequestEntityTooLarge)
			return
		}

		http.Error(w, "request body must contain exactly one JSON value", http.StatusBadRequest)
		return
	}

	if req.Name == "" {
		http.Error(w, "name is required", http.StatusBadRequest)
		return
	}

	w.Header().Set("Content-Type", "application/json")
	w.WriteHeader(http.StatusCreated)
	_ = json.NewEncoder(w).Encode(req)
}

func main() {
	log.SetFlags(0)

	mux := http.NewServeMux()
	mux.HandleFunc("/items", handleCreate)

	log.Println("listening on :8080")
	log.Fatal(http.ListenAndServe(":8080", mux))
}
预期输出
listening on :8080实际监听端口可以按环境调整;若改成动态端口,请用实际的 <PORT> 访问。
验证三类请求
保持服务运行,在另一个终端依次发送正常请求、空请求和超过 1 MiB 的请求。最后一个命令用 Python 生成一个仍然是合法 JSON、但整体尺寸超过限制的正文,因此能真正验证 413,而不是提前触发普通 JSON 语法错误。
curl -sS -o - -w '\nHTTP %{http_code}\n'   -X POST http://localhost:8080/items   -H 'Content-Type: application/json'   --data '{"name":"alice"}'

curl -sS -o - -w '\nHTTP %{http_code}\n'   -X POST http://localhost:8080/items

python3 -c 'import json; print(json.dumps({"name": "a" * 1048576}))' |   curl -sS -o - -w '\nHTTP %{http_code}\n'   -X POST http://localhost:8080/items   -H 'Content-Type: application/json'   --data-binary @-
预期输出
{"name":"alice"}

HTTP 201
request body is required

HTTP 400
request body must not exceed 1048576 bytes

HTTP 413
关键边界
MaxBytesReader 控制的是传入 HTTP 正文的字节数,不等价于业务字段长度限制;例如名称最多 100 个字符,仍应在解码后单独校验。反过来,字段校验也不能替代请求体上限,因为攻击者可以发送大量无关字段或超长字符串。
第二次 Decode 用来确认正文后面没有第二个 JSON 值。若省略这一步,{"name":"alice"} {"name":"bob"} 的第一个对象可能被正常接受,而尾部数据被忽略。对外部 API 来说,明确拒绝多值正文通常比“尽量解析”更可控。