
容器与云原生 / 系统课时
部署生产入口与 TLS
部署生产入口与 TLS
本节解决 Docker Compose 服务进入生产环境后的入口治理问题。你将配置反向代理、TLS 证书、资源限制、日志策略和运行时密钥注入,使应用具备可控、安全、可维护的生产入口。
学习目标
- 理解生产 Compose 中入口层与应用层的职责划分。
- 完成反向代理、HTTPS 证书和运行资源限制配置。
- 掌握密钥不进入镜像而在运行时注入的方法。
设计生产入口架构
生产环境通常不会直接暴露应用容器端口,而是在前面增加反向代理层处理 TLS、域名路由和安全策略。应用容器只关注业务请求,代理容器负责接收公网流量并转发。
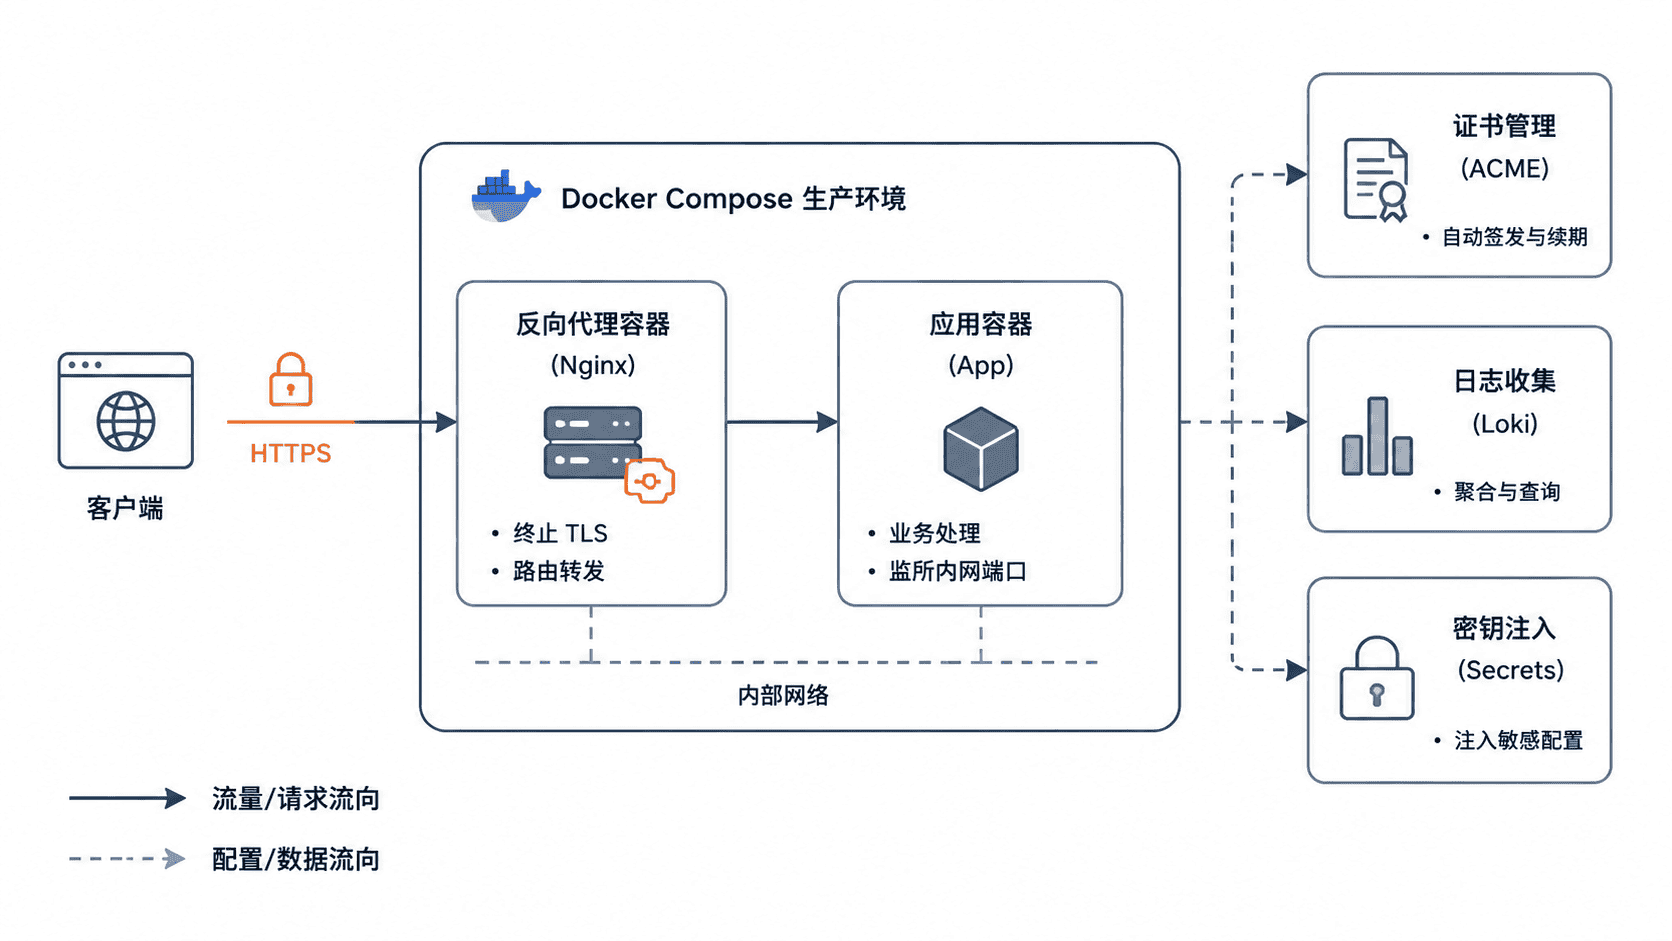
一个典型生产 Compose 配置会包含代理服务、应用服务和必要的数据服务。代理暴露固定端口,应用仅加入内部网络,避免服务直接暴露。
配置 Compose 生产资源
生产环境需要限制容器资源,避免单个服务消耗全部主机资源。Compose 可以通过资源限制声明 CPU 和内存边界,同时保持配置可读。
yaml
services:
  app:
    image: example/app:<ID>
    restart: unless-stopped
    deploy:
      resources:
        limits:
          cpus: "2"
          memory: 1G
    env_file:
      - .env.runtime
预期结果
text
容器启动后拥有 CPU 和内存限制。
应用配置从运行环境文件读取,而不是写入镜像。
restart 用于异常退出后的自动恢复,env_file 用于注入运行时变量。生产密钥文件应由部署系统管理权限,而不是提交到代码仓库。
部署反向代理与 TLS
反向代理需要监听公网端口,并将 HTTPS 请求转发到内部应用服务。证书文件应挂载为只读资源,避免容器运行期间被修改。
yaml
services:
  proxy:
    image: nginx:<ID>
    ports:
      - "443:443"
    volumes:
      - ./certs:/etc/nginx/certs:ro
      - ./nginx.conf:/etc/nginx/nginx.conf:ro
    depends_on:
      - app
预期结果
text
443 端口由代理服务监听。
代理读取证书和配置,并可以访问 app 服务。
TLS 配置重点不是只启用 HTTPS,而是保证证书生命周期可管理。证书更新、密钥权限和过期检查都应纳入发布流程。
管理日志与运行时密钥
生产日志需要保留排查能力,同时避免容器磁盘无限增长。可以配置日志驱动限制大小,并通过环境变量或密钥系统注入敏感信息。
yaml
services:
  app:
    image: example/app:<ID>
    environment:
      DATABASE_PASSWORD_FILE: /run/secrets/db_password
    secrets:
      - db_password

secrets:
  db_password:
    file: <PATH>/db_password.txt
预期结果
text
应用读取运行时密钥文件。
镜像层和代码仓库中不存在数据库密码。
常见错误是把密码直接写入 Dockerfile 或 Compose 文件。镜像一旦发布,历史层可能长期保留敏感信息。
按自己的节奏,确认真正理解。