
容器与云原生 / 系统课时
自动发布与部署
自动发布与部署
本课属于实战类内容,目标是建立从镜像构建到生产部署的自动发布链路。你将完成稳定标签生成、镜像推送、部署更新和验收检查,并保留历史版本用于快速回滚。
学习目标
- 理解自动发布流程中的版本标识与镜像摘要关系。
- 使用脚本完成镜像推送和部署更新。
- 掌握发布后的验证与回滚准备方法。
设计自动发布流程
自动发布不是简单执行一次 docker push,而是需要把构建产物、版本信息和部署动作连接起来。一个可靠流程通常包含生成不可变版本标签、推送镜像、记录摘要、修改部署配置、等待服务就绪和执行验收。
生产环境中建议同时保留语义标签和摘要。标签便于人员理解,例如 app:1.4.0,摘要保证实际运行内容唯一,例如 sha256:<ID>。部署系统最终应尽量绑定不可变镜像。
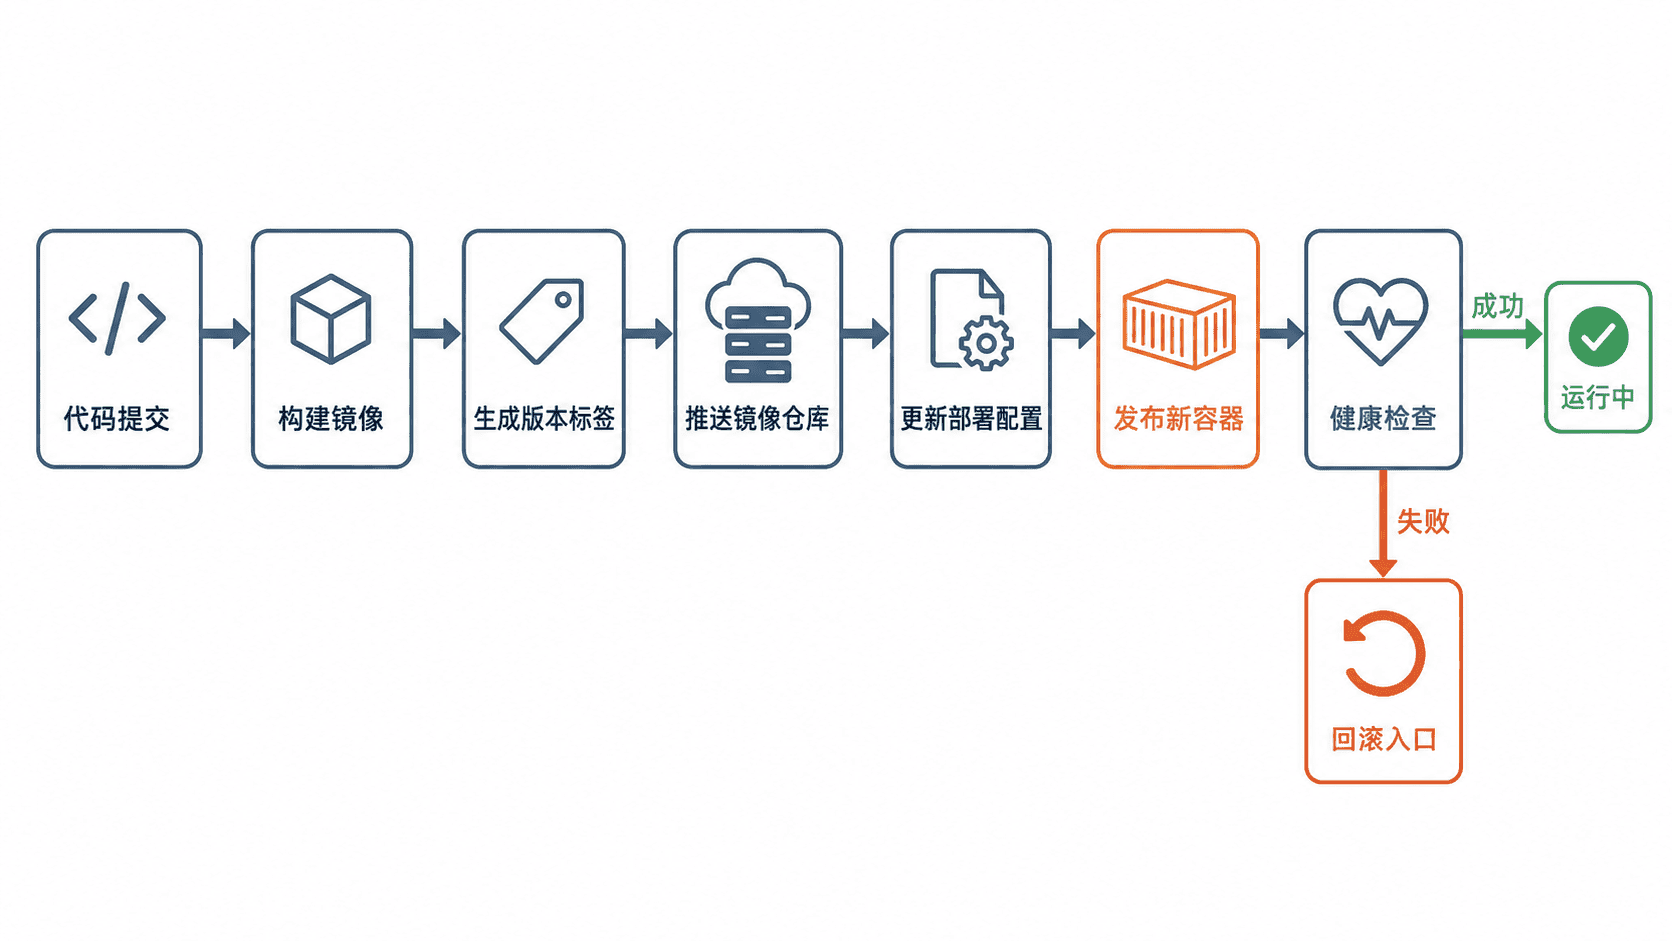
编写发布脚本
自动化脚本需要明确输入版本号,并在失败时停止后续步骤,避免出现镜像已经上传但部署未更新的半完成状态。下面示例展示一个简化发布流程,实际项目可替换部署命令。
bash
#!/usr/bin/env bash
set -e

VERSION=${1:?"请输入版本号"}
IMAGE="registry.example.com/demo/app:${VERSION}"

# 构建并推送指定版本镜像
docker build -t "${IMAGE}" .
docker push "${IMAGE}"

# 更新部署使用的新镜像版本
kubectl set image deployment/app app="${IMAGE}"
kubectl rollout status deployment/app
预期输出
text
deployment "app" successfully rolled out脚本中的版本号应来自 CI 流程生成,例如 Git 标签、提交编号或发布编号。不要直接使用 latest 作为生产部署依据,因为它无法准确定位历史版本。
验证发布结果
发布完成后需要验证三个层面:镜像是否存在、部署是否使用新版本、服务是否正常响应。验证动作应该自动化,避免依赖人工查看日志。
bash
docker inspect registry.example.com/demo/app:<VERSION> --format '{{index .RepoDigests 0}}'
kubectl get pods -l app=demo-app
预期结果
text
registry.example.com/demo/app@sha256:<ID>
NAME                       READY   STATUS
app-xxxxxxxxxx-xxxxx       1/1     Running
如果新版本启动失败,应保留旧版本部署记录,通过回滚命令恢复稳定状态,而不是重新构建一个临时镜像覆盖问题。
按自己的节奏,确认真正理解。