
容器与云原生 / 系统课时
加入安全与合规门禁
加入安全与合规门禁
本课介绍如何在 Docker 发布流水线中加入自动化安全检查,在镜像进入生产环境前发现漏洞、泄露的密钥和软件组成风险。完成后可以根据检测结果自动阻断高风险发布。
学习目标
- 掌握镜像扫描、密钥检测和 SBOM 生成的基本流程
- 理解安全门禁在 CI/CD 中的执行位置
- 能够根据风险等级设计阻断策略
安全门禁的发布流程
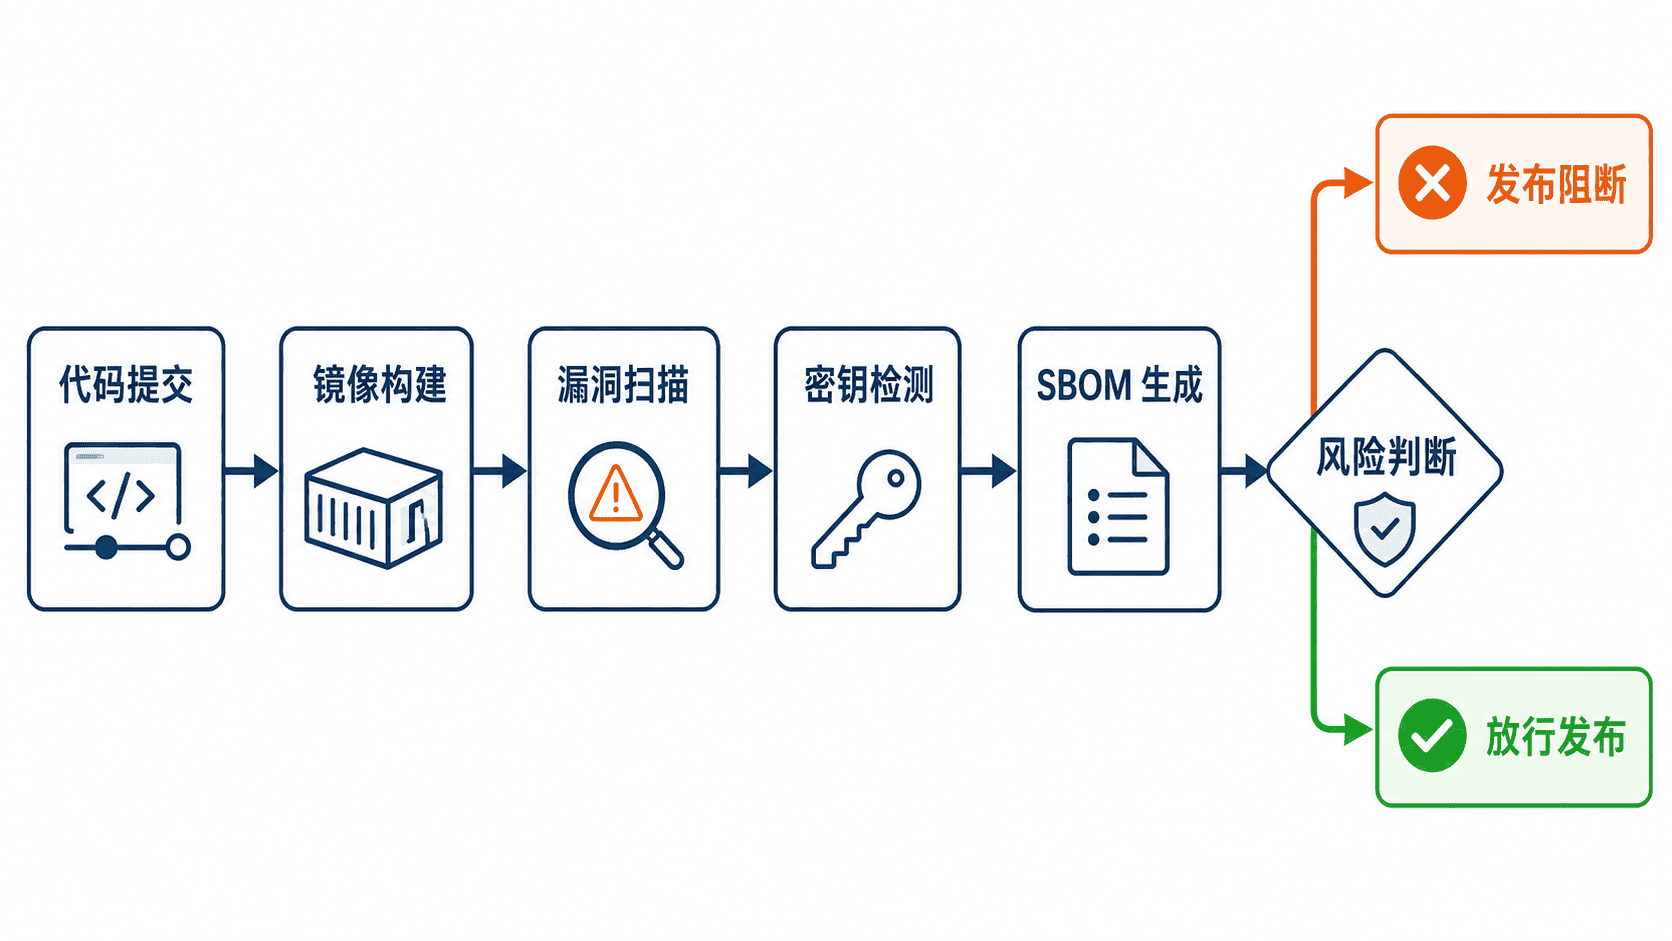
安全门禁通常位于镜像构建完成之后、推送生产仓库之前。流水线先生成待发布镜像,然后执行漏洞扫描、敏感信息检测和软件清单生成,最后根据规则决定继续发布还是失败。
执行镜像漏洞扫描
镜像扫描工具会分析操作系统包和应用依赖中的已知漏洞。流水线通常设置严重级别阈值,例如发现严重漏洞时阻止发布。
bash
trivy image --severity HIGH,CRITICAL --exit-code 1 registry.example.com/app:<ID>预期输出
text
Total: 5
HIGH: 3
CRITICAL: 0
Process completed with exit code 0
当扫描结果超过阈值时,命令返回非零状态,CI 平台会根据失败状态停止后续发布步骤。
检测密钥并生成 SBOM
镜像安全不仅关注漏洞,还需要防止密码、令牌和私钥进入镜像层。SBOM 可以记录镜像包含的软件组件,为后续审计和漏洞追踪提供依据。
bash
trivy fs --scanners secret --exit-code 1 <PATH>
trivy image --format cyclonedx --output sbom.json registry.example.com/app:<ID>
预期结果
text
Secret scan completed
SBOM written to sbom.json
生成 SBOM 后,应将文件保存到制品系统或安全平台中,而不是只保存在临时 Runner 环境。
设计风险阻断策略
安全门禁不应简单设置为发现任何问题立即失败。团队需要根据业务风险制定规则,例如:
- Critical 漏洞立即阻断生产发布
- High 漏洞需要安全审批
- Medium 和 Low 风险记录并持续治理
对于基础镜像更新、紧急修复和临时例外,也应保留审批记录,避免绕过安全流程。
验证门禁是否生效
验证时可以提交一个包含已知风险依赖的测试镜像,确认流水线能够识别问题并停止发布。正式环境中应定期检查规则是否仍符合团队安全要求。
按自己的节奏,确认真正理解。