
容器与云原生 / 系统课时
隔离前端与后端网络
隔离前端与后端网络
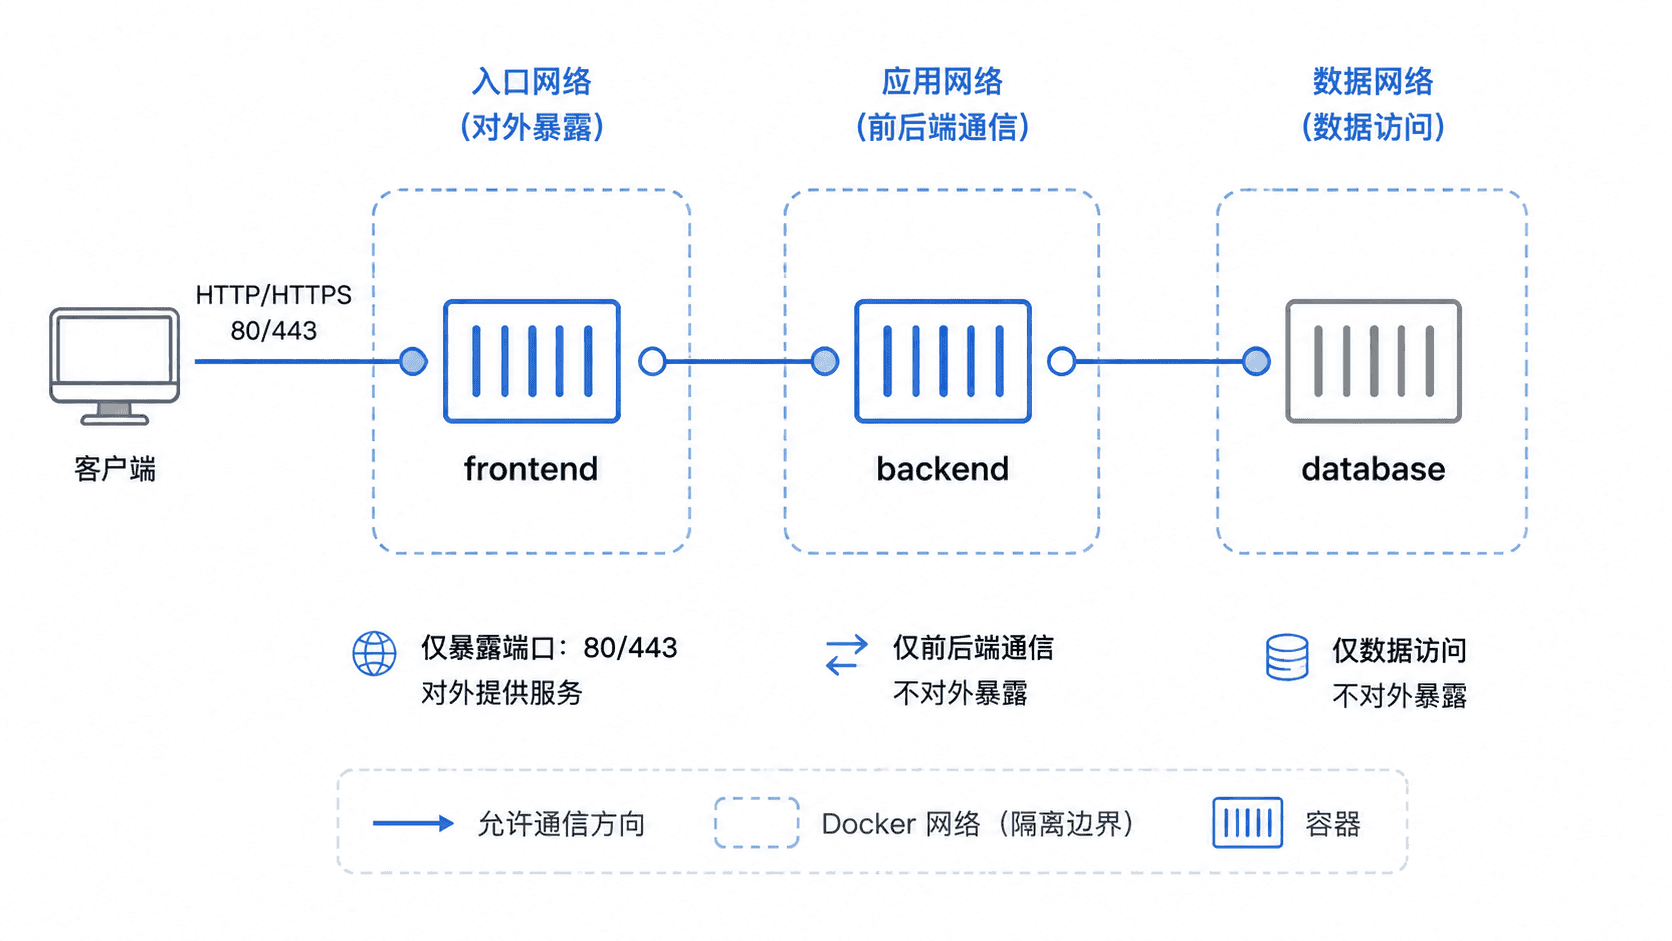
生产环境中通常不会让所有容器直接互相访问。通过拆分入口网络、应用网络和数据网络,可以限制通信范围,降低暴露面,并让前端、后端和数据库拥有清晰的连接边界。
学习目标
- 理解多网络隔离在 Docker 中的作用
- 掌握创建和连接不同网络的方法
- 能够验证容器之间的访问权限
设计服务通信边界
一个常见部署结构是前端只连接后端,后端连接数据库,而数据库不直接暴露给前端。Docker 网络可以通过多个 bridge 网络实现这种逻辑隔离。
创建隔离网络
可以创建两个独立网络,让不同服务加入对应网络。
bash
docker network create frontend-net
docker network create backend-net

docker run -d --name api --network backend-net nginx
预期输出
text
<CONTAINER_ID>容器 ID 表示应用容器已启动,并加入指定网络。
控制容器加入网络
运行中的容器也可以连接额外网络。例如数据库只加入后端网络:
bash
docker network connect backend-net database

docker network inspect backend-net
预期结果
text
[
  {
    "Name": "backend-net",
    "Containers": {
      "database": {}
    }
  }
]
检查网络信息可以确认哪些容器处于同一通信范围。
只暴露必要端口
网络隔离并不等于端口安全。对外发布服务时,应只映射入口服务端口。
bash
docker run -d --name web -p <PORT>:80 nginx预期输出
text
<CONTAINER_ID>其中 <PORT> 表示实际宿主机端口,生产环境应根据部署规范设置。
验证隔离效果
验证时重点检查两个方向:允许的调用是否成功,禁止的访问是否失败。
可以进入容器执行 DNS 和连接测试,确认服务发现范围符合设计。如果前端容器可以直接解析数据库容器,说明网络边界设计需要调整。
按自己的节奏,确认真正理解。