
容器与云原生 / 系统课时
部署反向代理与 TLS
部署反向代理与 TLS
本课解决生产环境中多个服务如何统一暴露入口、绑定域名并启用 HTTPS 的问题。通过反向代理转发请求,结合 TLS 证书和安全请求头,可以让内部服务保持隔离,只开放必要访问入口。
学习目标
- 理解反向代理在 Docker 部署中的入口作用
- 掌握 Nginx 代理容器服务的基本配置
- 学会验证 TLS、请求转发和超时设置
设计生产入口架构
在生产环境中,应用容器通常不直接暴露公网端口,而是由反向代理统一接收客户端请求,再根据域名或路径转发到内部服务。
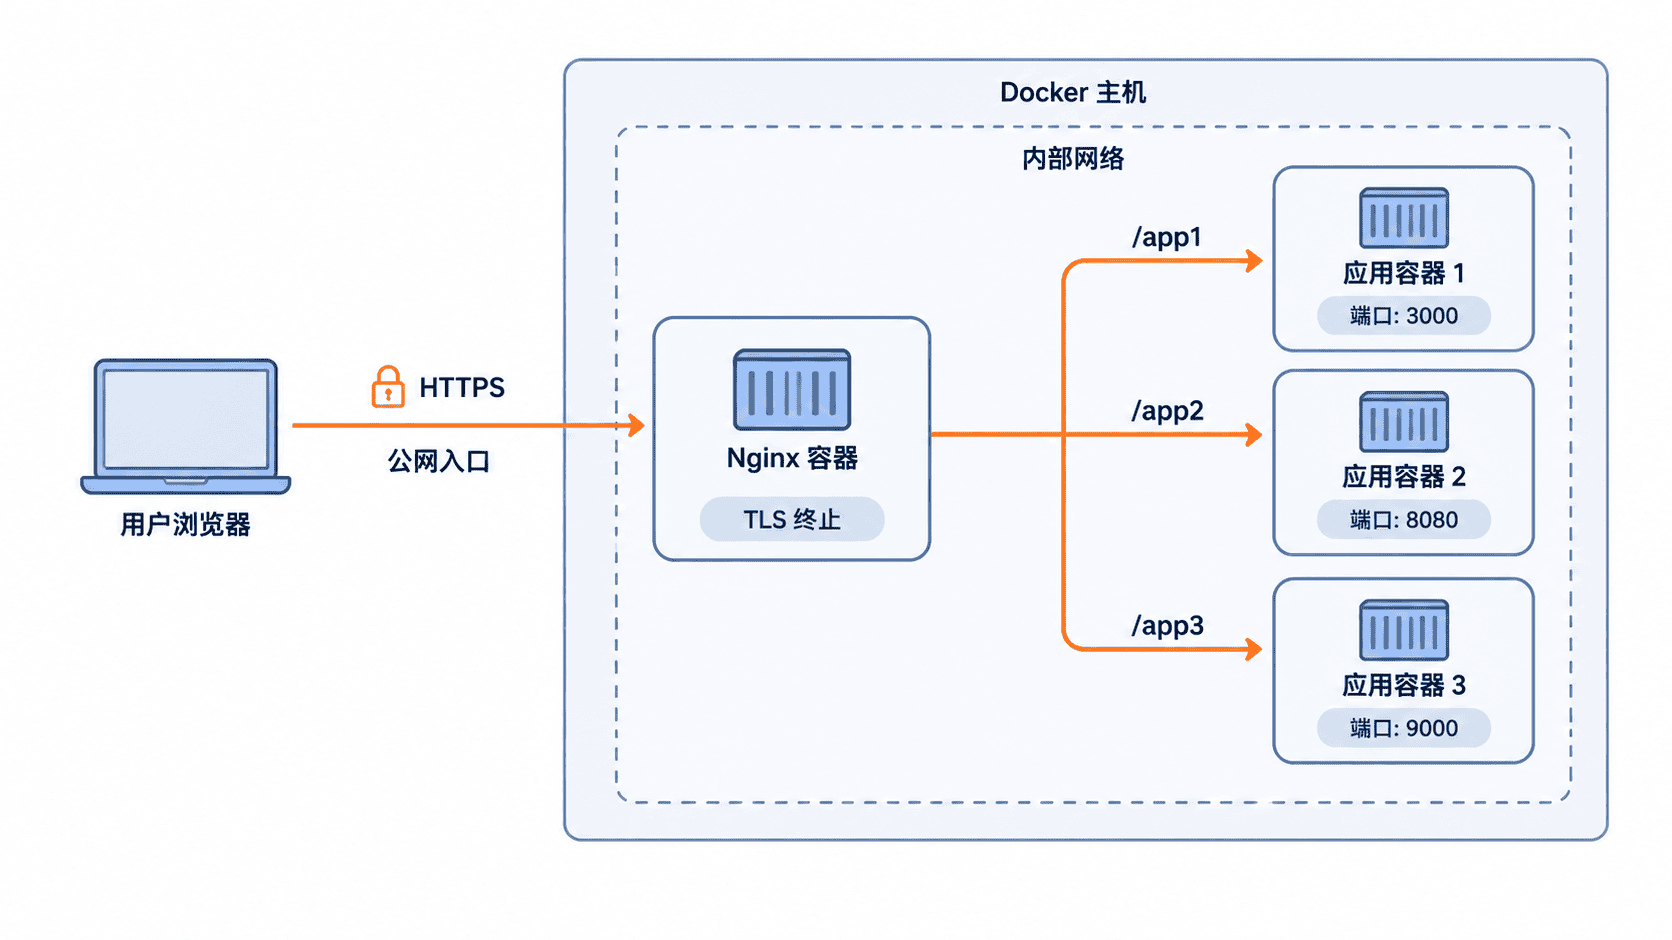
反向代理负责 TLS 加密解密、域名匹配、请求头处理和超时控制,而应用容器只需要关注业务逻辑。
配置 Nginx 反向代理
下面是一个最小可用配置示例,将外部请求转发到 Docker 网络中的应用服务。
nginx
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/nginx/certs/server.crt;
    ssl_certificate_key /etc/nginx/certs/server.key;

    location /api/ {
        proxy_pass http://api-service:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_read_timeout 60s;
    }
}
预期结果
text
访问 https://example.com/api/ 时,请求被转发到 api-service:8080。proxy_set_header 用于保留客户端信息,否则后端应用可能只能看到代理服务器地址。
使用 Docker Compose 管理入口服务
生产部署通常使用 Compose 管理代理和应用的网络关系,让服务通过内部名称互相访问。
yaml
services:
  nginx:
    image: nginx:latest
    ports:
      - "443:443"
    volumes:
      - ./nginx.conf:/etc/nginx/conf.d/default.conf:ro
      - ./certs:/etc/nginx/certs:ro
    depends_on:
      - api-service

  api-service:
    image: my-api-image
    expose:
      - "8080"
预期结果
text
nginx 暴露宿主机 443 端口,api-service 仅通过 Docker 网络提供服务。expose 不会发布宿主机端口,可以减少不必要的公网暴露面。
验证 TLS 与代理行为
部署完成后,需要检查证书、HTTPS 状态码以及代理响应。
bash
curl -I https://example.com/api/health预期输出
text
HTTP/2 200
server: nginx
如果出现证书错误,应先检查证书域名、有效期和证书链;如果出现 502,则继续检查代理目标服务是否启动以及 Docker 网络是否连通。
按自己的节奏,确认真正理解。