
容器与云原生 / 系统课时
容器化前端与后端
容器化前端与后端
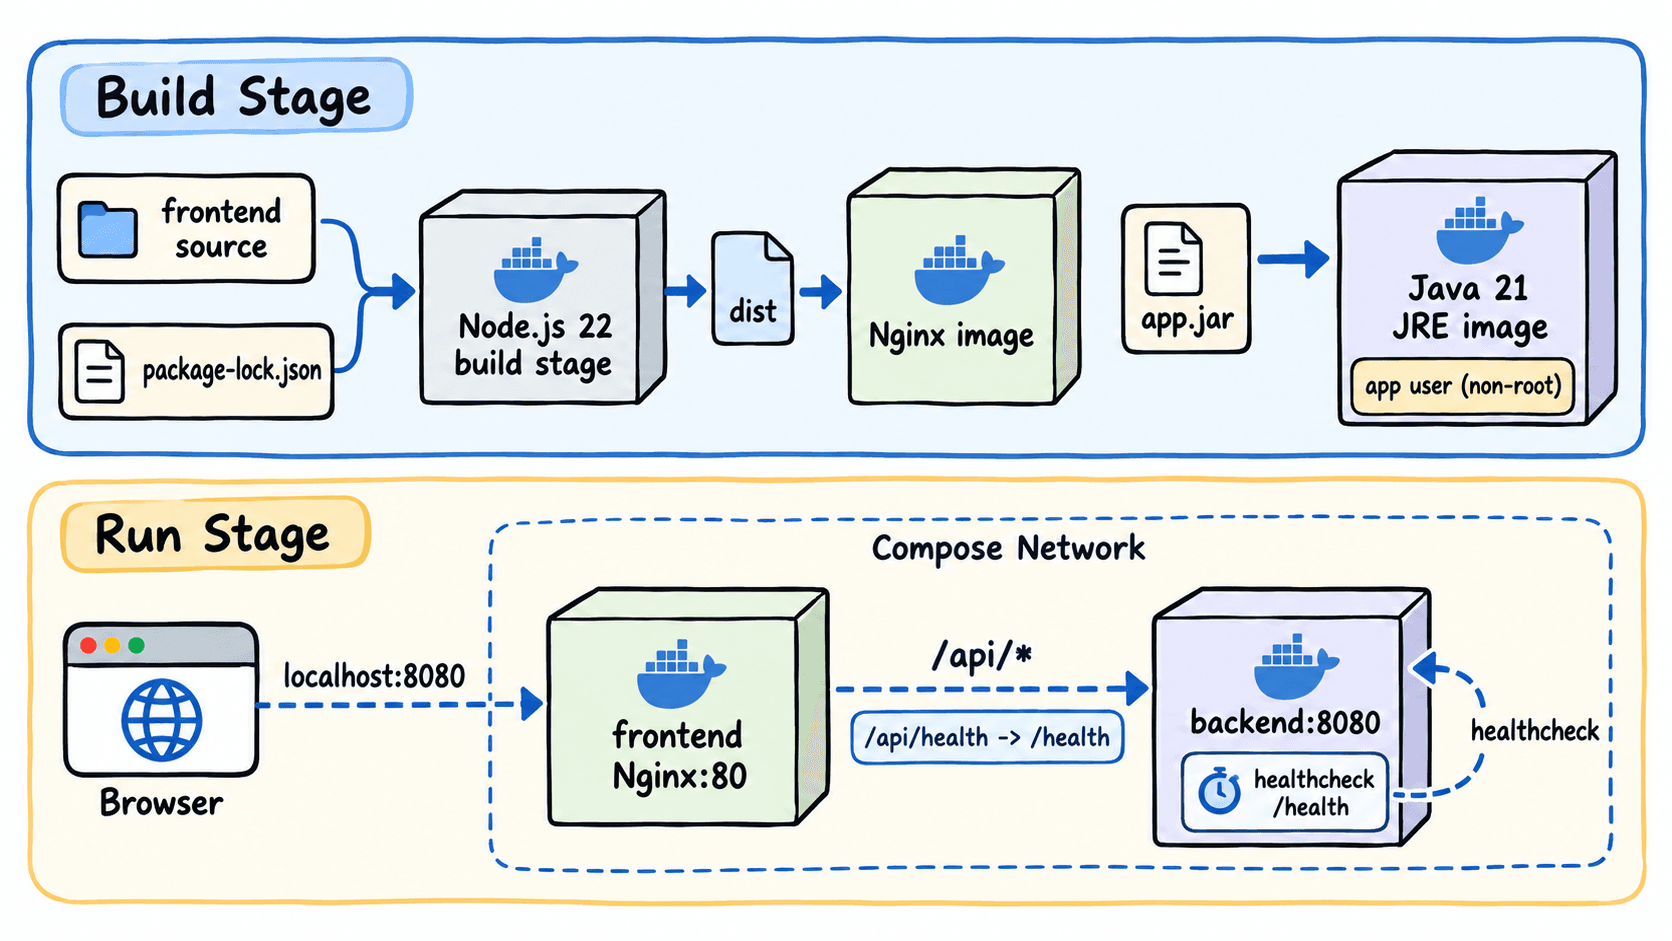
把前端构建工具和 Java 运行环境混进同一个镜像,会增加体积并让部署职责不清。本课以输出 dist 的前端项目和 Java 21 可执行 JAR 为例,分别制作生产镜像,再用 Docker Compose 连接反向代理、健康检查与版本验证。
学习目标
- 使用多阶段构建生成只负责提供静态资源的前端镜像。
- 为 Java 后端配置非 root 用户和可追踪的镜像版本。
- 通过 Compose 验证服务间访问、健康状态与实际运行身份。
确认项目与部署边界
以下示例假定项目根目录包含 frontend/、backend/ 和 compose.yaml。前端使用 Node.js 22,已提供 package-lock.json 和 npm run build,构建结果位于 frontend/dist/;后端已将可执行程序打包为 backend/app.jar,监听 0.0.0.0:8080,并在 GET /health 返回 HTTP 200。
浏览器统一访问宿主机的 8080 端口。Nginx 提供前端页面,并将 /api/ 开头的请求代理到 Compose 网络中的 backend:8080;后端不直接映射到宿主机。前端请求接口时应使用 /api/... 相对路径,避免把容器主机名写进浏览器代码。
构建前端静态站点镜像
在 frontend/Dockerfile 中采用两个阶段:前一阶段安装锁定依赖并生成 dist,后一阶段仅复制静态资源和 Nginx 配置。EXPOSE 使用容器内实际监听的 80 端口,不能写未替换的 <PORT>。
FROM node:22-alpine AS build
WORKDIR /app
COPY package.json package-lock.json ./
RUN npm ci
COPY . .
RUN npm run build

FROM nginx:stable-alpine
# 构建阶段的 Node.js 和依赖不会进入运行镜像
COPY --from=build /app/dist /usr/share/nginx/html
COPY nginx.conf /etc/nginx/conf.d/default.conf
EXPOSE 80
为使页面刷新和后端代理都能工作,在 frontend/nginx.conf 中写入:
server {
    listen 80;
    server_name _;
    root /usr/share/nginx/html;
    index index.html;

    # 尾部斜杠使 /api/health 转发为 /health
    location /api/ {
        proxy_pass http://backend:8080/;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto $scheme;
    }

    # SPA 的非文件路由回退到入口页面
    location / {
        try_files $uri $uri/ /index.html;
    }
}
上述配置适用于单页应用;如果前端生成目录不是 dist,需同步修改复制路径。在 frontend/.dockerignore 中排除 node_modules、dist 和 .git,避免把本机依赖或构建产物送进构建上下文。
构建非 root 的后端镜像
在 backend/Dockerfile 中只保留 Java 运行时和已构建的 JAR。健康检查将在容器内部调用 curl,因此必须显式安装它,不能假定 JRE 基础镜像已提供。APP_VERSION 写入镜像标签,不依赖容器启动时的临时环境变量。
FROM eclipse-temurin:21-jre
WORKDIR /app

# 安装健康探针工具,并创建独立的运行账户
RUN apt-get update \
    && apt-get install -y --no-install-recommends curl \
    && rm -rf /var/lib/apt/lists/* \
    && groupadd --system app \
    && useradd --system --gid app --no-create-home app

ARG APP_VERSION=dev
LABEL org.opencontainers.image.version="${APP_VERSION}"
COPY --chown=app:app app.jar /app/app.jar
# Java 进程不使用 root 身份
USER app
EXPOSE 8080
ENTRYPOINT ["java", "-jar", "/app/app.jar"]
这里的 EXPOSE 8080 仅描述容器端口,不会自动对外发布服务。非 root 身份也不替代应用自身的鉴权、最小权限和依赖安全更新。部署前应确认 JAR 能在 8080 端口启动,且 /health 不要求登录。
组合服务与健康检查
在项目根目录创建 compose.yaml。Compose 默认把两个服务放到同一网络,Nginx 因而可以使用服务名 backend 访问后端。depends_on 的健康条件保证首次启动前端前,后端健康检查已通过;它并不意味着运行期间后端发生故障时,Compose 会自动调整前端流量。
services:
  backend:
    build:
      context: ./backend
      args:
        APP_VERSION: "1.0.0"
    image: demo-backend:1.0.0
    healthcheck:
      # 在 backend 容器内部请求应用自己的探活接口
      test: ["CMD", "curl", "-fsS", "http://127.0.0.1:8080/health"]
      interval: 30s
      timeout: 5s
      retries: 3
      start_period: 20s

  frontend:
    build:
      context: ./frontend
    image: demo-frontend:1.0.0
    ports:
      - "8080:80"
    depends_on:
      backend:
        condition: service_healthy
预期行为是仅在宿主机 8080 端口暴露 Nginx;后端只通过内部服务名访问。若实际应用提供的是 /actuator/health 等其他端点,必须同时修改 Compose 探针和用于验证的代理路径。
构建与交付验证
在项目根目录运行以下命令,需要已安装 Docker Engine 与 Docker Compose 插件,且宿主机 8080 端口未被占用。
# 先验证 Compose 配置,再构建并启动两个服务
docker compose config --quiet
docker compose up -d --build
预期结果:第一条命令成功时不输出内容;第二条命令显示镜像构建与容器启动进度。执行 docker compose ps,应看到 backend 为 healthy、frontend 处于运行状态。构建进度、容器名和耗时会因环境而异。
接着检查后端运行用户、镜像版本以及 Nginx 到后端的完整请求链:
# 用户 ID 因基础镜像与账户创建规则而异
docker compose exec -T backend id -u
docker image inspect demo-backend:1.0.0 --format '{{ index .Config.Labels "org.opencontainers.image.version" }}'
curl -fsS -o /dev/null -w '%{http_code}\n' http://127.0.0.1:8080/api/health
预期输出(在约定的后端接口可正常访问时):
<ID>
1.0.0
200
<ID> 表示实际非零数字 UID,不是固定的账号编号。最后一行 200 证明浏览器入口经 Nginx 代理到后端的健康接口;它不能替代真实业务接口与前端页面的验收。还应在浏览器打开 http://127.0.0.1:8080/,检查页面及静态资源能否正常加载。
定位常见构建与启动失败
如果 npm ci 失败,先确认锁文件存在且与 package.json 一致;若复制 dist 失败,核对构建工具实际输出目录。如果 Nginx 返回 502,依次查看 docker compose ps 与 docker compose logs backend,确认后端已经监听 0.0.0.0:8080,而非仅监听容器内的 127.0.0.1。
如果 backend 一直处于 unhealthy,使用 docker compose exec backend curl -fsS http://127.0.0.1:8080/health 单独验证探针。区分是路径错误、应用未就绪,还是检查超时;不要仅通过延长 start_period 掩盖启动异常。修复后重新构建,并重复运行身份、镜像标签和代理 HTTP 状态码三项检查。