
容器与云原生 / 系统课时
配置网络与持久化
配置网络与持久化
本课介绍 Docker Compose 中服务通信和数据保存的核心配置。通过自定义网络、命名卷、端口映射和只读挂载,可以让应用、数据库和缓存形成清晰可靠的运行环境。
学习目标
- 掌握 Compose 网络和服务发现机制。
- 使用命名卷保存数据库等持久化数据。
- 配置端口和只读挂载提升部署安全性。
理解服务网络关系
Compose 默认会为项目创建独立网络,同一网络中的服务可以直接通过服务名访问。例如应用连接数据库时使用 db:5432,而不是数据库容器 IP,因为容器 IP 可能变化。
多服务部署通常将内部通信和外部访问分离:应用访问数据库走内部网络,用户访问应用通过发布端口进入。
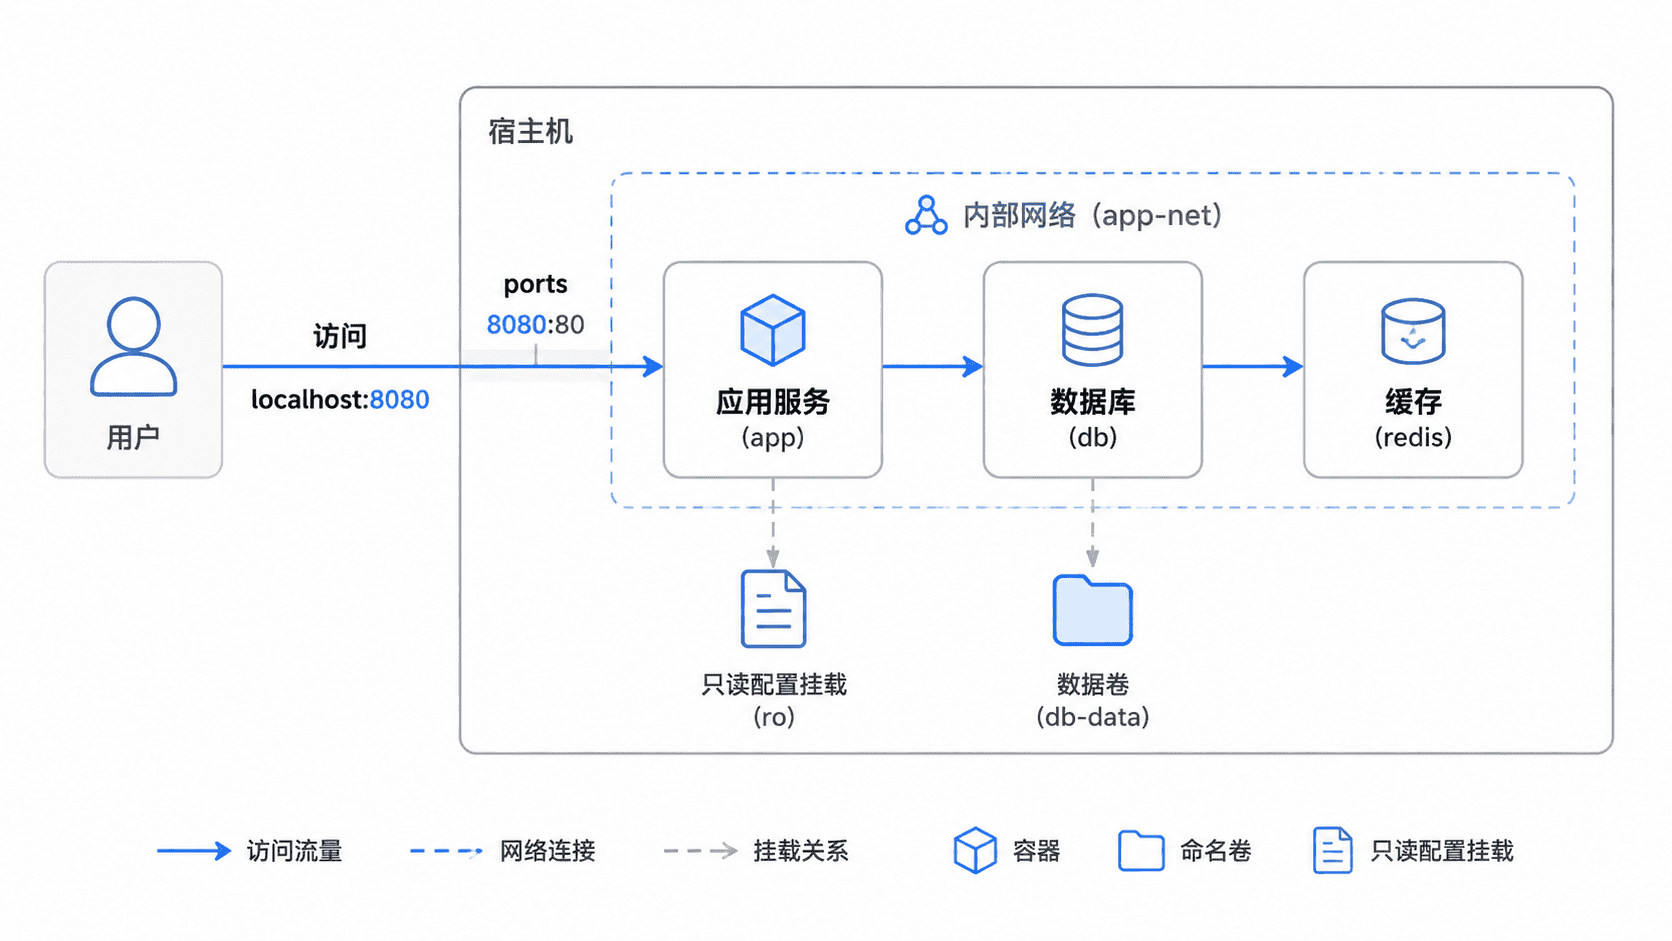
配置网络、端口和卷
下面示例创建应用、数据库和缓存三个服务。数据库使用命名卷保存数据,配置文件使用只读挂载避免容器内部修改宿主机配置。
yaml
services:
  app:
    image: my-app:latest
    ports:
      - "<PORT>:8080"
    networks:
      - backend
    volumes:
      - ./config:/app/config:ro

  db:
    image: postgres:16
    volumes:
      - db-data:/var/lib/postgresql/data
    networks:
      - backend

  redis:
    image: redis:7
    networks:
      - backend

volumes:
  db-data:

networks:
  backend:
预期结果
text
Network project_backend   Created
Volume project_db-data    Created
Container project-db      Started
Container project-redis   Started
Container project-app     Started
ports 负责宿主机和容器之间的访问,volumes 负责数据生命周期,networks 负责服务之间的通信边界。
验证资源关系
启动后可以使用 Compose 命令检查服务状态和资源绑定。
bash
docker compose ps
docker volume ls
docker network ls
预期输出
text
NAME              STATUS
project-app       running
project-db        running
project-redis     running

local     project_db-data
local     project_backend
验证时重点确认数据库重启后数据仍存在,应用可以通过服务名访问依赖组件,并且不需要暴露内部服务端口。
持久化与安全边界
数据库数据应优先使用命名卷,而临时缓存可以根据业务需求选择是否持久化。配置文件、密钥和证书等敏感内容不应随意写入可变容器层。
只读挂载可以减少容器运行期间的意外修改,但不会替代完整的权限控制和密钥管理方案。
按自己的节奏,确认真正理解。