
容器与云原生 / 系统课时
理解容器网络模型
理解容器网络模型
本课解决容器之间以及容器与外部网络如何通信的问题。通过理解网卡、网络命名空间、虚拟网桥和端口映射之间的关系,可以准确判断服务访问路径并为后续网络配置打基础。
学习目标
- 理解 Docker 默认网络模型的组成。
- 掌握容器访问外部服务时的数据路径。
- 能够区分容器端口和宿主机端口。
容器网络的基本组成
Docker 为每个容器提供独立的网络命名空间,其中包含自己的虚拟网卡、IP 地址、路由表和网络规则。容器看到的是独立网络环境,但底层仍通过宿主机网络组件完成通信。
默认情况下,Docker 会创建一个 bridge 网络。新启动的容器会连接到该虚拟网桥,通过虚拟网卡接口与宿主机以及其他容器交换数据。
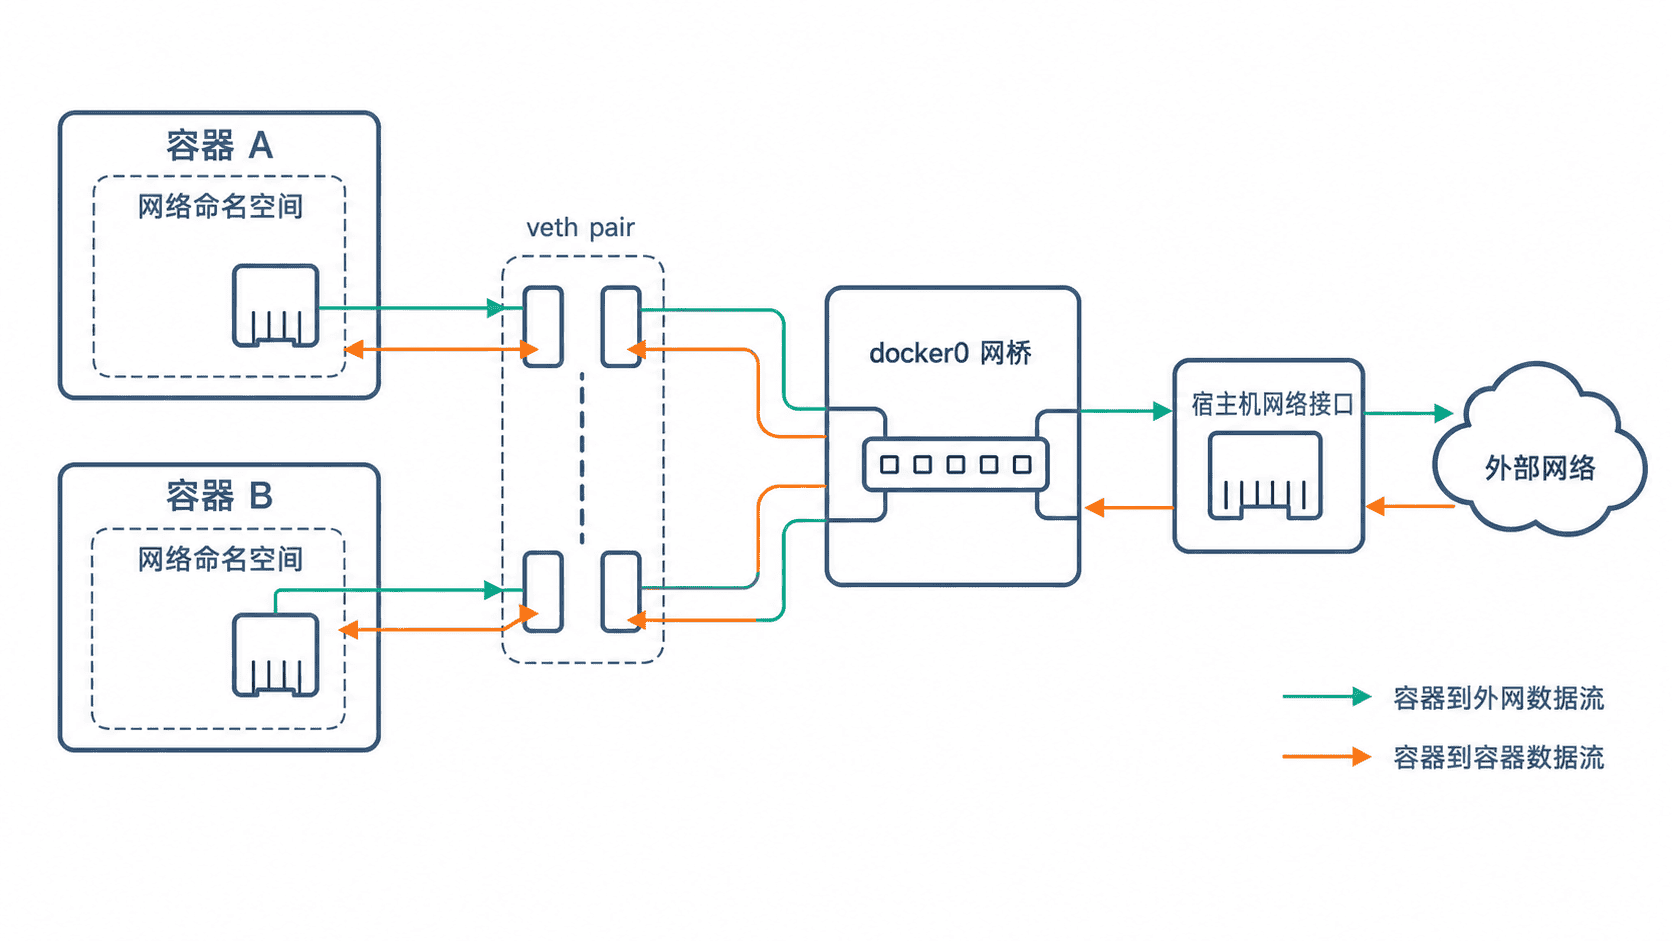
理解默认通信路径
当一个容器访问另一个容器时,数据通常经过容器虚拟网卡、宿主机 veth 接口、bridge 网桥,最后到达目标容器。两个容器如果连接同一个用户自定义网络,还可以通过容器名进行服务发现。
容器访问互联网时,数据会继续经过宿主机网络栈,并通过地址转换访问外部地址。宿主机负责将容器内部地址转换为外部可识别的地址。
查看容器网络信息
可以使用 Docker 命令查看网络列表和容器连接关系。
bash
docker network ls

docker inspect <ID>
预期结果
text
显示 Docker 网络列表。
inspect 输出容器详细配置,其中包含网络模式、IP 地址和网关信息。
实际执行时需要将 <ID> 替换为具体容器 ID,输出内容会根据容器网络环境变化。
理解端口转发
容器内部监听的端口不会自动暴露给宿主机。使用 -p 参数时,Docker 会建立端口映射,将宿主机端口转发到容器端口。例如启动 Web 服务:
bash
docker run -d --name web-demo -p <PORT>:80 nginx预期结果
text
容器启动成功。
宿主机 <PORT> 端口转发到容器 80 端口。
这里 <PORT> 表示实际选择的宿主机端口,访问宿主机对应端口时,请求会进入容器中的 Nginx 服务。
常见网络模型选择
bridge 适用于单机环境中的大多数应用;host 模式直接共享宿主机网络,性能更高但隔离性较弱;none 模式关闭网络能力,适合完全隔离的任务。
生产环境通常会创建自定义 bridge 网络,让同一应用中的服务通过容器名称通信,同时减少不必要的端口暴露。
按自己的节奏,确认真正理解。