
容器与云原生 / 系统课时
使用 BuildKit 挂载
使用 BuildKit 挂载
本课解决 Docker 构建过程中缓存复用、私有依赖访问和敏感信息保护的问题。通过 BuildKit 挂载能力,可以让构建过程临时使用缓存、密钥和 SSH 凭证,同时避免这些内容进入最终镜像层。
学习目标
- 理解 BuildKit mount 类型与适用场景。
- 使用 cache 挂载提升包管理构建速度。
- 使用 secret 和 ssh 挂载安全访问私有资源。
理解 BuildKit 挂载机制
传统 Dockerfile 中,构建阶段产生的文件会进入镜像层。例如安装依赖时下载的缓存、临时凭证或私钥文件,如果处理不当可能被保留在历史层中。
BuildKit 提供 RUN --mount 语法,将资源作为构建期间的临时挂载提供给命令执行环境。命令结束后挂载内容会被移除,不会写入镜像层。常见挂载类型包括:
| 类型 | 用途 | 是否进入镜像 |
|---|---|---|
| cache | 保存编译或包管理缓存 | 否 |
| secret | 临时提供密码、令牌等敏感数据 | 否 |
| ssh | 临时访问 SSH 仓库或私有依赖 | 否 |
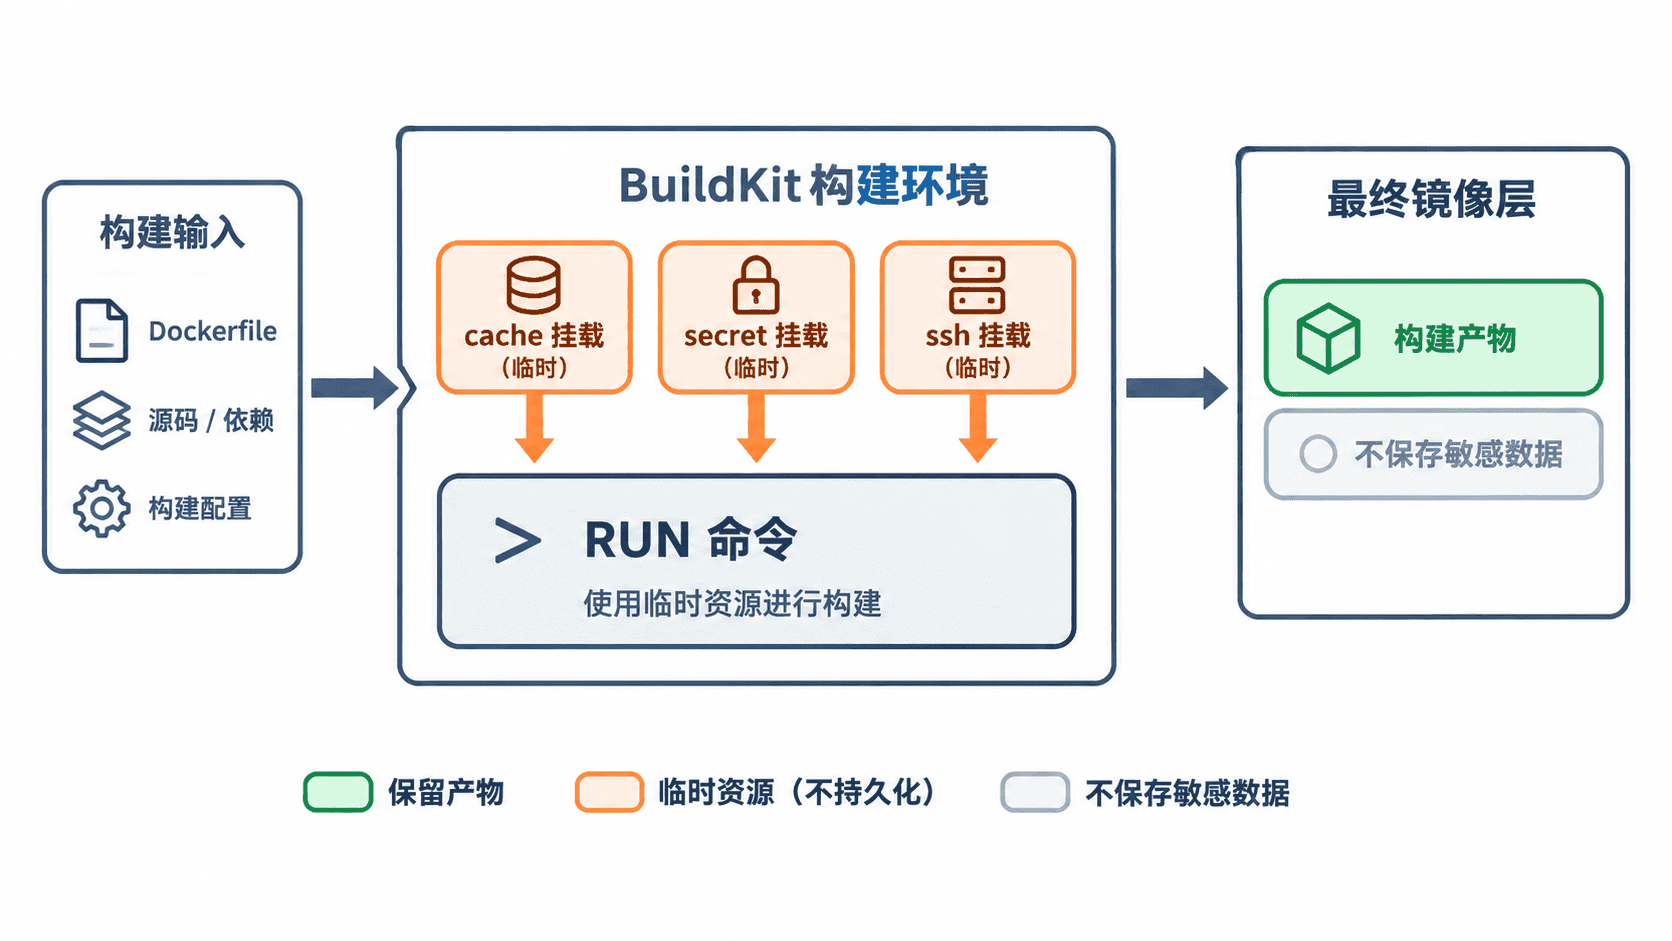
使用 cache 挂载优化依赖安装
包管理工具通常会保存下载缓存,例如 npm、pip、Maven 或 apt。普通构建会因为镜像层变化导致缓存失效,而 BuildKit cache mount 可以将缓存目录独立保存,让后续构建继续复用。
下面示例使用 apt 缓存挂载减少重复下载:
dockerfile
# syntax=docker/dockerfile:1
FROM ubuntu:24.04

RUN --mount=type=cache,target=/var/cache/apt \
    apt-get update && \
    apt-get install -y curl
构建时需要启用 BuildKit:
bash
docker buildx build --load -t demo-buildkit-cache .预期输出
text
[+] Building <TIME>
=> exporting to docker image format
=> naming to docker.io/library/demo-buildkit-cache:latest
缓存只影响构建速度,不会改变最终镜像内容。实际效果取决于依赖下载量和缓存命中率。
使用 secret 挂载保护敏感信息
构建私有依赖时,经常需要访问令牌或配置文件。直接使用 COPY 或 ARG 传入密钥,会导致敏感内容可能出现在镜像历史中。
使用 secret mount 可以让密钥只存在于单次构建命令执行期间。
dockerfile
# syntax=docker/dockerfile:1
FROM alpine:3.20

RUN --mount=type=secret,id=api_token \
    cat /run/secrets/api_token > /tmp/token-check && \
    rm /tmp/token-check
执行构建:
bash
printf "token-value" > token.txt
docker buildx build --secret id=api_token,src=token.txt --load -t secret-demo .
预期输出
text
[+] Building <TIME>
=> exporting layers
=> naming to docker.io/library/secret-demo:latest
构建完成后,镜像内部不会保存 /run/secrets/api_token 中的内容。
使用 ssh 挂载访问私有仓库
当构建过程需要拉取私有 Git 仓库时,可以通过 ssh mount 临时转发 SSH Agent,而不是把私钥复制进镜像。
dockerfile
# syntax=docker/dockerfile:1
FROM alpine:3.20

RUN apk add --no-cache git openssh-client
RUN --mount=type=ssh git clone git@github.com:example/private-repo.git /src
构建命令:
bash
docker buildx build --ssh default --load -t private-source-demo .预期输出
text
[+] Building <TIME>
=> RUN git clone git@github.com:example/private-repo.git /src
=> exporting to docker image format
SSH 凭证只参与构建过程,生成的镜像不会包含开发者私钥。
按自己的节奏,确认真正理解。