
容器与云原生 / 系统课时
接入测试与镜像发布
接入测试与镜像发布
本课将把 Docker 项目接入持续集成流程,从代码提交开始自动执行测试、构建生产镜像、生成安全信息并发布到镜像仓库。完成后,团队可以通过流水线稳定交付可部署镜像。
学习目标
- 配置 CI 流程中的测试和镜像构建阶段
- 使用多阶段构建减少镜像体积并提高安全性
- 生成 SBOM 并完成镜像发布验证
设计 CI 镜像交付流程
生产镜像发布通常包含代码检查、自动化测试、镜像构建、安全扫描和仓库推送几个阶段。每个阶段失败都应该阻止后续发布,避免错误版本进入生产环境。
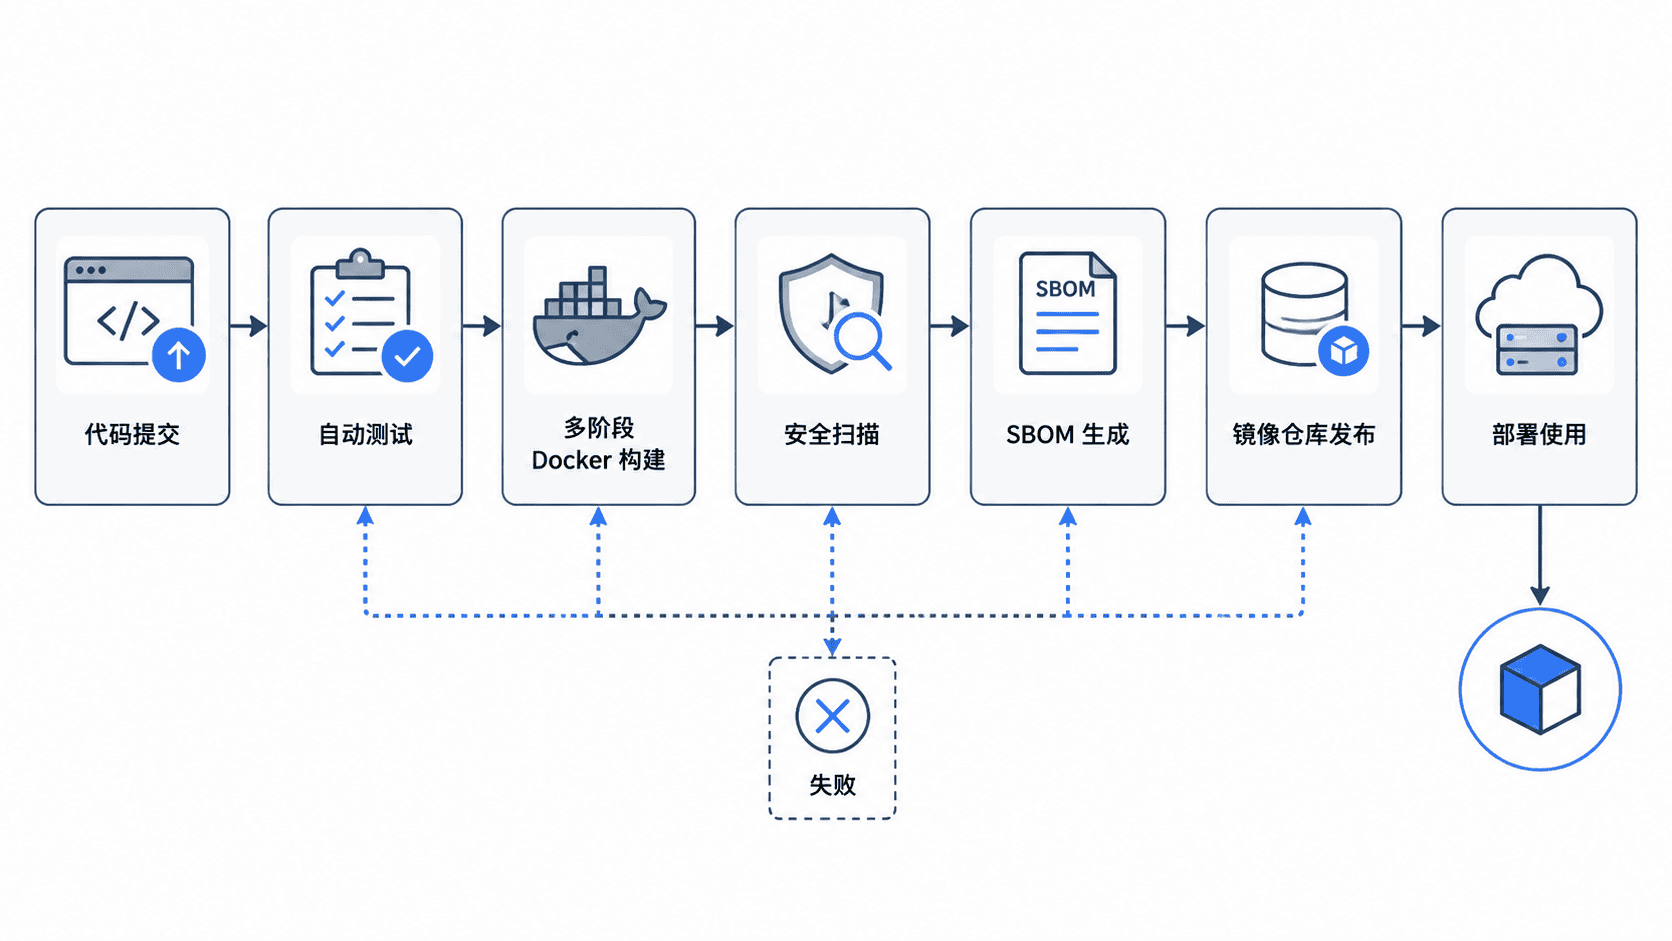
编写测试与构建流水线
下面示例展示一个简化 CI 脚本流程。实际平台可以替换为对应的流水线语法,但核心步骤保持一致:先验证代码,再生成镜像。
yaml
steps:
  - name: test
    image: golang:1.22
    commands:
      - go test ./...

  - name: build-image
    image: docker:<ID>
    commands:
      - docker build -t registry.example.com/app:<ID> .
      - docker push registry.example.com/app:<ID>
预期结果
text
test passed
image built successfully
push completed
流水线中的镜像标签应使用提交编号、版本号或发布编号,而不是固定使用 latest。明确版本有助于回滚和问题定位。
使用多阶段构建优化镜像
多阶段构建通过不同构建阶段分离编译环境和运行环境。最终镜像只保留运行所需文件,可以减少攻击面和存储成本。
dockerfile
FROM golang:1.22 AS builder
WORKDIR /src
COPY . .
RUN go build -o /app/server ./cmd/server

FROM debian:12-slim
WORKDIR /app
COPY --from=builder /app/server ./server
EXPOSE <PORT>
CMD ["./server"]
预期结果
text
Docker build 完成后,最终镜像只包含运行阶段文件。构建阶段可以包含编译器和依赖工具,而运行阶段应尽量使用精简基础镜像,并避免携带源码、缓存文件和调试工具。
生成 SBOM 与安全扫描
SBOM 用于记录镜像中的组件清单,帮助团队发现依赖漏洞并满足供应链安全要求。扫描结果应该作为发布决策依据,而不是构建完成后的附加信息。
bash
docker build -t app:<ID> .
docker sbom app:<ID>
预期结果
text
Package Name        Version
application         <ID>
runtime-library     <ID>
不同工具输出格式可能不同,重点是流水线能够保存组件清单,并在漏洞风险达到阈值时阻止发布。
验证镜像发布
发布完成后,需要从仓库重新拉取镜像进行验证,确认镜像标签、运行参数和健康检查均符合预期。
bash
docker pull registry.example.com/app:<ID>
docker run --rm -p <PORT>:<PORT> registry.example.com/app:<ID>
预期结果
text
Image pulled successfully
Application started on port <PORT>按自己的节奏,确认真正理解。