
容器与云原生 / 系统课时
排查网络与 DNS 故障
排查网络与 DNS 故障
本课解决容器访问服务失败、域名无法解析等常见网络问题。通过固定排查顺序,可以快速判断故障位于容器解析、网络连接、端口监听还是外部链路。
学习目标
- 掌握 Docker 网络故障的分层定位方法
- 学会使用容器内工具验证 DNS、端口和网络连通性
- 能够根据现象判断问题范围并完成修复验证
建立网络故障定位顺序
Docker 网络问题不要从猜配置开始,而应该沿着请求路径逐层检查。典型访问链路是容器内部解析域名、连接目标地址、经过 Docker 网络到达服务,再由宿主机或外部网络继续转发。
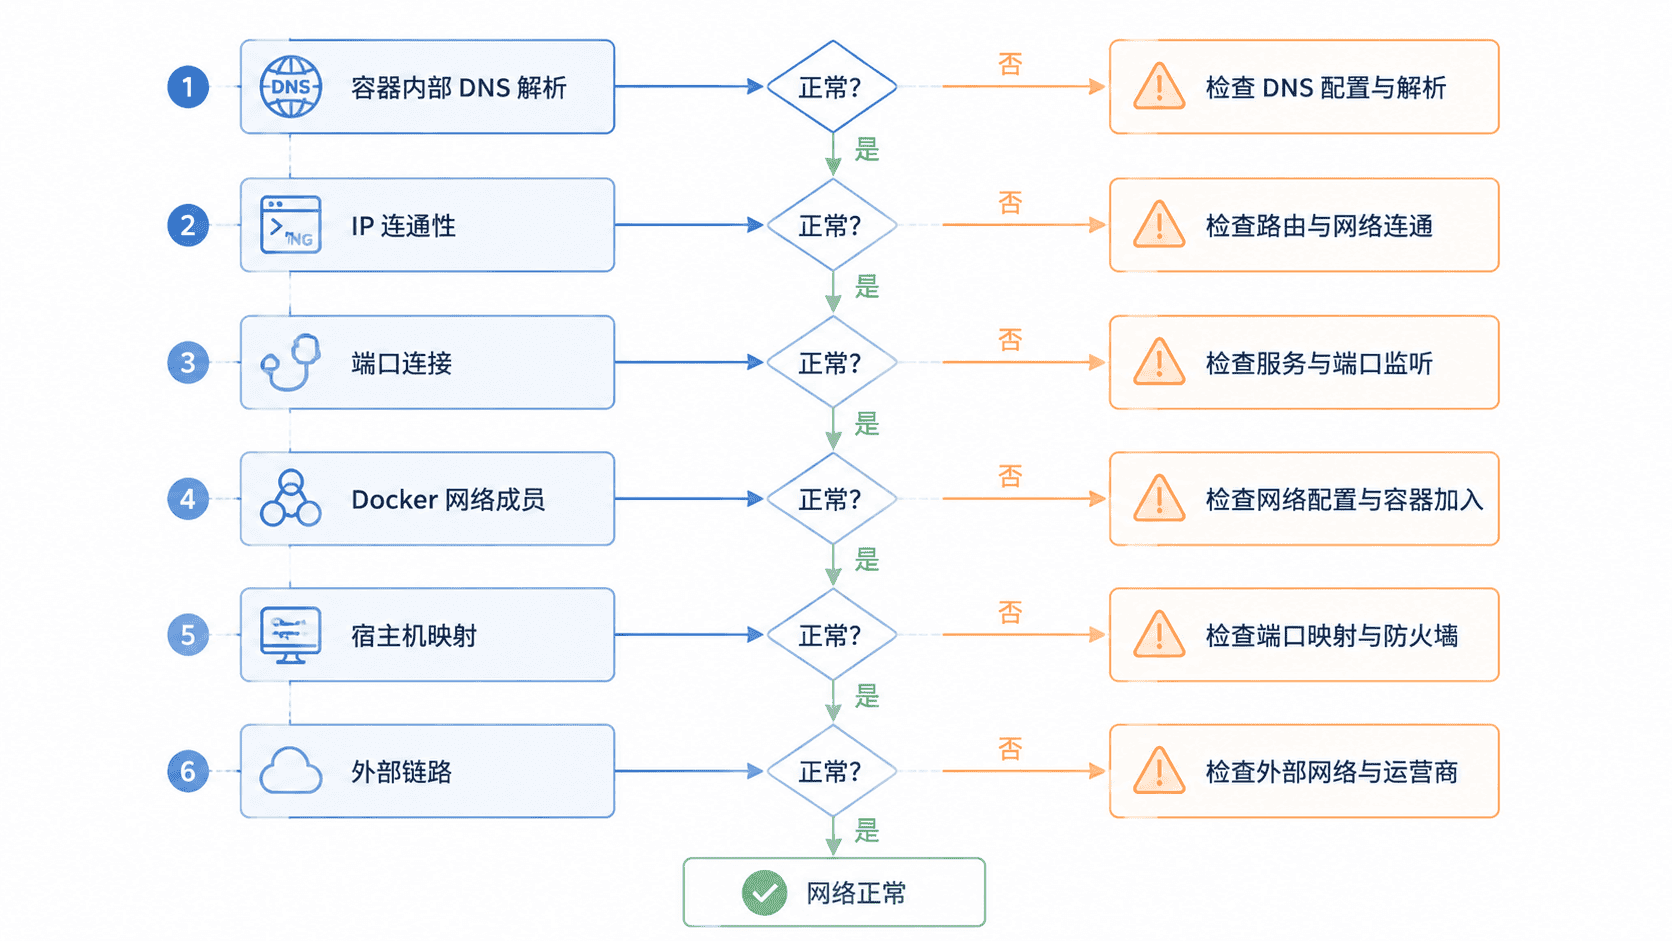
第一步确认问题发生在哪一层。如果容器无法解析域名,优先检查 DNS;如果能解析但连接失败,则继续检查端口、服务监听和网络策略。
检查容器内 DNS 解析
容器使用自己的网络命名空间,宿主机能解析域名并不代表容器一定正常。先进入容器环境验证解析结果。
bash
docker exec <CONTAINER> cat /etc/resolv.conf
docker exec <CONTAINER> getent hosts example.com
预期输出
text
nameserver <DNS_SERVER_IP>
93.184.216.34 example.com
如果 /etc/resolv.conf 内容异常,可以检查 Docker 网络配置或运行参数中的 DNS 设置。临时验证时可以使用自定义 DNS 启动容器。
验证端口与网络成员
DNS 正常后,需要确认目标服务是否真正可达。常见错误包括服务未监听端口、容器不在同一网络或端口没有暴露。
bash
docker network ls
docker network inspect <NETWORK>
docker exec <CONTAINER> nc -vz <TARGET_HOST> <PORT>
预期结果
text
Connection to <TARGET_HOST> <PORT> port [tcp/*] succeeded!检查网络成员时,重点确认客户端容器和目标服务容器是否加入同一个 Docker 网络。使用服务名访问时,Docker 内置 DNS 依赖网络范围内的容器发现能力。
排查宿主机映射与外部链路
当容器内部访问正常,但外部访问失败,需要转向宿主机端口映射、防火墙和反向代理检查。
bash
docker ps --format "table {{.Names}}\t{{.Ports}}"
ss -lntp
预期输出
text
NAME        PORTS
web         0.0.0.0:<PORT>->80/tcp

LISTEN 0 4096 0.0.0.0:<PORT>
端口映射存在但无法访问时,应继续确认宿主机安全策略、云防火墙规则以及上游负载均衡配置。
常见失败处理
容器 DNS 失败通常与错误网络配置、DNS 服务不可用或自定义配置冲突有关。端口连接失败则更多来自服务未启动、监听地址错误或网络隔离。
排查过程中不要直接重启所有容器。先记录失败层级,再针对对应组件修复,避免让故障现象消失后丢失线索。
按自己的节奏,确认真正理解。