
容器与云原生 / 系统课时
建立容器威胁模型
建立容器威胁模型
本课学习如何建立容器安全威胁模型,从镜像来源、依赖组件、构建流程、运行权限和网络边界等方面识别风险,为后续加固和审计提供分析基础。
学习目标
- 了解容器环境中的主要攻击面。
- 学会按照生命周期建立威胁分析视角。
- 掌握基础安全检查信息的收集方法。
识别容器安全边界
容器并不是完全隔离的虚拟机,它依赖宿主机内核和运行时提供隔离能力。因此安全分析需要同时关注镜像、构建过程、运行权限以及宿主机接口。
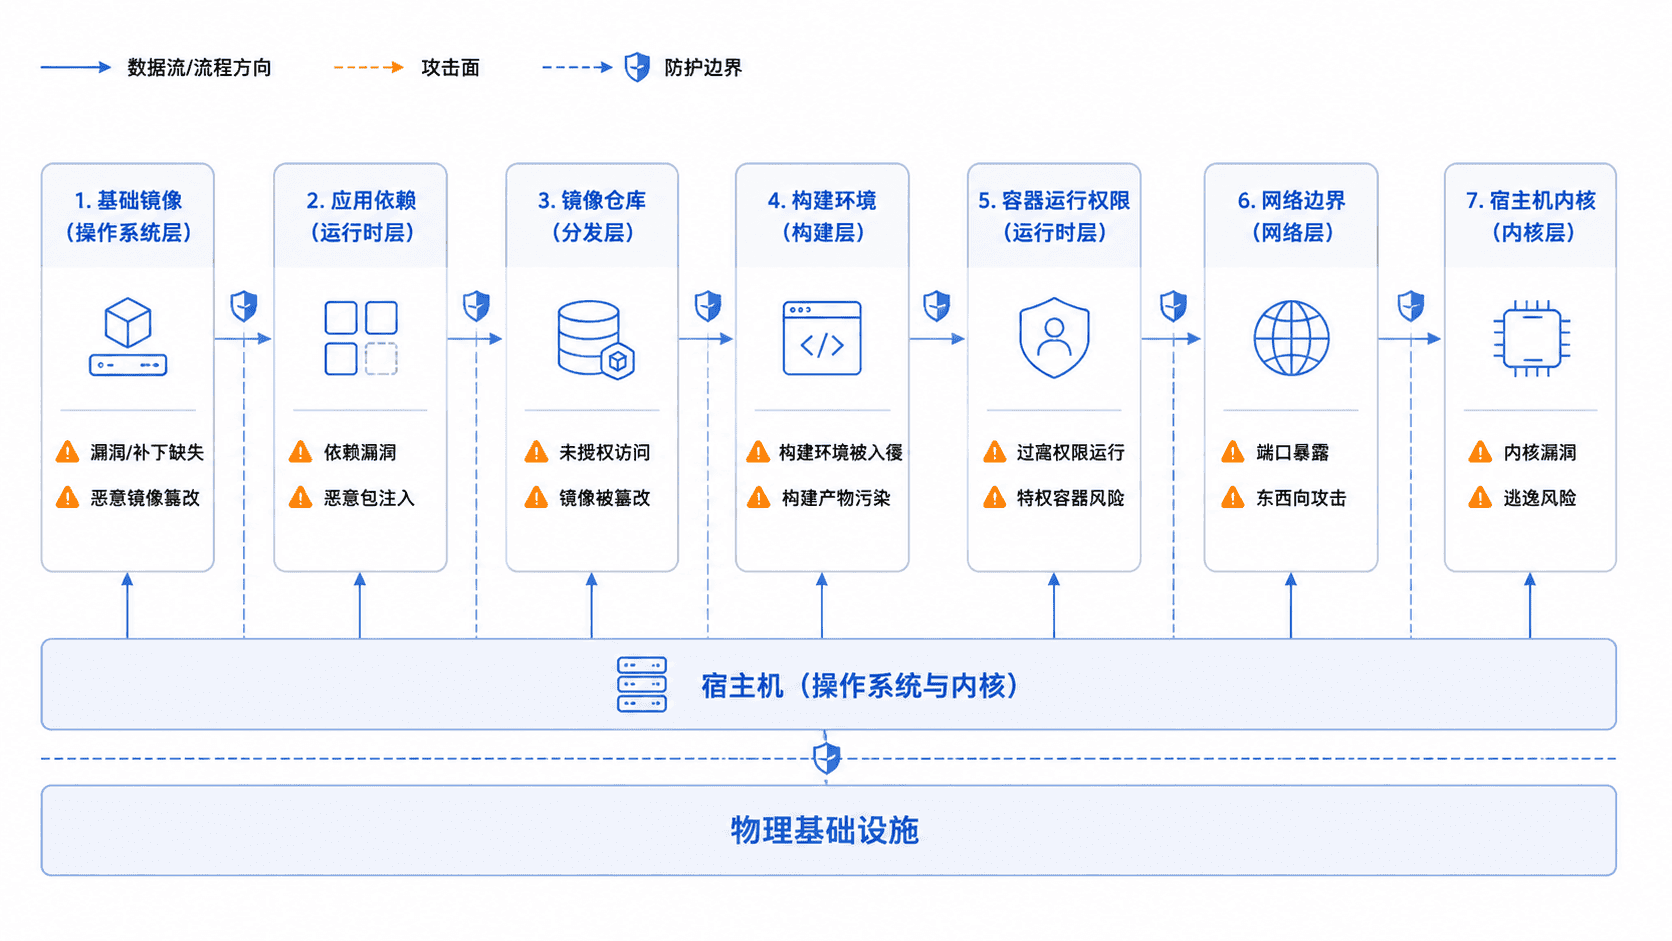
威胁模型的目标不是列出所有可能攻击,而是找到系统中最需要保护的资产,并判断攻击者可能通过哪些路径接近这些资产。
按生命周期分析风险
容器风险通常贯穿整个生命周期:
- 构建阶段:依赖漏洞、恶意基础镜像、不可信构建环境。
- 分发阶段:镜像仓库权限不足、镜像来源不可验证。
- 运行阶段:过高权限、暴露端口、弱网络隔离。
- 运维阶段:日志、密钥和配置管理不当。
可以使用基础扫描工具收集镜像信息,例如:
bash
docker image inspect <IMAGE_ID> --format '{{.Os}} {{.Architecture}}'预期输出
text
linux amd64实际输出内容会根据镜像元数据不同而变化,该命令用于确认镜像运行平台信息。
分析关键攻击面
基础镜像决定了系统组件范围,应该优先选择来源明确、持续维护的镜像。应用依赖需要定期扫描,避免已知漏洞进入生产环境。
容器运行时还需要关注权限配置,例如是否启用特权模式、是否挂载敏感宿主机目录、是否开放不必要端口。
建立安全检查清单
团队可以把威胁模型转化为固定检查项:
- 镜像是否来自可信来源。
- 是否固定依赖版本并进行漏洞扫描。
- 容器是否使用最小运行权限。
- 网络访问是否符合业务需要。
- 密钥是否通过安全方式注入。
按自己的节奏,确认真正理解。