
架构与系统设计 / 系统课时
聚合根应该保护哪些规则
聚合根应该保护哪些规则
聚合根不是“最大的实体”,而是聚合内部一致性的唯一入口。它要把那些必须始终成立的业务规则挡在边界上,避免外部代码绕过校验直接修改内部实体,最终让对象进入业务上不允许的状态。
学习目标
- 判断哪些业务规则属于聚合不变量,应由聚合根保护
- 理解为什么外部代码应通过聚合根修改内部实体
- 用行为方法而不是公开 Setter 维护一致性边界
聚合根真正保护的是不变量
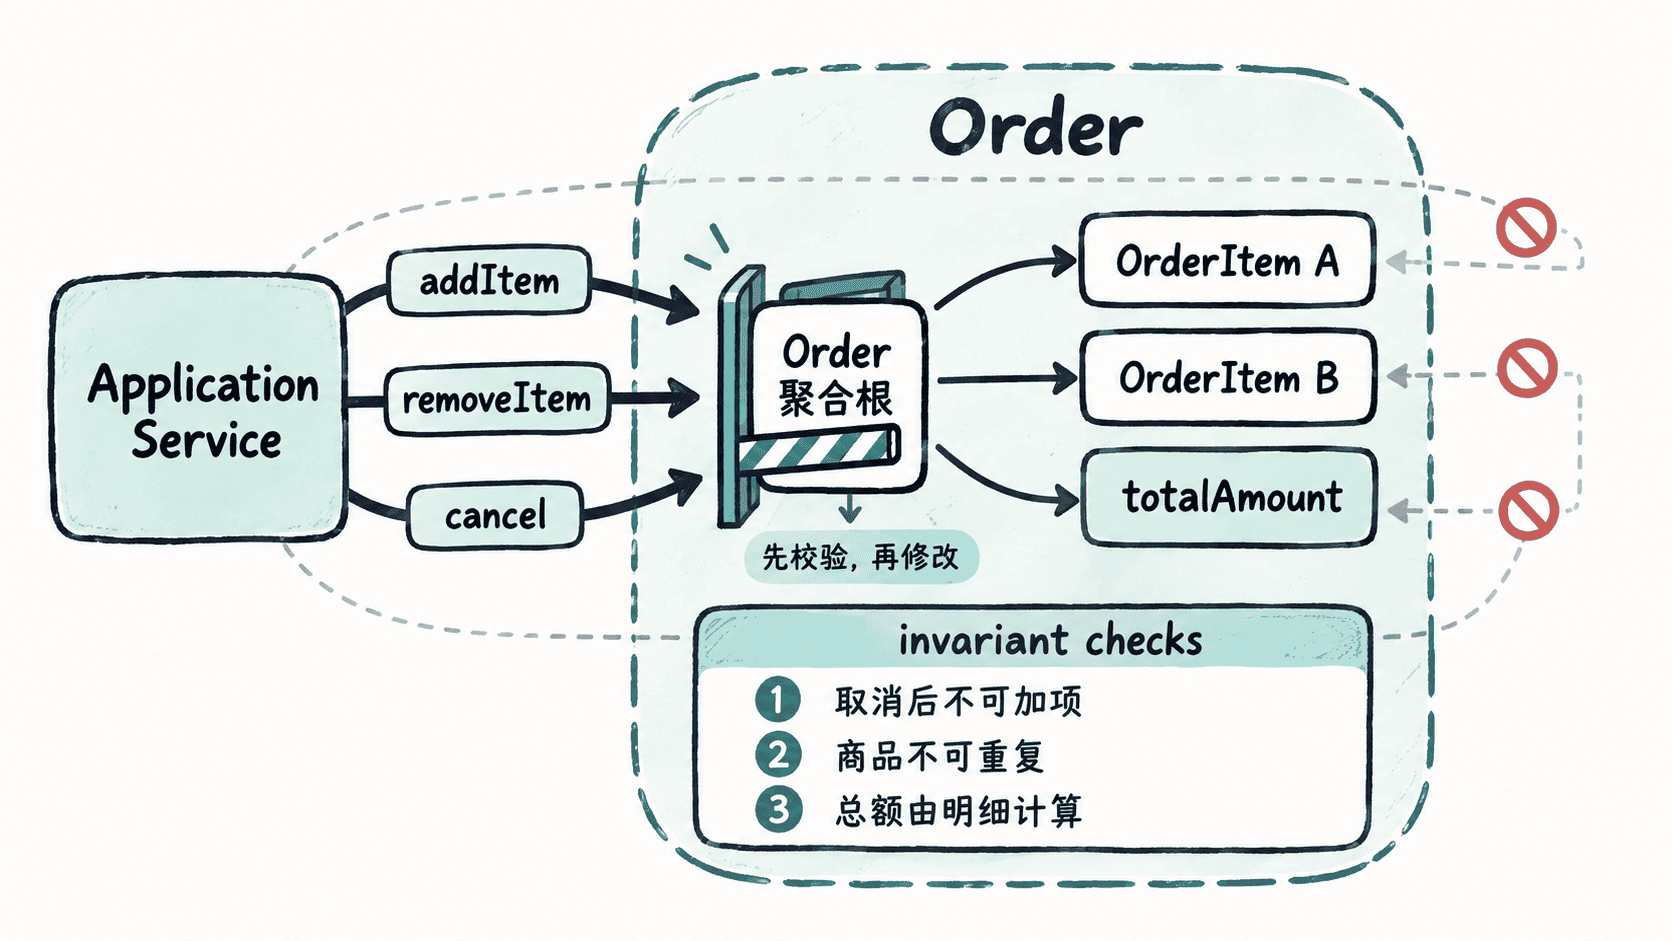
不变量是一次业务操作结束后必须成立的条件。例如订单要求“已取消后不能继续加商品”“订单总额必须等于所有订单项金额之和”“同一商品在订单中只能有一条明细”。这些规则如果只散落在应用服务里,就很容易被别的调用路径漏掉。
判断一条规则是否应放进聚合,可以问两个问题:它是否只依赖聚合内部已经拥有的数据;它是否必须在一次事务提交前立即成立。两个答案都是“是”时,通常就应该由聚合根负责。
外部代码为什么不能直接改内部实体
如果应用服务拿到订单项后直接执行 setQuantity(),它只改了局部字段,却可能忘记重新计算总额、检查订单状态或执行数量上限规则。问题不在 Setter 本身,而在于修改入口绕过了需要同时成立的约束。
聚合根应暴露业务动作,例如 changeItemQuantity(productId, quantity)。方法内部可以先确认订单是否允许修改,再找到对应订单项,最后更新总额。调用者只表达意图,不负责维护内部对象之间的协调关系。
下面用一个可运行的最小示例表现这个边界:
import java.util.ArrayList;
import java.util.List;

public class OrderDemo {
    static final class Order {
        private boolean cancelled;
        private final List<OrderItem> items = new ArrayList<>();

        void addItem(String productId, int quantity, int unitPrice) {
            if (cancelled) {
                throw new IllegalStateException("cancelled order cannot be changed");
            }
            if (quantity <= 0) {
                throw new IllegalArgumentException("quantity must be positive");
            }
            boolean duplicated = items.stream()
                    .anyMatch(item -> item.productId.equals(productId));
            if (duplicated) {
                throw new IllegalArgumentException("product already exists");
            }
            items.add(new OrderItem(productId, quantity, unitPrice));
        }

        int totalAmount() {
            return items.stream()
                    .mapToInt(item -> item.quantity * item.unitPrice)
                    .sum();
        }
    }

    static final class OrderItem {
        private final String productId;
        private final int quantity;
        private final int unitPrice;

        OrderItem(String productId, int quantity, int unitPrice) {
            this.productId = productId;
            this.quantity = quantity;
            this.unitPrice = unitPrice;
        }
    }

    public static void main(String[] args) {
        Order order = new Order();
        order.addItem("book", 2, 50);
        System.out.println(order.totalAmount());
    }
}
预期输出:
100示例中,OrderItem 没有向外暴露任意修改入口,新增商品必须经过 Order.addItem()。这样“订单状态允许修改、数量有效、商品不重复”三个规则会在同一个入口统一执行。
哪些规则不该塞进聚合根
聚合根不应该承担所有业务逻辑。需要访问其他聚合、外部价格服务、库存系统或数据库查询才能判断的规则,往往不属于单个聚合内部的不变量。此类跨边界协调更适合由应用服务或领域服务完成,再把必要的结果作为参数交给聚合。
例如“用户信用等级决定是否允许下单”可能需要另一个聚合或外部服务的数据;而“已取消订单不能新增订单项”只依赖订单自身状态,应该由订单聚合立即保护。
边界过大和过小都会出问题
聚合过小,真正需要原子一致的对象会被拆散,规则只能靠应用层补救;聚合过大,又会让一次修改涉及过多对象,事务范围和并发冲突随之扩大。设计时应围绕“一次业务操作必须一起保持一致的数据”划边界,而不是按数据库表或对象数量划分。
一个实用判断是:只要外部代码仍需要知道“先改 A,再改 B,最后重算 C”才能保证业务正确,说明这些步骤还没有被真正封装进聚合。聚合根的价值,就是把这种顺序和约束收回到模型内部,让合法状态容易产生,让非法状态难以被构造。