
C / C++ / 系统课时
用故障注入验证异常路径
用故障注入验证异常路径
网络库真正难测的不是正常收发,而是连接突然断开、写缓冲长期排不出去、协议输入损坏或请求超时。本节用一个可重复执行的故障注入程序,把这些异常主动制造出来,并验证连接状态、错误回调和资源释放是否符合约定。
学习目标
- 能把对端断开、发送受阻、非法消息和超时转成可重复的测试场景
- 能检查错误回调、状态迁移和资源释放是否完整
- 能用可观测结果区分“异常被发现”和“异常被正确收尾”
先定义异常路径的验收标准
故障注入不是“让程序报错”就结束。每个场景至少要验证三件事:错误是否被识别、连接是否进入正确终态、资源是否最终释放。若只看到日志里出现 ECONNRESET,却没有检查连接对象、定时器和写缓冲是否清理,测试仍然是不完整的。
可以把一次异常处理抽象成“触发故障 → 发现故障 → 回调上层 → 状态收敛 → 释放资源”。其中任一步重复执行都不应造成二次关闭、悬空回调或资源泄漏。
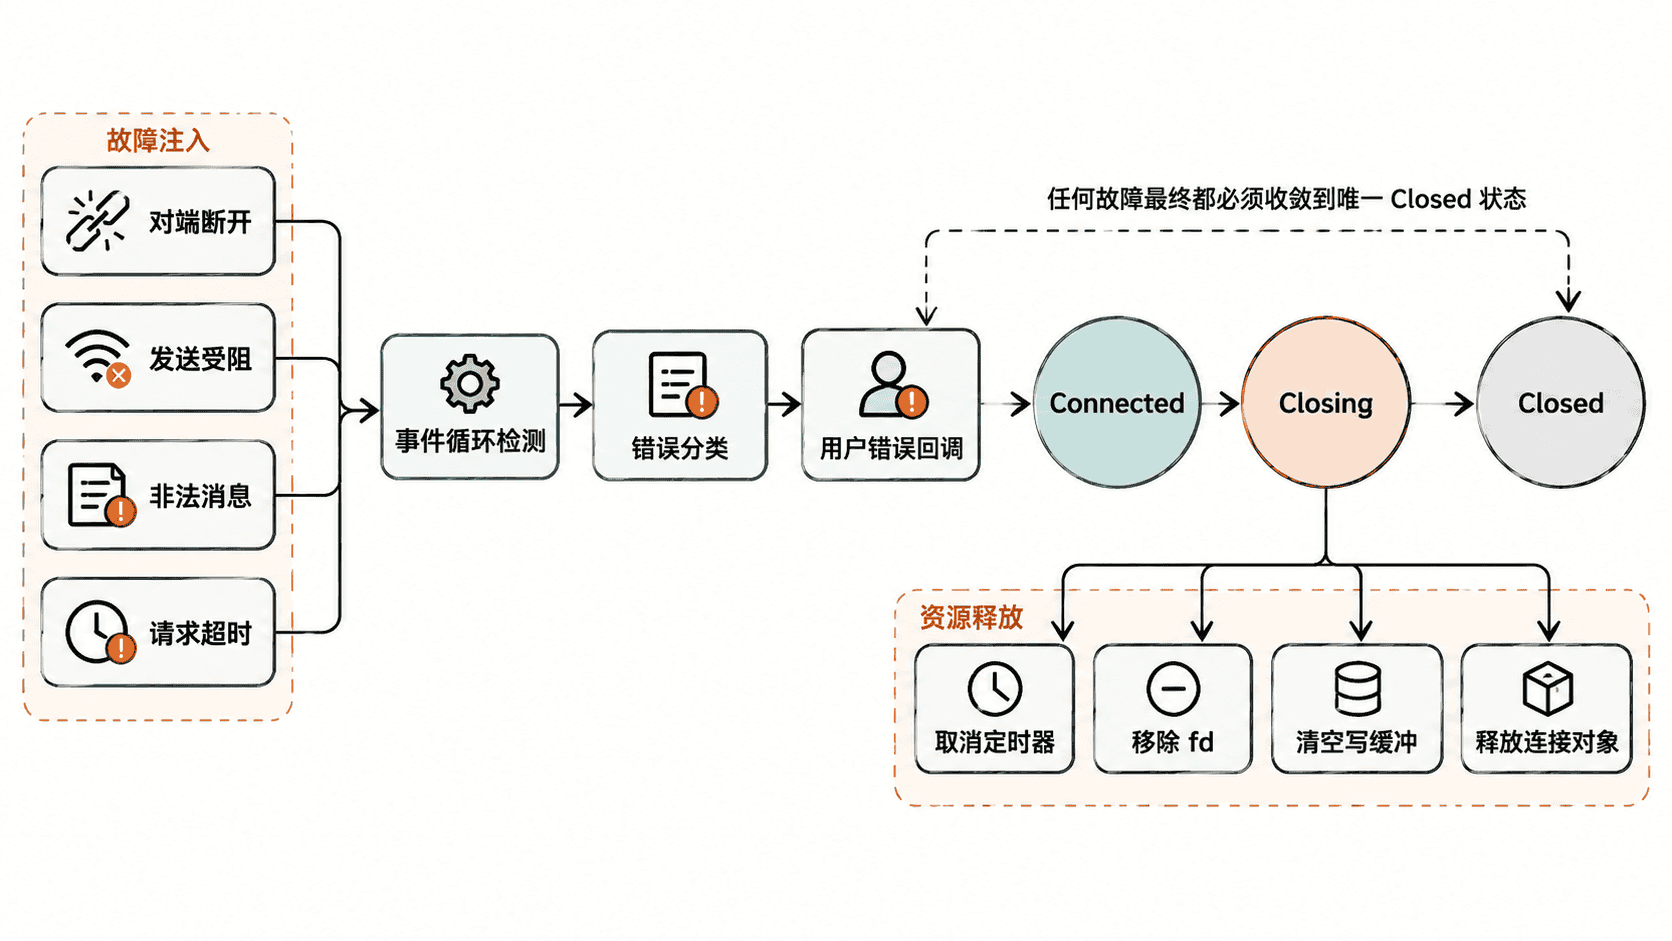
用可执行程序制造四类故障
下面的程序不依赖真实网络环境,而是用一个最小连接状态机模拟异常路径。它的价值在于先固定“库应该如何收尾”的行为契约,再把同样的断言迁移到真实 TcpConnection、RPC Client 或单元测试夹具中。
#include <iostream>
#include <string>
#include <vector>

enum class State { Connected, Closing, Closed };

class FakeConnection {
public:
    void inject(const std::string& fault) {
        if (state_ == State::Closed) return;

        if (fault == "peer_close") {
            fail("peer closed");
        } else if (fault == "send_blocked") {
            writeBlocked_ = true;
            fail("send timeout");
        } else if (fault == "bad_message") {
            fail("protocol error");
        } else if (fault == "timeout") {
            timerArmed_ = true;
            fail("request timeout");
        }
    }

    bool released() const {
        return state_ == State::Closed && !timerArmed_ &&
               !writeBlocked_ && !fdRegistered_;
    }

private:
    void fail(const std::string& reason) {
        state_ = State::Closing;
        errors_.push_back(reason);

        // 收尾必须具备幂等性:无论错误来自哪条路径,都只执行同一套清理。
        timerArmed_ = false;
        writeBlocked_ = false;
        fdRegistered_ = false;
        state_ = State::Closed;

        std::cout << reason << " -> closed\n";
    }

    State state_{State::Connected};
    bool timerArmed_{false};
    bool writeBlocked_{false};
    bool fdRegistered_{true};
    std::vector<std::string> errors_;
};

int main() {
    for (const std::string fault :
         {"peer_close", "send_blocked", "bad_message", "timeout"}) {
        FakeConnection conn;
        conn.inject(fault);
        std::cout << "released=" << std::boolalpha << conn.released() << "\n";
    }
}
预期输出:
peer closed -> closed
released=true
send timeout -> closed
released=true
protocol error -> closed
released=true
request timeout -> closed
released=true
这个示例故意让所有异常共享同一个 fail() 收口点。真实网络库也应尽量避免四条错误路径分别复制关闭逻辑,否则最容易出现某一条路径忘记取消定时器、注销 fd 或清理写事件。
把模拟故障映射到真实网络库
对端断开通常通过 read() 返回 0、EPOLLHUP、EPOLLRDHUP 或后续写入出现 EPIPE、ECONNRESET 体现。测试时不要依赖人工关闭客户端,应让测试端主动 shutdown() 或关闭 socket,并等待事件循环完成关闭回调。
发送受阻应构造“对端不读、发送端持续写”的环境,使内核发送缓冲被填满。若库使用非阻塞 socket,预期现象是 send() 返回 EAGAIN,随后连接进入可写事件驱动,而不是忙等。若业务设置写超时,则最终应触发一次错误回调并释放连接。
非法消息应从协议解析器入口注入,例如错误长度、未知消息类型或截断帧。关键不是 parser 返回失败,而是失败后连接策略必须明确:丢弃单帧、关闭连接或上报协议错误只能选择预先定义的行为,不能随机继续解析。
超时测试则要控制时间。优先使用可替换时钟或测试专用短超时,而不是让自动化测试真实等待几十秒。验证点包括定时器触发一次、回调不重入、连接关闭后旧定时器不能再次访问已释放对象。
验证资源真的被释放
最容易漏掉的是“逻辑上 Closed,物理资源仍然活着”。建议至少检查 fd 数量、活动连接计数、待写字节数和定时器数量在测试结束后回到基线。若项目接入 AddressSanitizer 或 LeakSanitizer,再跑一遍故障测试,可以发现悬空访问和未释放对象。
稳定的异常路径应该具备一个清晰特征:无论故障从读、写、协议还是定时器入口进入,最终都能在有限步骤内收敛到唯一关闭状态,并且之后不再有旧事件、旧定时器或旧回调重新触碰该连接。