
C / C++ / 系统课时
拒绝非法帧并恢复连接状态
拒绝非法帧并恢复连接状态
协议解码不能只区分“成功”和“失败”。真正关键的是判断帧边界是否仍可信,再决定丢弃当前消息、返回协议错误还是直接关闭连接,避免一个坏帧继续污染后续正常数据。
学习目标
- 根据非法帧类型选择丢弃、协议错误或断连策略
- 理解帧边界可信度为什么决定连接能否继续复用
- 为解码器建立可验证的错误处理与恢复规则
先区分消息错误和连接错误
收到非法数据后,不应一律关闭连接,也不能一律忽略。判断依据首先是:解码器还能不能准确知道当前帧在哪里结束、下一帧从哪里开始。
如果长度字段已经异常,例如声明了超过协议上限的几十 MB 数据,继续等待不仅可能导致内存攻击,也无法证明后续字节仍能正确对齐。这类错误应立即关闭连接。
如果帧头和长度都合法,只是消息类型未知、必填字段缺失或负载解码失败,那么当前帧通常仍可以被完整消费。此时可以返回协议错误,随后继续读取下一帧。
对于协议明确声明为“可忽略扩展”的未知类型,可以只丢弃该帧;没有这种协议约定时,不应擅自静默忽略。
建立明确的处理策略
可以把错误处理收敛成几个稳定规则:超长帧直接断连;边界不可信时断连;边界可信且错误可报告时返回协议错误;明确标记为可忽略的扩展消息才允许静默丢弃。
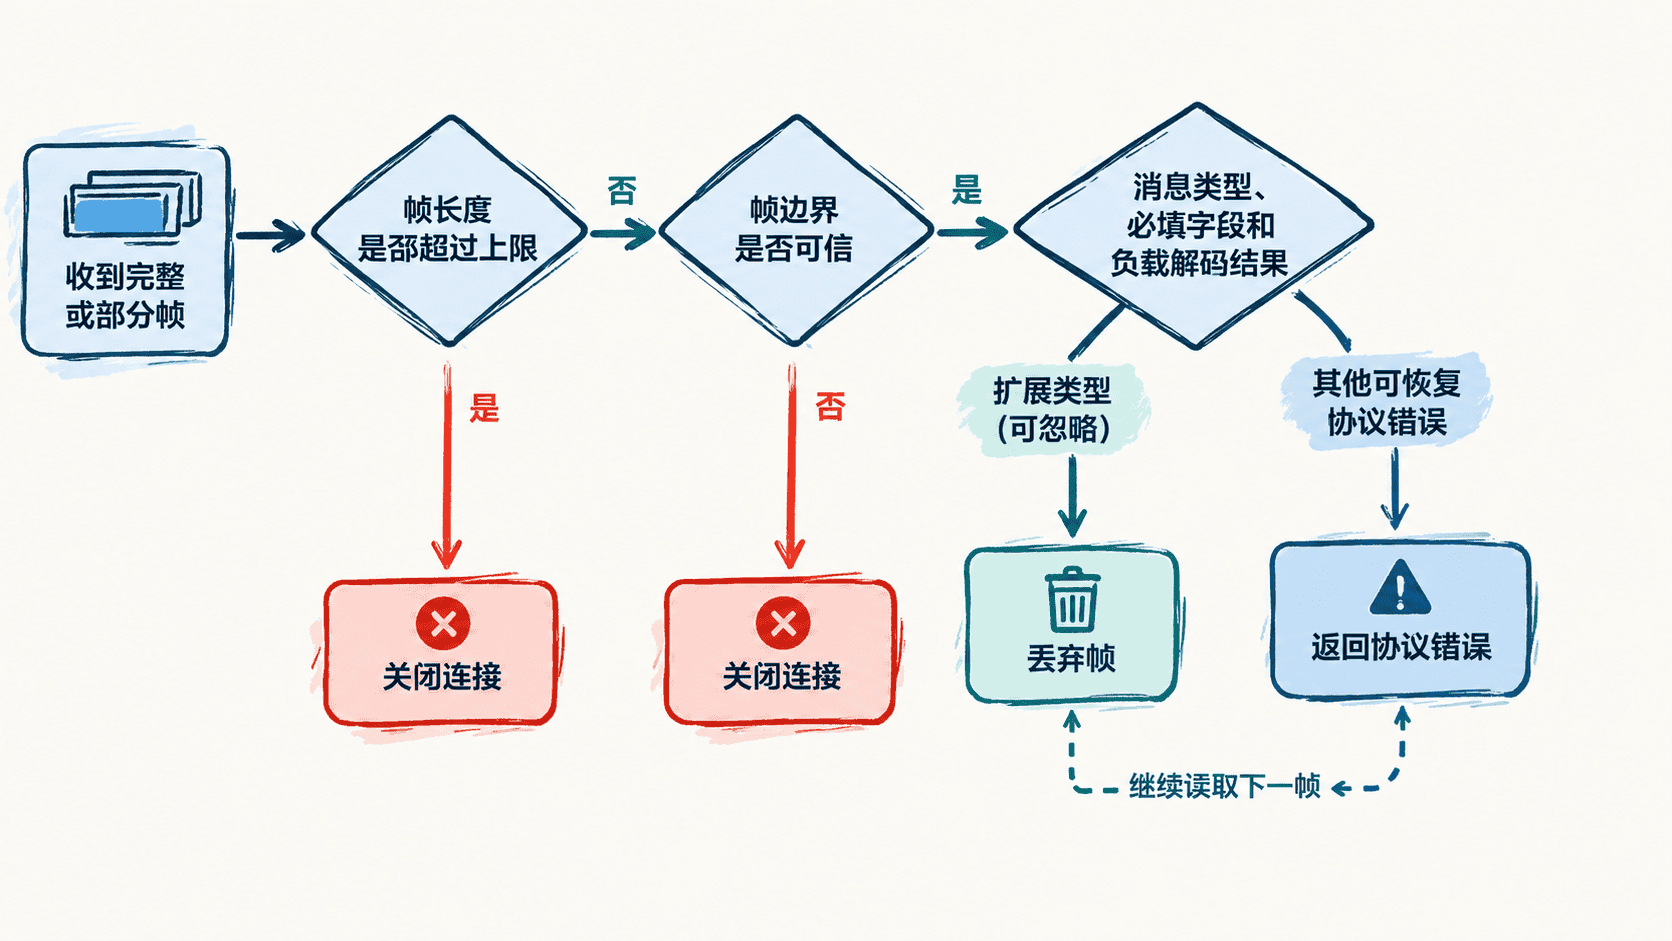
下面用一个独立示例把策略写成可测试的决策函数。这里假设帧解析层已经给出了“边界是否可信”和“该消息是否允许忽略”两个判断结果。
#include <iostream>
#include <string>
#include <vector>

enum class ErrorKind {
    None,
    FrameTooLarge,
    UnknownType,
    MissingField,
    DecodeFailed
};

enum class Action {
    Accept,
    DropFrame,
    SendProtocolError,
    CloseConnection
};

struct DecodeResult {
    std::string name;
    ErrorKind error;
    bool boundaryTrusted;
    bool ignorable;
};

Action decideAction(const DecodeResult& result) {
    if (result.error == ErrorKind::None) {
        return Action::Accept;
    }

    // 超长帧通常意味着资源风险,不能继续等待或尝试恢复。
    if (result.error == ErrorKind::FrameTooLarge) {
        return Action::CloseConnection;
    }

    // 无法确定下一帧起点时,继续解析会把一个错误扩大成整条连接错位。
    if (!result.boundaryTrusted) {
        return Action::CloseConnection;
    }

    // 只有协议明确允许忽略的扩展消息才能静默丢弃。
    if (result.error == ErrorKind::UnknownType && result.ignorable) {
        return Action::DropFrame;
    }

    return Action::SendProtocolError;
}

const char* toString(Action action) {
    switch (action) {
        case Action::Accept: return "ACCEPT";
        case Action::DropFrame: return "DROP_FRAME";
        case Action::SendProtocolError: return "SEND_PROTOCOL_ERROR";
        case Action::CloseConnection: return "CLOSE_CONNECTION";
    }
    return "UNKNOWN";
}

int main() {
    std::vector<DecodeResult> cases = {
        {"normal", ErrorKind::None, true, false},
        {"too-large", ErrorKind::FrameTooLarge, false, false},
        {"unknown-extension", ErrorKind::UnknownType, true, true},
        {"missing-field", ErrorKind::MissingField, true, false},
        {"broken-boundary", ErrorKind::DecodeFailed, false, false}
    };

    for (const auto& item : cases) {
        std::cout << item.name << ": " << toString(decideAction(item)) << '\n';
    }
}
预期输出:
normal: ACCEPT
too-large: CLOSE_CONNECTION
unknown-extension: DROP_FRAME
missing-field: SEND_PROTOCOL_ERROR
broken-boundary: CLOSE_CONNECTION
恢复时必须消费完整当前帧
选择继续连接时,解码器必须先把当前帧对应的字节全部消费掉,再回到读取帧头的状态。否则即使错误响应已经发送,缓冲区游标仍停留在坏消息中间,下一次解析会把负载字节误认为新帧头。
因此,“返回协议错误”并不等于“立即重新解析”。正确顺序是确认帧总长度、消费当前帧、发送错误响应,然后把状态机重置到等待新帧头。只有这几个条件都满足,连接才真正恢复。
把错误响应限制在可信上下文内
协议错误响应通常需要携带请求 ID 或错误码,但只有成功解析出的字段才能回写。若请求 ID 尚未完整读出,不要伪造一个 ID;若连接已经因为帧边界损坏而准备关闭,也没有必要再发送应用层错误消息。
生产实现还应为最大帧长、连续协议错误次数和单位时间内的非法帧数量设置限制。单次可恢复错误可以继续连接,但同一客户端持续发送非法帧时,应主动断开,避免协议错误处理本身成为资源消耗入口。
最终可以把判断压缩成一句规则:先保护帧边界,再谈业务错误恢复。 边界可信才允许丢弃或回错;边界不可信就关闭连接,这样后续消息解析才不会建立在错误状态之上。