
C / C++ / 系统课时
正确处理关闭与半关闭连接
正确处理关闭与半关闭连接
TCP 连接结束并不只有一种信号:读到 EOF、收到 RST、调用 shutdown、直接 close 的语义都不同。本节建立一条可执行的收尾路径,让网络库既不提前丢掉待发送数据,也不会在对端已经异常断开后继续使用失效连接。
学习目标
- 区分 EOF、RST、
shutdown与close的含义 - 设计停止写入、排空缓冲、最终销毁的关闭流程
- 避免重复关闭、悬空回调和剩余数据丢失
先分清四种关闭信号
读操作返回 0 表示收到 EOF,也就是对端已经关闭其发送方向,本端以后读不到新数据;这不等于本端也必须立即关闭写方向。shutdown(fd, SHUT_WR) 只关闭本端发送方向,通常用于半关闭:先声明“我不会再发”,但仍可继续读对端剩余数据。
close(fd) 则释放本进程对该文件描述符的引用。当最后一个引用关闭后,内核才真正推进 TCP 连接终止。RST 是异常终止信号,常见于连接被强制复位或向已经失效的连接继续通信,应用通常应立即停止正常收尾逻辑。
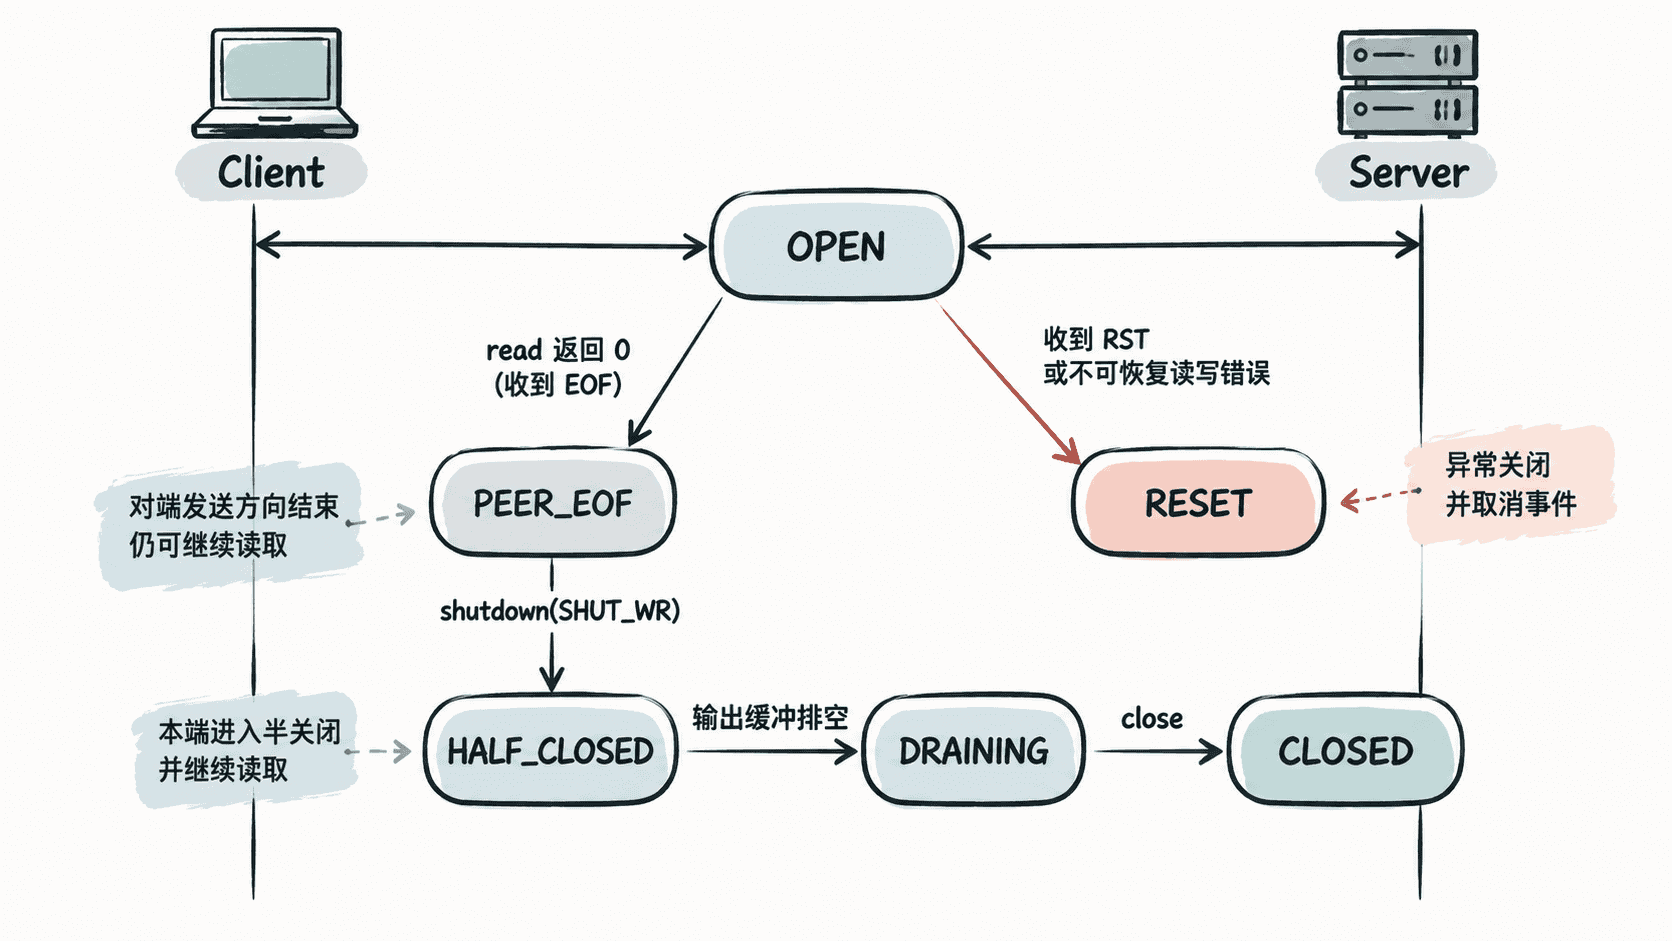
把关闭设计成状态迁移
事件驱动网络库不应在任意回调里直接关 fd 再销毁对象。更稳妥的方式是把关闭拆成几个状态:连接正常、等待发送缓冲排空、已关闭写方向、完全关闭。每次事件只负责推进状态,真正销毁连接则由事件循环在安全点统一完成。
下面是片段示例,展示主动优雅关闭的核心逻辑。假设网络库已经有输出缓冲和事件注销机制。
void Connection::shutdownGracefully() {
    if (state_ != State::Connected) {
        return;
    }

    state_ = State::Disconnecting;

    // 已排队的数据必须先发完,才能关闭发送方向。
    if (output_.empty()) {
        shutdownWrite();
    }
}

void Connection::handleWritable() {
    flushOutputBuffer();

    if (output_.empty()) {
        disableWriteEvent();
        if (state_ == State::Disconnecting) {
            shutdownWrite();
        }
    }
}

void Connection::shutdownWrite() {
    if (!writeShutdown_) {
        ::shutdown(fd_, SHUT_WR);
        writeShutdown_ = true;
    }
}

void Connection::handleReadResult(ssize_t n) {
    if (n == 0) {
        peerEof_ = true;
        // 延迟销毁,避免当前事件批次继续访问已经释放的对象。
        if (writeShutdown_ || state_ == State::Disconnecting) {
            queueFinalClose();
        }
    } else if (n < 0 && errno != EAGAIN && errno != EWOULDBLOCK) {
        queueAbortClose();
    }
}这是片段示例,flushOutputBuffer()、queueFinalClose() 与 queueAbortClose() 由 Reactor 框架提供。它表达的核心约束是:主动优雅关闭时,先停止产生新数据,再排空已排队数据,最后关闭写方向;收到 EOF 后仍可根据协议需要继续发送。
预期结果是:调用 shutdownGracefully() 时,如果还有待发送数据,连接先进入 Disconnecting;待输出缓冲清空后执行 shutdown(fd, SHUT_WR);之后仍可接收对端数据,最终在收尾条件满足后释放连接资源。
EOF 与 RST 要走不同路径
EOF 是有序关闭的一部分。此时应用可以确认对端不会再发送,但如果本端还有协议响应或待排空数据,仍可以继续发送,直到本端也决定关闭写方向。
RST 则更接近连接被强制撤销。一旦读写返回 ECONNRESET、EPIPE 等不可恢复错误,就不应再尝试优雅排空。应停止新写入、注销读写事件、失败化未完成请求,并把连接放入待销毁队列。
资源释放要晚于回调退出
最隐蔽的问题不是 close 本身,而是什么时候销毁 Connection 对象。如果读回调中直接删除连接,而当前事件批次里还排着同一个 fd 的写回调,后续访问就可能变成悬空引用;如果操作系统很快复用了该 fd,还可能把旧事件误关联到新连接。
因此常见做法是先标记关闭并注销事件,再把销毁动作投递到事件循环尾部。这样当前批次已经取得的回调能够安全结束,下一轮事件循环也不会再关注这个连接。
验证关闭链路
测试至少覆盖三类场景:正常请求后双方有序关闭、客户端先半关闭写方向但继续等待响应、对端异常退出导致连接复位。验证时应检查输出缓冲是否按预期排空、关闭回调是否只执行一次,以及连接对象销毁后 Reactor 是否还会收到相关事件。
只要正常关闭能够保住剩余数据,半关闭能够保持单向通信,而异常复位能够快速停止无效工作,同时不产生重复回调和 fd 复用错绑,连接的收尾链路才算真正稳定。