
C / C++ / 系统课时
多把锁为什么容易死锁
多把锁为什么容易死锁
当一个操作必须同时保护多个共享资源时,线程往往需要连续获取多把互斥量。真正危险的不是“锁多”,而是不同线程采用了不同的获取顺序:每个线程都占着一部分资源并等待另一部分资源,最终可能形成谁也无法继续执行的闭环。
学习目标
- 看懂两线程、两把互斥量形成死锁的等待关系
- 理解为什么统一加锁顺序能够破坏循环等待
- 用可运行代码验证固定顺序的多锁访问方式
死锁是怎样形成的
假设共享资源分别由 m1 和 m2 保护。线程 A 先获得 m1,再尝试获得 m2;与此同时,线程 B 先获得 m2,再尝试获得 m1。
如果两个线程恰好都已经取得自己的第一把锁,就会出现以下状态:线程 A 持有 m1 并等待 m2,线程 B 持有 m2 并等待 m1。两边都不会主动释放已经持有的互斥量,因此等待关系形成闭环。
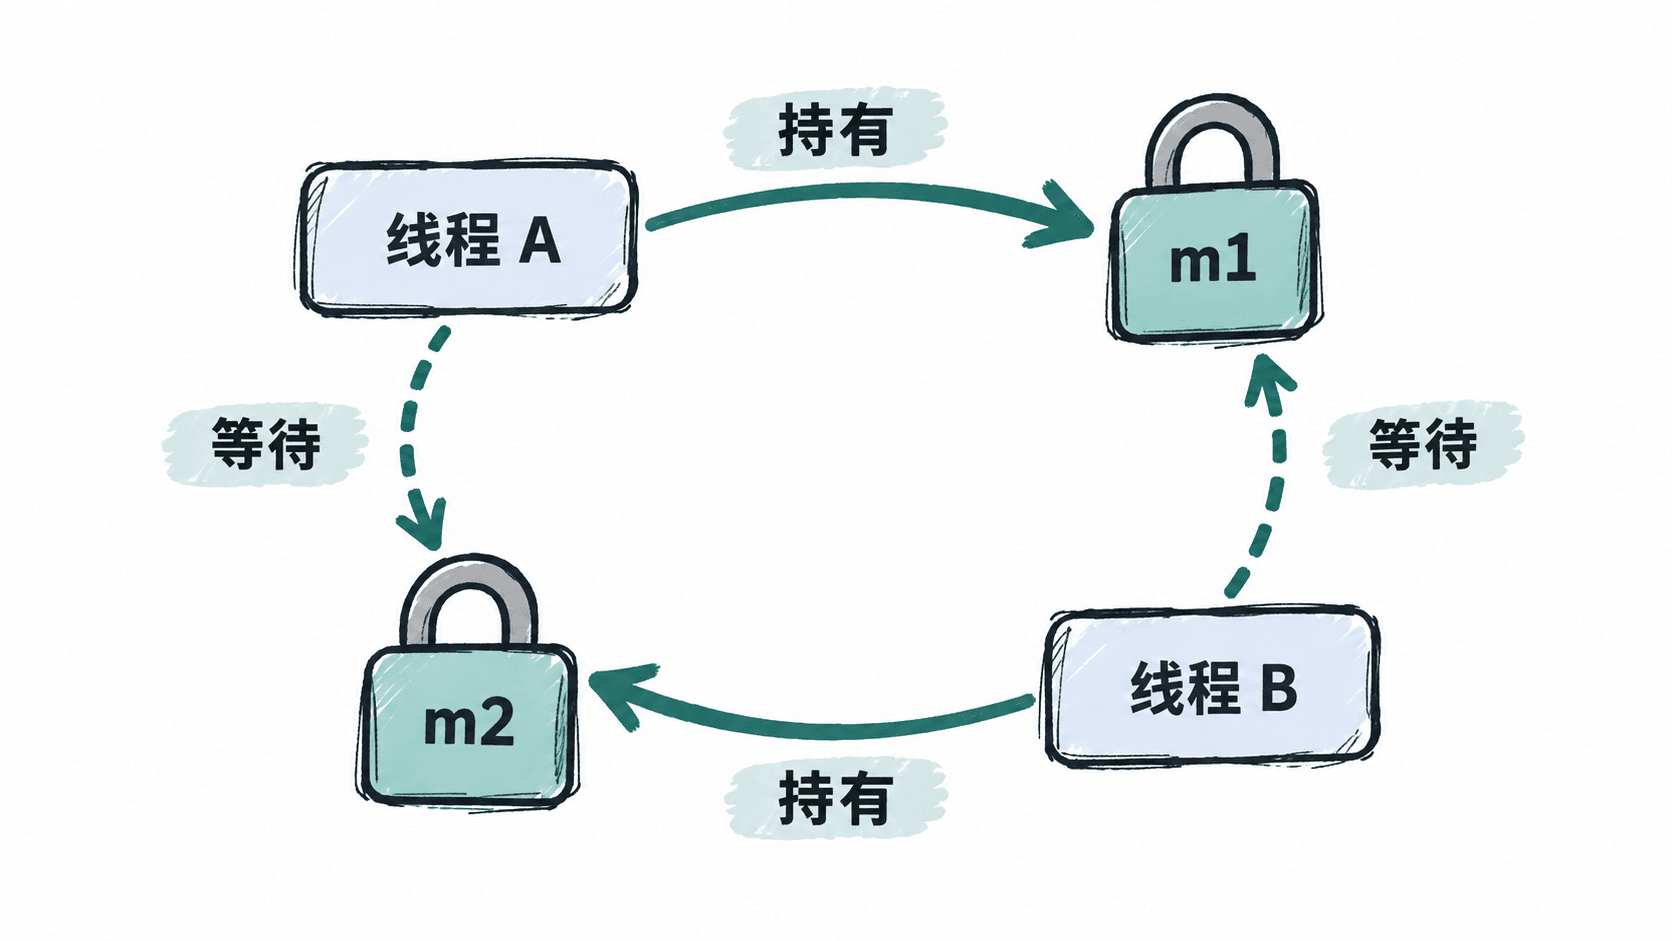
这里最关键的是循环等待。只要系统允许不同代码路径按相反顺序申请同一组互斥量,就可能在特定线程调度下进入这种状态。问题通常具有偶发性,因此测试环境运行很多次都正常,也不能证明不存在死锁。
用统一顺序破坏等待环
一种直接的工程约束是:所有需要同时获取 m1 和 m2 的代码,都必须先锁 m1,再锁 m2。这样即使多个线程同时进入临界区,也只有获得 m1 的线程能够继续申请 m2,其他线程会停在第一把锁之前,不会出现互相占有一把锁再等待另一把锁的闭环。
下面的程序让两个线程执行不同任务,但严格采用相同的加锁顺序。
#include <iostream>
#include <mutex>
#include <thread>

std::mutex m1;
std::mutex m2;
int completed = 0;

void task_a() {
    // 所有路径都遵守 m1 -> m2 的固定顺序。
    std::lock_guard<std::mutex> lock1(m1);
    std::lock_guard<std::mutex> lock2(m2);
    ++completed;
}

void task_b() {
    std::lock_guard<std::mutex> lock1(m1);
    std::lock_guard<std::mutex> lock2(m2);
    ++completed;
}

int main() {
    std::thread t1(task_a);
    std::thread t2(task_b);

    t1.join();
    t2.join();

    std::cout << "completed=" << completed << std::endl;
    return 0;
}
预期输出
completed=2两个线程谁先获得 m1 并不确定,但最终都能够完成,因此结果稳定为 2。completed 的修改发生在同时持有两把互斥量的临界区内,而主线程只在 join() 之后读取它。
固定顺序为什么还会失效
统一顺序只有在所有相关代码路径都遵守同一规则时才有效。如果一个函数采用 m1 -> m2,另一个较深的调用路径却采用 m2 -> m1,风险仍然存在。项目中锁数量增加后,靠人工记忆维护全局顺序也会越来越困难。
另一个常见问题是锁的嵌套隐藏在函数内部。调用者以为自己只持有 m1,被调用函数却再次尝试获得其他互斥量,这会让实际的锁依赖关系难以审查。设计多锁代码时,应尽量缩小持锁范围,并让“需要同时保护哪些资源”在代码结构上保持清晰。
当一次操作天然需要同时取得多把互斥量时,除了建立全局锁顺序,还可以使用标准库提供的多锁获取机制。C++17 的 std::scoped_lock 就是更适合这种场景的工具,它能够把多把互斥量作为一个整体获取,避免手工编写相反顺序的嵌套加锁代码。