
C / C++ / 系统课时
timed_mutex能否避免死锁
timed_mutex能否避免死锁
std::timed_mutex 能给加锁等待设置时间上限,但它不会自动消除锁之间的环形依赖。真正有价值的是:获取第二把锁超时后能退出当前路径、释放已持有资源并执行恢复策略,从而避免线程无限挂住。
学习目标
- 理解
try_lock_for、try_lock_until对死锁风险的实际作用边界 - 用超时、回滚和统一锁顺序组成可恢复的多锁获取流程
- 判断什么时候应优先使用
std::scoped_lock,而不是给所有锁都加超时
timed_mutex解决的是等待失控
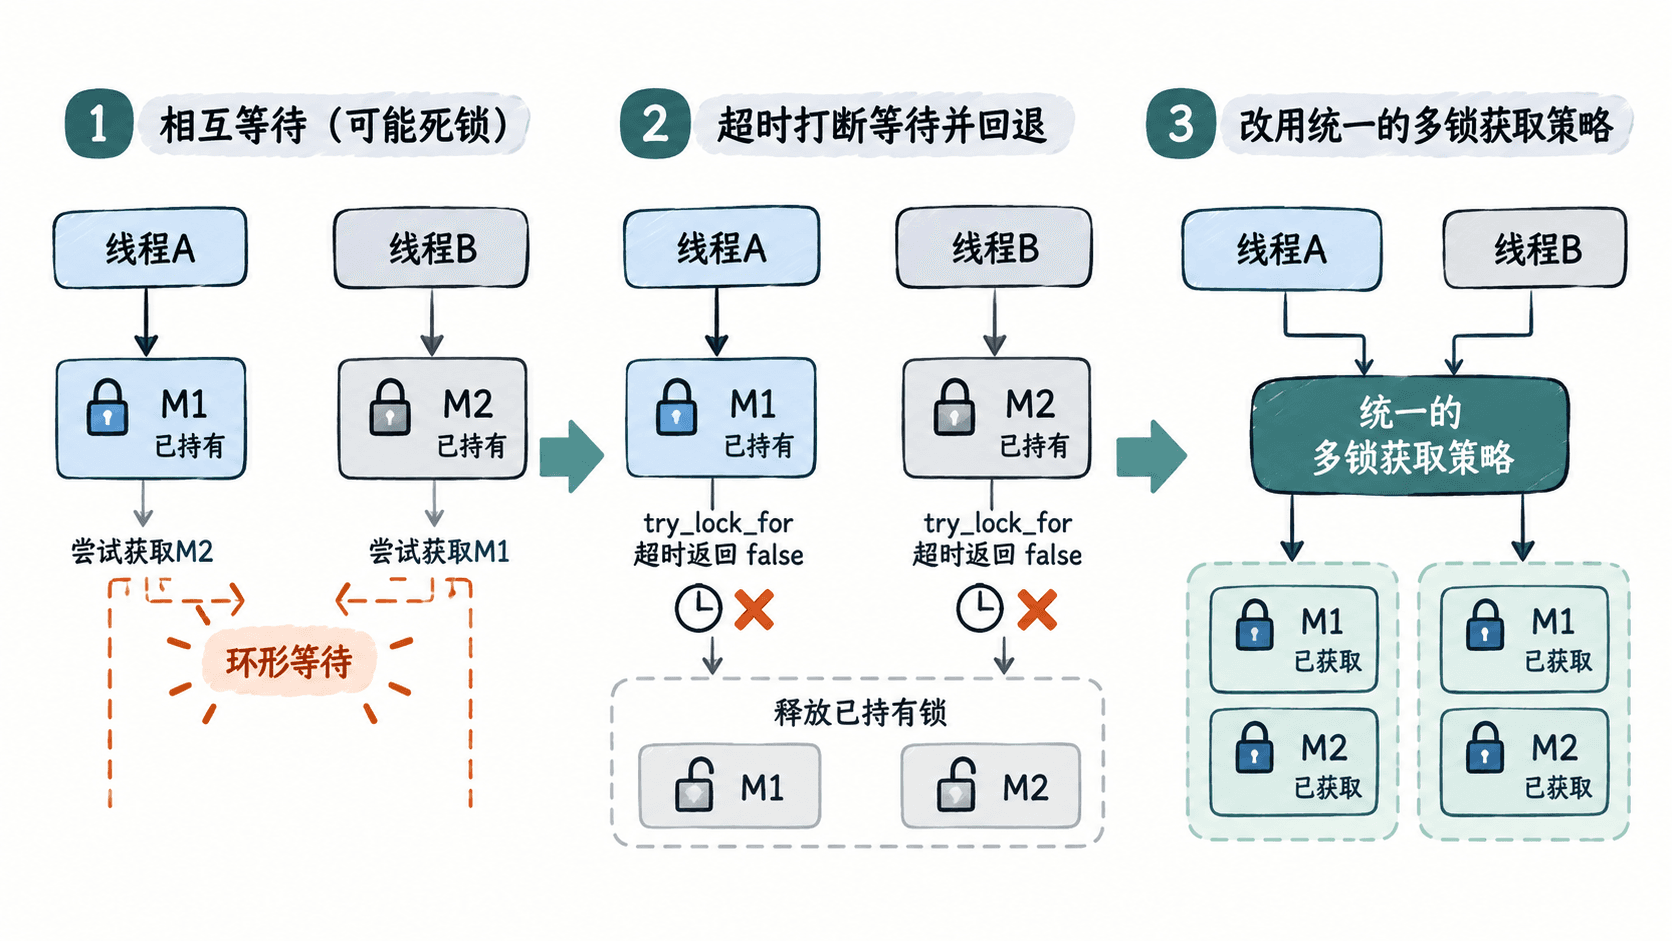
普通 std::mutex::lock() 会一直等待到拿到锁。如果线程 A 持有 M1 等 M2,而线程 B 持有 M2 等 M1,双方都不会主动退出,就形成经典死锁。
std::timed_mutex 增加了 try_lock_for 和 try_lock_until。等待超过期限后,调用会返回 false,程序因此有机会释放已经持有的锁、记录故障并重试。它打断的是“无限等待”,不是锁依赖本身。
一个可运行的恢复示例
下面故意让两个线程按相反顺序先各自持有一把锁,再尝试获取另一把。超时后线程会释放第一把锁,随后进入 std::scoped_lock 的安全获取路径。
#include <atomic>
#include <chrono>
#include <iostream>
#include <mutex>
#include <thread>

using namespace std::chrono_literals;

std::timed_mutex m1;
std::timed_mutex m2;
std::atomic<int> ready{0};
std::atomic<int> completed{0};

void worker(std::timed_mutex& first, std::timed_mutex& second) {
    first.lock();
    ready.fetch_add(1, std::memory_order_release);

    // 确保两个线程都先持有一把锁,制造相反顺序的竞争。
    while (ready.load(std::memory_order_acquire) < 2) {
        std::this_thread::yield();
    }

    if (second.try_lock_for(20ms)) {
        ++completed;
        second.unlock();
        first.unlock();
        return;
    }

    // 超时后先回滚,不能带着第一把锁继续等待。
    first.unlock();

    // 真正的修复路径由统一的多锁获取策略负责。
    std::scoped_lock lock(m1, m2);
    ++completed;
}

int main() {
    std::thread a(worker, std::ref(m1), std::ref(m2));
    std::thread b(worker, std::ref(m2), std::ref(m1));

    a.join();
    b.join();

    std::cout << "completed=" << completed.load() << '\n';
}
预期输出
completed=2这个例子里,超时只是让冲突路径能够退出;最终稳定完成任务依靠的是统一的多锁获取方式。不同机器上哪一个线程先超时或先进入恢复路径可能不同,但最终计数应为 2。
为什么它不能替代锁设计
如果代码在拿不到第二把锁时仍然保留第一把锁,或者系统里还有其他地方继续用无限期 lock() 按相反顺序获取同一组锁,死锁仍然可能发生。超时时长也很难“一次设对”:太短会造成频繁回滚,太长又会让故障恢复迟缓。
多把互斥量必须同时持有时,优先用 std::scoped_lock 或 std::lock,让标准库按死锁规避算法获取整组锁。若业务允许,则进一步缩短临界区、减少锁数量或固定全局锁顺序。
什么时候适合用
std::timed_mutex 更适合把“等待过久”变成可观察、可恢复的事件,例如后台维护线程、降级路径或需要超时告警的资源竞争。它尤其适合无法保证立即获得资源、但又不能无限阻塞的场景。
若目标只是避免同一进程内多锁死锁,首先修正锁顺序和锁组合策略;只有确实需要超时恢复语义时,再引入 timed mutex。