
C / C++ / 系统课时
并发程序上线前要验证什么
并发程序上线前要验证什么
并发程序上线前,最危险的不是某次运行失败,而是只在压力、退出或恢复阶段才暴露的竞态与资源问题。本节把验证拆成可执行的检查顺序,并给出一个最小并发自测,让你能据此建立上线门槛。
学习目标
- 能把上线前验证拆成功能正确性、竞态、压力、退出与恢复几个独立门禁。
- 能用可重复的并发自测检查结果不变量,并判断资源是否正确回收。
- 能为异常退出和故障恢复定义可验收的通过条件,而不是只看“程序没崩”。
先把验证变成逐级门禁
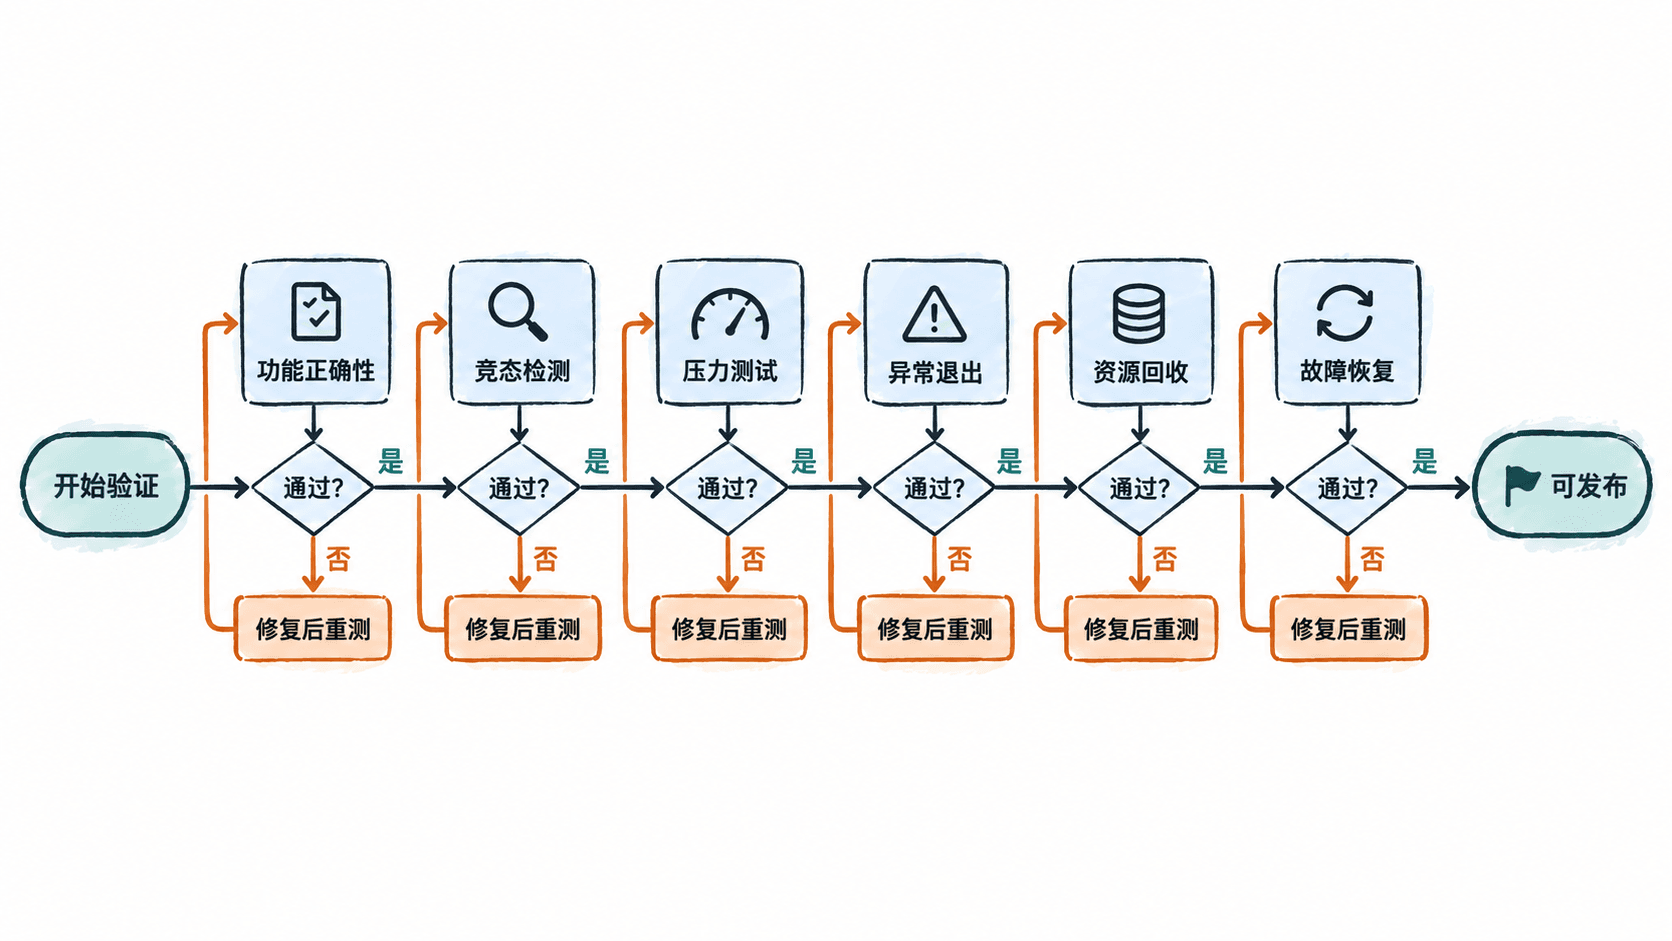
并发程序不适合只做一次“全量压测”。更可靠的顺序是先证明结果正确,再放大并发和运行时间,最后主动制造退出与故障。前一层不过,不应进入后一层,否则压力只会把已有问题放大,定位成本反而更高。
| 验证维度 | 典型做法 | 通过条件 |
|---|---|---|
| 功能正确性 | 多线程重复执行同一工作负载,检查计数、队列长度、状态不变量 | 结果与串行基线一致,无丢失、重复或越界 |
| 竞态与未定义行为 | 在测试构建中启用 ThreadSanitizer,必要时补充 AddressSanitizer、UBSan | 无数据竞争、越界访问、use-after-free 等报告 |
| 压力与长稳 | 提升并发数、任务量和持续时间,同时观察 CPU、内存、线程数、句柄数 | 吞吐和延迟在目标范围内,资源不持续增长 |
| 异常退出 | 注入异常、超时、取消和 SIGTERM |
退出不挂死,工作线程可结束,锁与句柄能释放 |
| 故障恢复 | 中断依赖或重启进程后恢复服务 | 状态可重建,重试符合幂等语义,不出现永久卡死 |
用不变量做最小并发自测
最小自测应检查“无论线程怎样交错,最终都必须成立”的不变量。下面的脚本创建 8 个线程领取 1000000 个任务,每个任务只能被计入一次;如果最终完成数不等于任务总数,程序会返回非零退出码。
set -euo pipefail
cat > preflight.cpp <<'CPP'
#include <atomic>
#include <iostream>
#include <thread>
#include <vector>

int main() {
    constexpr int kWorkers = 8;
    constexpr int kJobs = 1000000;
    std::atomic<int> next{0};
    std::atomic<int> completed{0};
    std::vector<std::thread> threads;
    threads.reserve(kWorkers);

    for (int i = 0; i < kWorkers; ++i) {
        threads.emplace_back([&] {
            for (;;) {
                int job = next.fetch_add(1, std::memory_order_relaxed);
                if (job >= kJobs) {
                    break;
                }
                completed.fetch_add(1, std::memory_order_relaxed);
            }
        });
    }

    // join 是资源回收门禁的一部分:主线程退出前必须收拢所有工作线程。
    for (auto& t : threads) {
        t.join();
    }

    const int done = completed.load();
    std::cout << "completed=" << done << " expected=" << kJobs << std::endl;
    std::cout << "status=" << (done == kJobs ? "PASS" : "FAIL") << std::endl;
    return done == kJobs ? 0 : 1;
}
CPP

g++ -std=c++17 -O2 -pthread preflight.cpp -o preflight
./preflight
预期输出
completed=1000000 expected=1000000
status=PASS
这只能证明一个很小的正确性不变量,不能替代竞态检测。CI 中应再准备启用 -fsanitize=thread 的测试构建;如果测试覆盖到共享内存读写路径,ThreadSanitizer 报告应被视为阻断上线的问题,而不是“偶现告警”。
压力测试要同时看结果和资源
只盯吞吐量会漏掉资源泄漏和退化。压力测试至少记录吞吐、错误率、延迟分位数、CPU、常驻内存、线程数以及文件描述符数量,并在停止负载后继续观察一段时间,确认临时资源能够回落。
并发度不要一步拉到最大。可以从 1、2、4、8 倍线程逐级提升,先找到性能拐点,再覆盖业务预计峰值和短时突发。通过标准应来自本系统的容量目标,例如“峰值并发下错误率不超过约定阈值、停止负载后资源回落”,不要套用通用数字。
异常退出与资源回收要主动制造
正常路径中的 join()、RAII 和析构只覆盖“顺利结束”。上线前还要主动触发工作线程抛异常、任务超时、取消、依赖断开和 SIGTERM,检查程序能否停止接收新任务、通知线程退出、等待已接收任务收尾并释放资源。
不要把 SIGKILL 当成进程内清理测试:它不会给程序执行析构或退出处理的机会。它适合验证外部监督和恢复能力,例如进程被强制终止后,服务管理器能否重新拉起,持久化状态是否可继续使用,以及未完成任务是否会按既定语义重试。
把故障恢复写成可验收条件
恢复测试的关键不是“重启成功”,而是重启后的状态仍然可信。对有队列、缓存、文件或数据库状态的并发程序,应明确哪些工作允许重试、哪些操作必须幂等、哪些中间状态需要回滚或重新加载。
上线门槛最好最终落成一张可执行清单:功能不变量通过;竞态和内存检查无报告;目标压力下性能达标;停止负载后资源回落;异常退出无挂死;进程重启后能够恢复服务且数据符合既定语义。只要其中一项无法稳定复现通过,就还不具备发布条件。