
C / C++ / 系统课时
停止线程为什么不能直接kill
停止线程为什么不能直接kill
线程可能正持有互斥锁、更新共享对象或占用文件句柄;强制终止会把执行点截断在任意位置,让清理逻辑和不变量失效。本节用 C++20 的协作式停止说明安全停止点、资源释放和等待线程结束的正确顺序。
学习目标
- 解释强制终止线程为什么会造成锁泄漏、数据半更新和资源未释放
- 使用
std::jthread与std::stop_token设计可观察的协作式停止 - 按“发出停止请求、退出工作循环、清理资源、等待结束”的顺序关闭线程
强制终止破坏的不是线程本身
所谓“直接 kill 线程”,问题不只是 API 是否存在,而是调用方无法知道目标线程此刻停在哪里。它可能刚加锁但还没解锁,也可能已经修改对象的第一个字段、尚未修改第二个字段,还可能处于第三方库内部。此时把执行流硬切断,后续代码无法依赖 RAII、finally 式清理或正常返回路径恢复状态。
POSIX 的 kill 以进程为目标;pthread_kill 是把信号发送给指定线程,并不等价于安全取消线程。某些平台提供强制终止线程的底层接口,但它们同样无法保证 C++ 对象析构、锁释放和库内部状态恢复,因此不能把“能终止”理解为“能安全停止”。
协作式停止把退出点放回线程自己手里
安全停止的核心是:外部只发布“应该停止”的请求,工作线程在自己能够保证状态一致的位置检查请求,然后正常离开循环。C++20 的 std::jthread 可以配合 std::stop_token 表达这种协议,并在 join 时等待清理真正完成。
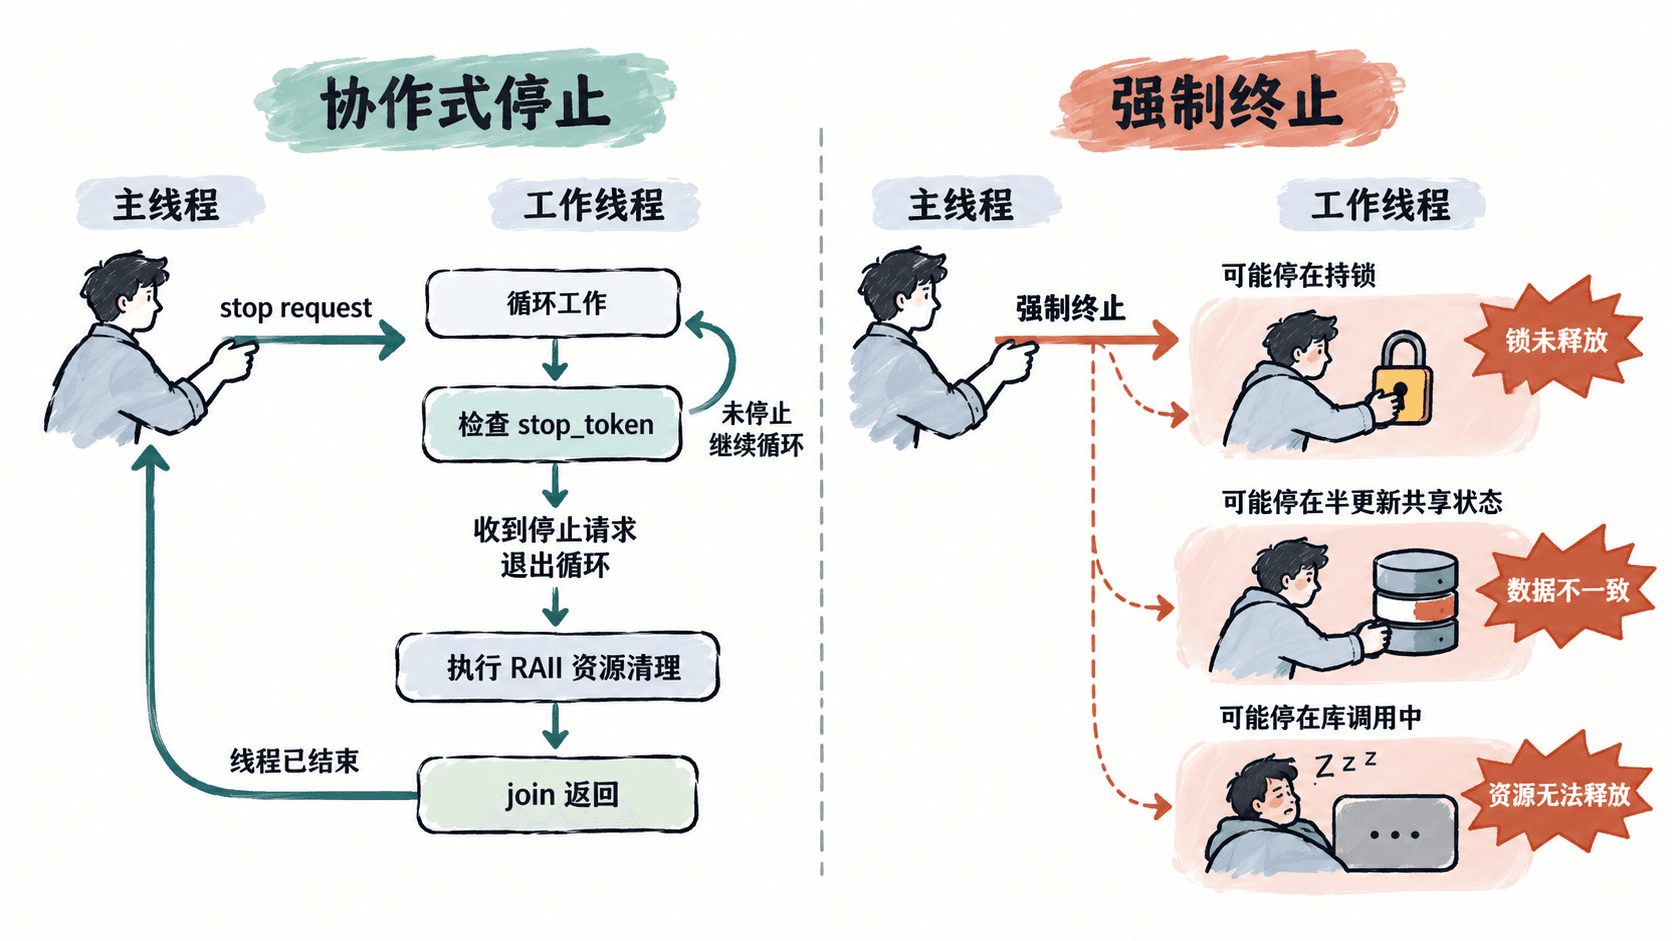
下面的程序让工作线程每完成一小段工作后检查停止令牌。局部 CleanupGuard 的析构函数代表线程拥有的文件、连接或其他资源;线程正常退出时,析构一定会执行。
#include <chrono>
#include <iostream>
#include <stop_token>
#include <thread>

class CleanupGuard {
public:
    ~CleanupGuard() {
        std::cout << "cleanup resource\n";
    }
};

void worker(std::stop_token stop) {
    CleanupGuard guard;
    int round = 0;

    while (!stop.stop_requested()) {
        std::cout << "work " << round++ << '\n';
        // 把停止检查放在一次状态一致的工作单元之间。
        std::this_thread::sleep_for(std::chrono::milliseconds(100));
    }
}

int main() {
    std::jthread t(worker);

    std::this_thread::sleep_for(std::chrono::milliseconds(250));
    t.request_stop();
    t.join();

    std::cout << "worker stopped\n";
}
预期输出
work <ROUND>
...
cleanup resource
worker stopped
<ROUND> 和 work 行数会随线程调度变化,但 cleanup resource 必须在线程结束前出现,worker stopped 必须在 join 返回后出现。这个顺序才说明停止请求没有绕过线程自己的清理路径。
停止点要放在可恢复的边界
停止检查不应随意塞进任意语句之间。合适的位置通常是一次请求、一批数据、一个队列任务或一次状态提交完成之后,因为此时共享状态已经重新满足约束。
如果线程可能长期阻塞在条件变量、队列、套接字或系统调用上,仅设置停止标志还不够。停止流程还要能唤醒阻塞者,例如通知条件变量、关闭工作队列,或采用支持取消/超时的等待方式;否则线程虽然“知道应该停”,却没有机会再次执行检查。
关闭顺序决定资源是否安全
一个典型的线程关闭流程是先停止接收新任务,再发布停止请求并解除可能的阻塞,随后由工作线程完成当前安全单元并返回,最后由管理线程 join。只有在所有使用者都退出后,才销毁队列、连接池或其他共享资源。
反过来,如果主线程先销毁共享对象,再去终止工作线程,工作线程可能继续访问已经失效的内存;如果主线程只发停止标志却不 join,程序后续阶段也无法确定清理是否完成。协作式停止的价值就在于把“请求结束”和“确认结束”明确分成两个阶段。