
P2P 与分布式存储 / 系统课时
握手成功却不下载时检查什么
握手成功却不下载时检查什么
BitTorrent 客户端完成 Peer 握手后,下载速度仍可能长期为零。握手只证明双方建立了协议会话,并不代表对方拥有所需分块、允许上传或已经收到有效请求。本课通过报文抓取与状态检查,建立从 Bitfield、Interested、Choke、Request 到 Piece 哈希校验的逐层诊断路径,最终定位停滞原因。
学习目标
- 区分握手成功、拥有可下载分块、获得上传许可和实际收到数据四种状态。
- 按 Bitfield、Interested、Choke、未完成请求和哈希校验的顺序定位故障。
- 使用抓包与客户端日志验证修复结果,避免把正常等待误判为网络故障。
握手成功为什么仍然没有数据
BitTorrent v1 的 Peer Wire Protocol 握手包含协议标识、保留位、20 字节 info_hash 和 20 字节 peer_id。握手完成后,双方仍需交换分块可用性信息,并分别维护兴趣状态和阻塞状态。
从下载方 A 观察上传方 B,可以把诊断分成五个检查点:
- 分块可用性:B 的 Bitfield 或 Have 是否表明其持有 A 缺少的 Piece。
- 兴趣状态:A 是否已向 B 发送 Interested。
- 上传许可:B 是否向 A 发送 Unchoke,使 B 对 A 的阻塞状态变为未阻塞。
- 请求执行:A 是否发送 Request,B 是否返回对应 Piece 数据。
- 完整性校验:收到的 Block 是否组装成完整 Piece,并通过种子元数据中的哈希校验。
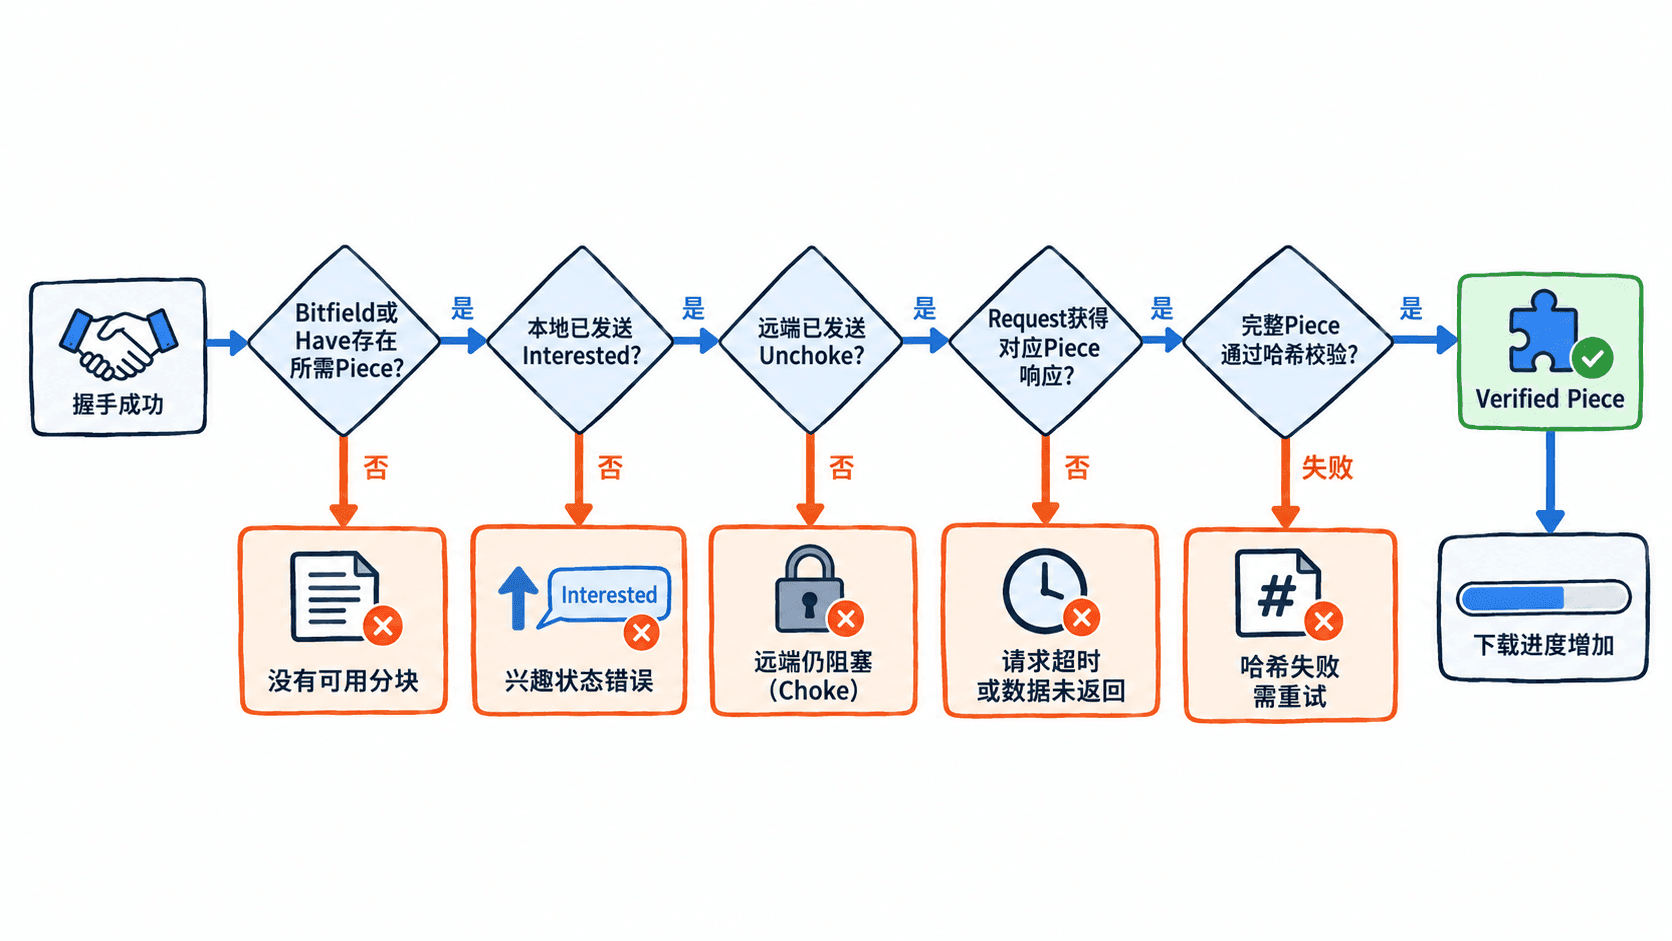
从 Bitfield 和兴趣状态排除无数据可下
先确认远端是否拥有本地缺少的 Piece。Bitfield 的每一位对应一个 Piece,最高有效位先表示较小的 Piece 索引;位值为 1 表示持有,0 表示未持有。最后一个字节中超出 Piece 总数的填充位应为 0。
例如资源共有 8 个 Piece,本地 A 已验证 P0、P1,远端 B 宣告持有 P0、P1、P4。A 真正需要且 B 拥有的只有 P4,因此应对 B 保持 Interested。若 B 仅持有 P0、P1,A 对 B 就没有可请求的分块。
下面的 Python 3 示例可以直接检查两个 Bitfield 的差集:
# Bitfield按高位到低位映射Piece索引
piece_count = 8
local_bits = bytes([0b11000000])
remote_bits = bytes([0b11001000])

def owned(bits, count):
    return {
        i for i in range(count)
        if bits[i // 8] & (0x80 >> (i % 8))
    }

local = owned(local_bits, piece_count)
remote = owned(remote_bits, piece_count)
needed = sorted(remote - local)
print('可请求Piece:', needed)
print('应保持Interested:', bool(needed))
预期输出:
可请求Piece: [4]
应保持Interested: True
这个例子假设本地 Bitfield 只标记已通过校验的完整 Piece,且两个 Bitfield 均已正确解析。实际诊断时,还要合并握手后的 Have 消息,因为远端可能在连接期间获得新 Piece。
如果 needed 为空,首先检查本地是否已经完成下载、远端是否只有重复分块,以及是否存在其他拥有稀缺 Piece 的节点。不能仅凭连接数多就判断可用资源充足。
如果 needed 非空却未发送 Interested,应检查客户端的兴趣状态更新逻辑,以及是否错误地把正在请求的 Piece 当作已经验证完成。
根据 Choke 和 Request 判断卡在哪里
确认远端拥有所需分块后,下一步检查上传许可。Peer 连接建立时,协议初始状态为双方互相 Choked、互相 Not Interested,后续通过控制消息改变状态。
| 观察结果 | 判断 | 下一步动作 |
|---|---|---|
| A 已 Interested,B 仍 Choked | B 暂未允许 A 请求数据 | 等待调度,检查 B 的上传槽位和互惠策略 |
| B 已 Unchoke,但 A 没有 Request | 本地调度可能停滞 | 检查待请求队列、并发窗口及 Piece 选择 |
| Request 已发出,长时间无 Piece | 请求可能超时或远端未响应 | 检查连接、请求索引和长度、超时重试 |
| Piece 报文持续到达,进度不增加 | 可能尚未完成整块或校验失败 | 检查 Block 覆盖和哈希结果 |
例如客户端 A 对 B 已发送 Interested,B 在 10 秒内始终保持 Choked。这时不应把原因归结为 SHA-1 校验失败,因为尚未进入有效的数据接收阶段。可检查 B 是否达到上传并发限制,或其调度器是否尚未选择 A。
当 B 已发送 Unchoke,而 A 仍无 Request 时,应检查本地 Piece 是否已被其他 Peer 分配、请求流水线是否错误地保持满额,以及是否有超时请求占据窗口。
对于一个大小为 16 KiB 的 Block,请求消息中的 index 表示 Piece 索引,begin 表示 Piece 内字节偏移,length 表示请求长度。常见请求大小为 16 KiB,但最后一个 Block 可以更短,必须满足 Piece 实际长度边界。
用抓包确认请求与响应是否匹配
使用 Wireshark 抓取自己控制的测试节点流量,先按测试客户端实际监听端口过滤,例如使用 TCP 端口 51413 的实验环境:
# Linux:将eth0替换为实际抓包网卡
sudo tcpdump -i eth0 -nn -s 0 -w bt-stall.pcap 'tcp port 51413'
这是可执行的抓包命令,需要已安装 tcpdump、相应权限和存在的网卡。它将匹配的 TCP 报文写入 bt-stall.pcap,通常不会持续打印每个捕获包的详细内容。按 Ctrl+C 结束后,终端会显示抓包统计;具体数量取决于实际流量。
用 Wireshark 打开文件,选择实际 TCP 会话,检查 BitTorrent 报文。对于未加密且能够被识别的 Peer Wire Protocol 流量,重点关注以下消息 ID:
| 消息 | ID | 诊断意义 |
|---|---|---|
| Choke | 0 | 远端阻塞本地 |
| Unchoke | 1 | 远端允许本地请求 |
| Interested | 2 | 本地希望下载远端分块 |
| Have | 4 | 宣告新拥有的 Piece |
| Bitfield | 5 | 宣告已拥有的 Piece 集合 |
| Request | 6 | 请求指定 Piece 内的数据块 |
| Piece | 7 | 返回数据块 |
| Cancel | 8 | 取消先前请求 |
对于 Request 和 Piece,必须同时比较 index 与 begin;Request 的 length 应与收到的数据块长度对应。不能只看见某个 Piece 消息就认定它满足了当前请求。
如果客户端使用协议加密、uTP 或非该端口的连接,上述 TCP 抓包可能看不到完整交换过程。应改用实际传输协议对应的抓包条件,或启用客户端自身的协议调试日志。Wireshark 对加密负载也无法直接还原明文消息。
一个可复现的超时案例是:A 在 0 秒向 B 请求 P4 的偏移 0、长度 16384 字节;直到 15 秒仍未收到对应 Piece。此时先检查连接是否存活、B 是否重新 Choke、请求是否被 Cancel,以及客户端是否触发重试。15 秒只是本实验的观察窗口,并非 BitTorrent 统一规定的超时值。
收到数据却不增长时检查哈希
如果 Piece 报文已经到达,但已验证下载进度没有增加,应检查数据块是否覆盖了整个 Piece,以及组装结果是否与种子元数据匹配。
BitTorrent v1 使用 SHA-1 对完整 Piece 校验,而不是分别验证每个网络 Block。pieces 字段按 Piece 顺序保存连续的 20 字节 SHA-1 摘要。
下面用固定测试数据演示完整 Piece 的校验和失败判定:
import hashlib

# 模拟一个完整Piece及种子元数据中的可信摘要
original_piece = b'ABCD' * 4096
expected_hash = hashlib.sha1(original_piece).digest()

received_piece = bytearray(original_piece)
received_piece[0] ^= 1  # 模拟传输或存储数据损坏

actual_hash = hashlib.sha1(received_piece).digest()
print('Piece校验通过:', actual_hash == expected_hash)
print('需要重新下载:', actual_hash != expected_hash)
预期输出:
Piece校验通过: False
需要重新下载: True
真实客户端应从已校验的种子元数据中读取预期摘要。校验失败时,不得将该 Piece 标记为已完成,应丢弃或隔离未通过校验的数据,并重新调度缺失或损坏的内容。
如果多个 Peer 都贡献了同一个 Piece 的 Block,单次哈希失败通常无法直接证明是哪一个 Peer 提供了错误数据。可记录 Block 来源、失败次数和重新下载结果,再判断是否需要降低特定节点的调度优先级。
建立可复现的停滞诊断记录
在双节点或多节点测试环境中,建议每隔 5 秒记录一次连接状态,连续观察至少 30 秒,并保留关键状态变化时间。以下是一份示例记录,数值仅用于说明诊断方式:
| 时间 | 可用Piece | Interested | 远端Choked | 未完成Request | 已验证Piece |
|---|---|---|---|---|---|
| 0s | 1 | 是 | 是 | 0 | 2 |
| 10s | 1 | 是 | 否 | 0 | 2 |
| 15s | 1 | 是 | 否 | 4 | 2 |
| 20s | 1 | 是 | 否 | 4 | 2 |
| 30s | 1 | 是 | 否 | 0 | 2 |
这组记录说明 10 秒时远端已解除阻塞,15 秒时本地已经发出请求,但 30 秒仍没有新增已验证 Piece。下一步应查看 15 至 30 秒之间是否收到匹配的 Piece、是否出现超时重试,以及是否有哈希失败日志,而不是重新排查握手。
一次修复的验收应同时满足:
- 远端宣告的可用 Piece 与本地缺失集合存在交集。
- 本地发送 Interested,并在远端 Unchoke 后发出合法 Request。
- 收到与请求索引、偏移及长度匹配的数据块。
- 完整 Piece 通过哈希校验,已验证 Piece 数量或已验证字节数增加。
若前两项通过但第三项失败,优先调查请求调度和传输响应;若前三项通过而第四项失败,优先调查 Block 组装、磁盘读写及完整性校验。只有沿着这些状态证据逐层收敛,才能把握手成功但下载为零的问题定位到可修复的具体环节。