
P2P 与分布式存储 / 系统课时
通过 PEX 扩展 Peer 列表
通过 PEX 扩展 Peer 列表
当 BitTorrent 客户端已经连接少量 Peer,却无法继续从 Tracker 或 DHT 获得足够节点时,可以通过 Peer Exchange(PEX)向现有邻居获取更多候选地址。本课将拆解 PEX 的协商、消息格式与节点筛选过程,并实现一个可运行的 PEX 消息解析示例。
学习目标
- 解释 PEX 为什么依赖已建立的 Peer 连接,以及它与 Tracker、DHT 的分工。
- 识别 BEP 10 扩展握手和 BEP 11 的
ut_pex消息,正确解析紧凑节点地址。 - 实现候选 Peer 的去重、地址校验与连接预算控制。
PEX 如何从现有连接发现新节点
PEX 是 Peer Exchange 的缩写,允许同一个 Torrent 的已连接节点互相通告自己已知的 Peer。它不是独立的引导发现机制:客户端必须先通过 Tracker、DHT、已有连接或其他可信来源找到至少一个可通信的 Peer,完成连接后才能交换 PEX 消息。
假设客户端 A 已连接 B,B 还连接 C、D。B 可以向 A 通告 C、D 的网络地址。A 将它们加入候选池,经过筛选后再主动建立连接。收到 PEX 地址不代表已经连接该 Peer,更不代表对方拥有所需 Piece。
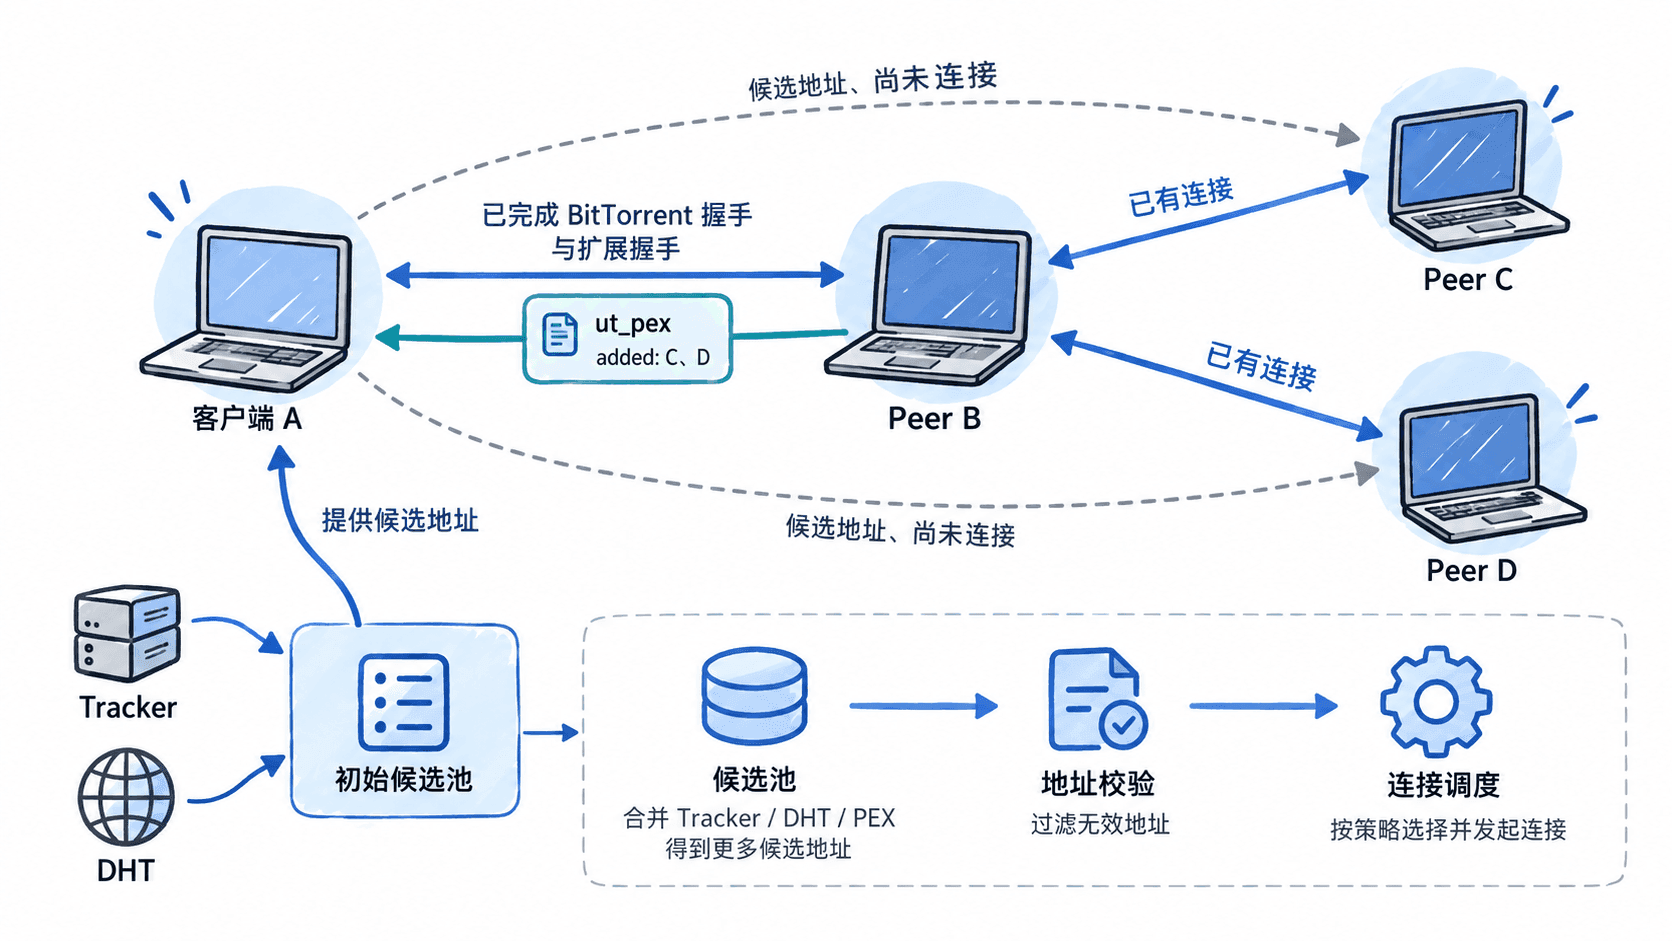
三种发现机制承担不同职责:
| 机制 | 发现来源 | 是否需要已有Peer连接 | 主要限制 |
|---|---|---|---|
| Tracker | Tracker维护的节点集合 | 否 | 依赖Tracker可访问 |
| DHT | 分布式路由与节点查询 | 否,但需要DHT引导节点 | 依赖DHT网络可达 |
| PEX | 当前已连接Peer的通告 | 是 | 传播范围受现有连接拓扑影响 |
对于私有种子,必须遵守其私有标志和Tracker策略,不应通过PEX或DHT绕过受控节点发现。
扩展握手与 ut_pex 消息
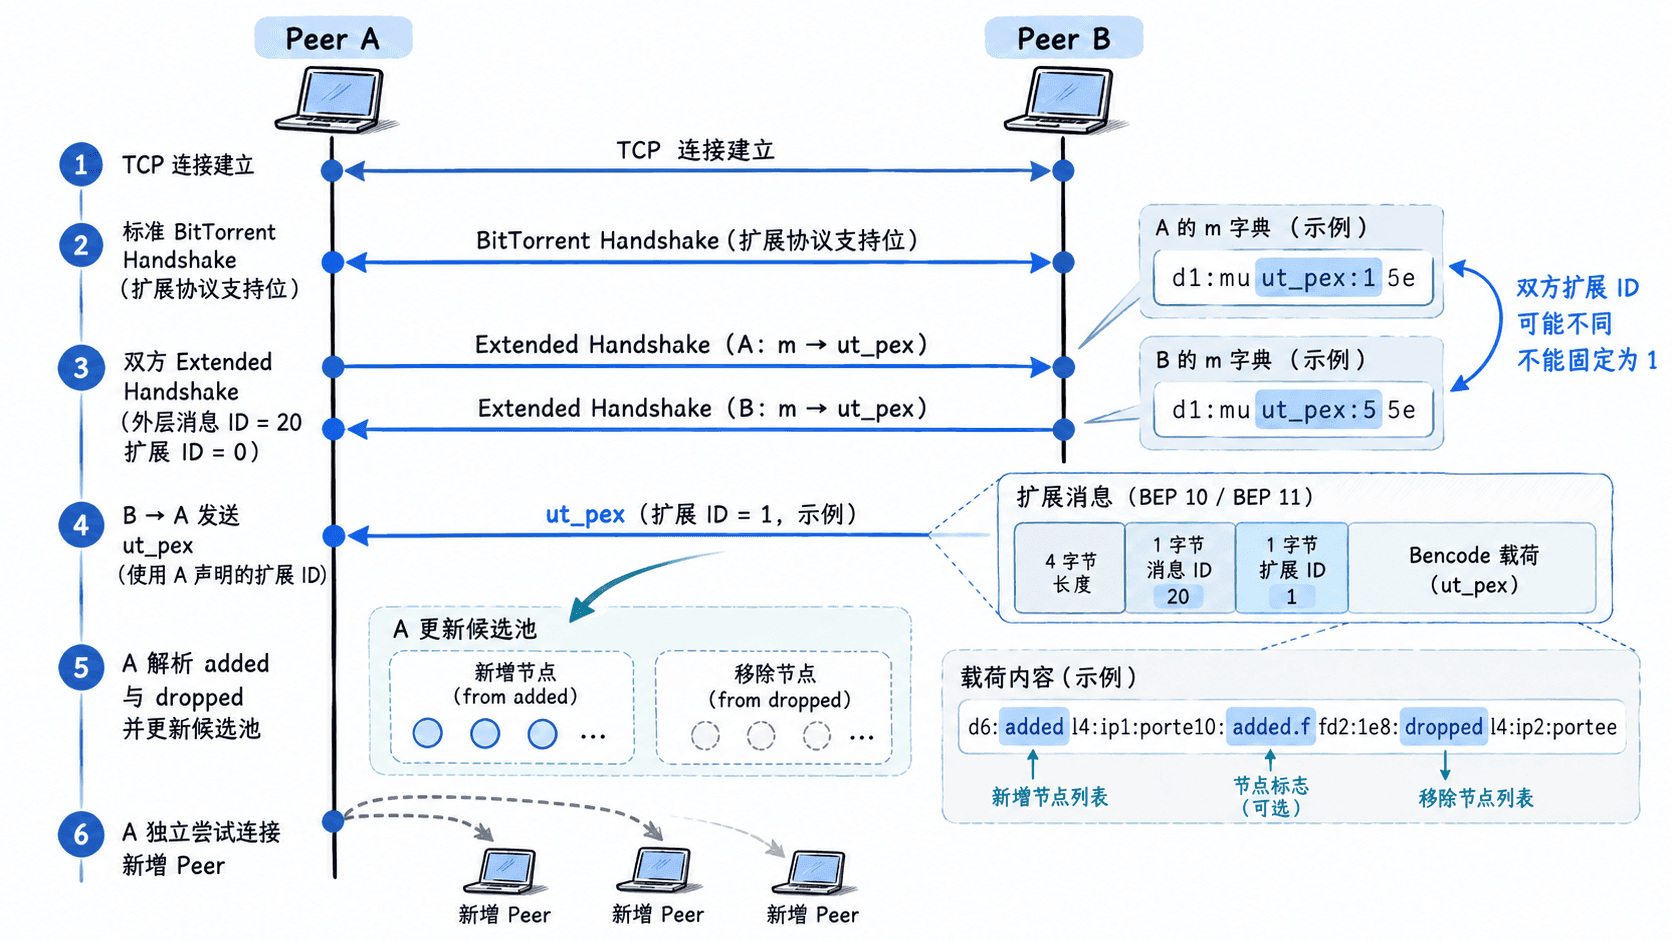
常见的PEX实现遵循BEP 10扩展消息协议和BEP 11的ut_pex扩展。建立TCP Peer连接并完成标准BitTorrent握手后,双方需要确认支持扩展协议,然后交换扩展握手。
扩展握手是一个Bencode字典,其中m字典声明支持的扩展名称和消息ID。例如:
# 使用标准库演示一个扩展握手的Bencode字节结构
handshake = b'd1:md6:ut_pexi1eee'
assert handshake.startswith(b'd1:md')
assert b'6:ut_pexi1e' in handshake
print(handshake.decode('ascii'))
预期输出:
d1:md6:ut_pexi1eee这里的ut_pex: 1表示发送该扩展握手的一方将扩展消息ID 1分配给ut_pex。扩展消息ID由声明它的接收方决定,不能假设双方都使用1;发送PEX时应使用对方扩展握手中声明的ID。ID为0表示该扩展被禁用。
对于TCP上的标准扩展消息,外层采用BitTorrent消息帧:4字节大端长度、1字节消息ID 20、1字节扩展消息ID,随后是Bencode载荷。扩展握手自身使用扩展消息ID 0。
BEP 11的PEX载荷常见字段如下:
| 字段 | 含义 | 编码 |
|---|---|---|
added |
新增IPv4 Peer | 每个地址6字节 |
added.f |
新增IPv4 Peer的标志 | 每个Peer 1字节 |
dropped |
移除的IPv4 Peer | 每个地址6字节 |
added6 |
新增IPv6 Peer | 每个地址18字节 |
added6.f |
新增IPv6 Peer的标志 | 每个Peer 1字节 |
dropped6 |
移除的IPv6 Peer | 每个地址18字节 |
IPv4紧凑地址由4字节IP和2字节大端端口组成;IPv6则由16字节地址和2字节端口组成。added.f中的标志位可表达加密偏好或做种状态等信息,解析时应按协议定义处理,不能把它当作节点可达性保证。
解析 PEX 中的紧凑节点地址
下面使用Python 3标准库构造一个符合BEP 11字段结构的PEX载荷,完成Bencode解码和IPv4候选地址解析。示例只解析消息载荷,不负责TCP握手或发送网络数据。
import ipaddress
import struct


def bdecode(data, pos=0):
    # 返回解码值和下一字节位置,避免混淆字节串与文本
    if data[pos:pos + 1] == b'i':
        end = data.index(b'e', pos)
        return int(data[pos + 1:end]), end + 1
    if data[pos:pos + 1] == b'd':
        result = {}
        pos += 1
        while data[pos:pos + 1] != b'e':
            key, pos = bdecode(data, pos)
            value, pos = bdecode(data, pos)
            result[key] = value
        return result, pos + 1
    colon = data.index(b':', pos)
    size = int(data[pos:colon])
    start = colon + 1
    return data[start:start + size], start + size


def parse_ipv4_peers(raw):
    if len(raw) % 6 != 0:
        raise ValueError('invalid compact IPv4 peer list')
    peers = []
    for offset in range(0, len(raw), 6):
        chunk = raw[offset:offset + 6]
        ip = str(ipaddress.IPv4Address(chunk[:4]))
        port = struct.unpack('!H', chunk[4:])[0]
        if port != 0:
            peers.append((ip, port))
    return peers


# 两个IPv4节点:192.0.2.10:6881和192.0.2.11:6882
compact = bytes([192, 0, 2, 10, 0x1A, 0xE1,
                 192, 0, 2, 11, 0x1A, 0xE2])
payload = b'd5:added12:' + compact + b'7:dropped0:e'
message, end = bdecode(payload)
assert end == len(payload)

for ip, port in parse_ipv4_peers(message[b'added']):
    print(f'{ip}:{port}')
预期输出:
192.0.2.10:6881
192.0.2.11:6882192.0.2.0/24是文档示例地址段,不代表真实可连接的公网Peer。代码中0x1AE1对应十进制端口6881,说明端口必须按网络字节序解码,而不能按本机小端序解释。
示例解码器仅覆盖当前构造载荷所需的整数、字节串和字典类型。生产环境还应支持Bencode列表、输入边界检查、最大消息长度限制、字典键校验,以及IPv6紧凑地址解析;不能将这个最小解码器直接用于不可信网络输入。
更新候选池并控制连接数量
PEX消息中的added是新增候选通告,dropped表示发送方不再通告相应Peer。它们不是要求接收方立即连接或断开的命令。实际客户端应维护独立的候选池和已连接集合。
以客户端A为例,当前已连接B、E,候选池包含C;B新通告C、D、F,同时移除E。合理的处理顺序是:
- 解码
added和dropped,拒绝长度不合法的紧凑地址。 - 校验IP与端口,按部署策略过滤本机地址、无效地址和不允许的网段。
- 对新增候选按IP与端口去重,跳过已连接节点;C已存在,不重复加入。
- 将D、F加入候选池,记录来源为B和首次发现时间。
- 对
dropped只更新来自B的发现记录,不因为B移除了E就断开A与E的现有连接。 - 由连接调度器按照空闲连接槽位、重试退避和候选优先级决定是否尝试D、F。
例如客户端允许最多40条Peer连接,当前已有38条,则本轮最多再发起2条最终可占用连接槽位的建连尝试。若存在并发连接请求,还必须把正在连接的请求计入预算,避免短时间突破上限。
BEP 11建议PEX更新频率不要超过每分钟一次,单条消息通告的新增和移除节点数量也应受限。实现时可以采用60秒左右的发送间隔,并限制单次候选增量,例如最多50个新增和50个移除地址;这些是工程上的保守预算,不能误认为所有客户端统一采用的固定值。
验证 PEX 是否真正扩大了发现范围
验证时准备三个受控客户端A、B、C,使用同一个非私有测试Torrent。让A先连接B,再使B获知C,观察A是否通过B的PEX消息获得C的地址。
需要区分三个指标:
| 观测指标 | 示例变化 | 判定意义 |
|---|---|---|
| 已连接Peer数 | 1到1 | 收到PEX不一定立即建连 |
| PEX新增候选数 | 0到1 | A从B获得C的地址 |
| 成功建立的新连接 | 0到1 | A通过独立握手成功连接C |
可以使用Wireshark观察TCP上的BitTorrent扩展消息。若通信未加密,先确认标准握手中的扩展支持位,再定位消息ID 20、扩展握手及其声明的ut_pex ID。启用传输加密时,抓包不一定能直接读取PEX载荷,应改用客户端调试日志或协议层埋点。
如果A始终没有收到PEX,依次检查双方是否支持BEP 10、是否在扩展握手中声明ut_pex、是否误用了本端扩展ID、是否触发发送间隔,以及B是否确实拥有可通告的新节点。若已经收到地址却无法连接,应转向NAT、防火墙、Peer离线或连接预算排查,而不是重复请求PEX。
PEX适合作为Tracker和DHT之后的补充发现渠道:它能够利用现有连接传播候选Peer,但不能代替初始引导、地址有效性检查和真正的连接握手。