
P2P 与分布式存储 / 系统课时
使用 KRPC 查找与宣告节点
使用 KRPC 查找与宣告节点
BitTorrent DHT 使用 UDP 上的 KRPC 消息发现节点和资源持有者。本课通过实际报文结构和一个可运行的 Python 示例,串起 ping、find_node、get_peers、announce_peer 四类查询,理解节点查找、Peer 发现、Token 校验与资源宣告的完整过程。
学习目标
- 识别 KRPC 的 Bencode 报文结构及查询、响应和错误消息。
- 区分四种 DHT 查询的用途,理解 XOR 距离、紧凑节点编码和迭代查找。
- 使用 Python 构造并解析 KRPC 报文,验证资源宣告所需的 Token 机制。
识别 KRPC 报文结构
KRPC 是 BitTorrent Mainline DHT 使用的轻量 RPC 协议,通常通过 UDP 传输。报文采用 Bencode 编码,字典键为字节字符串,整数以 Bencode 整数表示。
每条消息包含以下公共字段:
| 字段 | 含义 | 示例 |
|---|---|---|
t |
事务 ID,匹配请求与响应 | b'aa' |
y |
消息类型 | q、r、e |
q |
查询方法,仅查询消息使用 | get_peers |
a |
查询参数字典 | id、info_hash |
r |
响应结果字典 | id、nodes |
e |
错误码与描述组成的列表 | [203, 'Protocol Error'] |
其中 y=q 表示查询,y=r 表示成功响应,y=e 表示错误。事务 ID 是不透明字节串,响应必须原样返回请求的 t,客户端还应结合远端地址和未完成请求记录进行匹配。
以 ping 为例,查询的逻辑结构如下:
{
  "t": "aa",
  "y": "q",
  "q": "ping",
  "a": {
    "id": "20字节节点ID"
  }
}
这是便于阅读的结构展示,并非实际 UDP 载荷。线上报文必须使用 Bencode,id 必须是原始 20 字节二进制值,而不是上述中文字符串。成功响应包含 r.id,不能仅凭收到 UDP 数据就认定对方正确支持 KRPC。
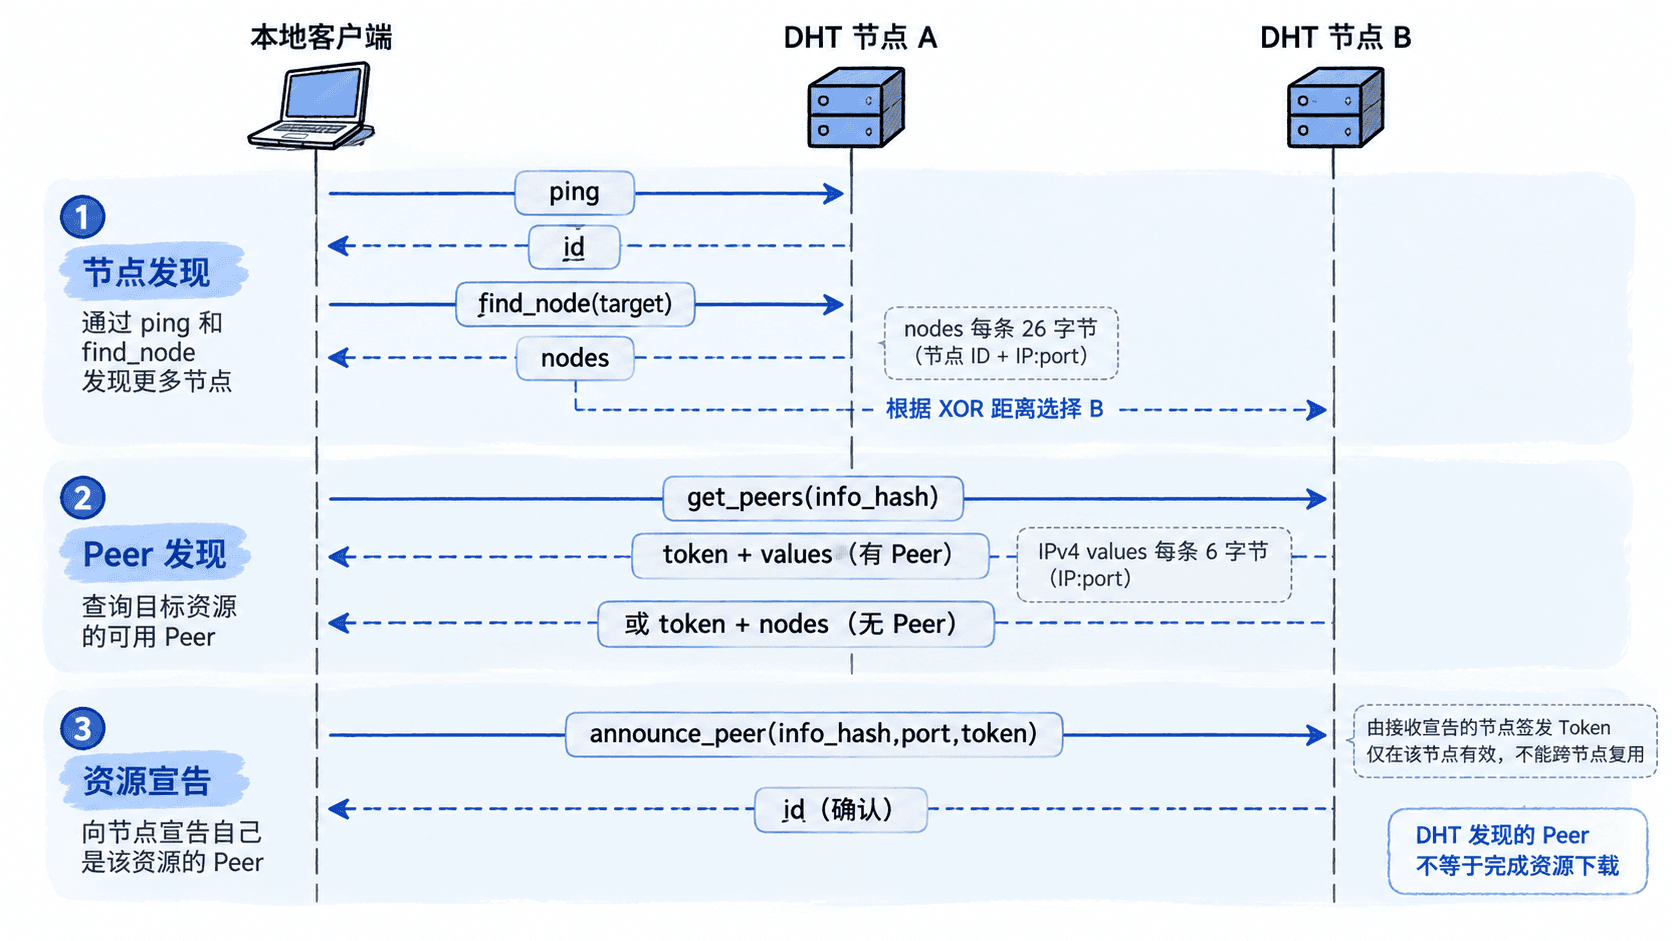
四种查询如何组成发现链路
Mainline DHT 的节点 ID 与 v1 资源的 Info Hash 均为 160 位。节点查找使用 XOR 距离,距离越小,节点越接近目标标识。
四种查询各有明确职责:
| 查询 | 关键请求参数 | 成功响应中的关键字段 | 用途 |
|---|---|---|---|
ping |
id |
id |
检查节点是否响应 |
find_node |
id、target |
id、nodes |
查找更接近目标的 DHT 节点 |
get_peers |
id、info_hash |
id、token,以及 values 或 nodes |
发现资源 Peer 并取得宣告令牌 |
announce_peer |
id、info_hash、port、token |
id |
请求远端记录当前节点的资源服务地址 |
在 IPv4 Mainline DHT 中,nodes 使用紧凑节点格式:每条记录由 20 字节节点 ID、4 字节 IPv4 地址和 2 字节网络字节序端口组成,总计 26 字节。values 列表中的每个 IPv4 Peer 地址通常为 6 字节,即 4 字节 IP 加 2 字节端口。
典型查找过程如下:
- 客户端从已有路由表或引导节点获取初始 DHT 节点地址。
- 对候选节点执行
find_node或直接针对资源执行get_peers,取得更接近目标的节点。 - 根据节点 ID 与目标 Info Hash 的 XOR 距离更新候选集合,继续查询尚未访问的较近节点。
- 收到
get_peers的values后,将其中的 IP 和端口作为候选 Peer,尝试建立实际 BitTorrent 连接。 - 需要对外宣告时,使用此前从目标 DHT 节点取得的 Token,向该节点发送
announce_peer。
使用 Python 构造和解析 KRPC
下面实现一个最小 Bencode 编解码器,并在本地构造 ping 请求与响应,再解析 get_peers 返回的紧凑 Peer 地址。示例只使用 Python 3.10 及以上版本的标准库,不依赖公网 DHT,因此结果可复现。
将以下代码保存为 krpc_demo.py:
import ipaddress
import struct


def encode(value):
    if isinstance(value, int):
        return b'i' + str(value).encode() + b'e'
    if isinstance(value, bytes):
        return str(len(value)).encode() + b':' + value
    if isinstance(value, list):
        return b'l' + b''.join(map(encode, value)) + b'e'
    if isinstance(value, dict):
        items = sorted(value.items())
        return b'd' + b''.join(
            encode(k) + encode(v) for k, v in items
        ) + b'e'
    raise TypeError(type(value))


def decode(data):
    def parse(pos):
        if data[pos:pos + 1] == b'i':
            end = data.index(b'e', pos)
            return int(data[pos + 1:end]), end + 1
        if data[pos:pos + 1] in (b'l', b'd'):
            is_dict = data[pos:pos + 1] == b'd'
            values = []
            pos += 1
            while data[pos:pos + 1] != b'e':
                item, pos = parse(pos)
                values.append(item)
            if is_dict:
                return dict(zip(values[::2], values[1::2])), pos + 1
            return values, pos + 1
        colon = data.index(b':', pos)
        size = int(data[pos:colon])
        start = colon + 1
        return data[start:start + size], start + size

    result, end = parse(0)
    if end != len(data):
        raise ValueError('trailing bytes')
    return result


def main():
    node_id = bytes.fromhex('11' * 20)
    request = {
        b't': b'aa', b'y': b'q', b'q': b'ping',
        b'a': {b'id': node_id}
    }
    packet = encode(request)
    parsed = decode(packet)
    print('查询:', parsed[b'q'].decode())
    print('节点ID字节数:', len(parsed[b'a'][b'id']))

    # 模拟远端响应,验证事务ID原样匹配
    reply = {b't': b'aa', b'y': b'r',
             b'r': {b'id': bytes.fromhex('22' * 20)}}
    response = decode(encode(reply))
    print('事务匹配:', response[b't'] == parsed[b't'])

    # IPv4 Peer使用4字节地址加2字节大端端口
    peer = ipaddress.IPv4Address('192.0.2.10').packed
    peer += struct.pack('!H', 6881)
    peers_reply = {
        b't': b'bb', b'y': b'r',
        b'r': {b'id': node_id, b'token': b'tok',
               b'values': [peer]}
    }
    values = decode(encode(peers_reply))[b'r'][b'values']
    for item in values:
        address = ipaddress.IPv4Address(item[:4])
        port = struct.unpack('!H', item[4:])[0]
        print('Peer:', f'{address}:{port}')


if __name__ == '__main__':
    main()
执行命令:
python krpc_demo.py预期输出:
查询: ping
节点ID字节数: 20
事务匹配: True
Peer: 192.0.2.10:6881
192.0.2.10 属于文档示例地址,并非真实可连接的下载节点。b'tok' 也只是模拟响应中的占位 Token,不能用于公网宣告。
这个解码器仅适合受控教学数据。生产实现必须增加报文长度上限、递归深度限制、整数与字符串长度检查、字典键类型检查,以及截断数据和异常 Bencode 的处理,避免恶意 UDP 载荷造成异常或资源耗尽。
Token 如何保护 announce_peer
announce_peer 会让接收节点记录某个 Info Hash 对应的 Peer 地址。如果不做验证,攻击者就能伪造大量宣告,使 DHT 返回错误地址。
BEP 5 使用 Token 限制宣告:节点在处理 get_peers 时向请求方发放 Token;之后收到 announce_peer 时,检查 Token 是否对请求来源 IP 有效。Token 的具体生成算法由节点实现决定,常见实现使用周期性变化的秘密值与来源 IP 生成摘要,并短暂接受上一周期的 Token。
宣告过程必须遵守以下规则:
- 向目标 DHT 节点发送
get_peers,保存响应中的token。 - 从同一来源 IP 向签发 Token 的节点发送
announce_peer,附带id、info_hash、port、token。 - 如果
implied_port=1,接收方使用 UDP 数据包的来源端口作为宣告端口;否则使用请求中的port。 - 检查响应类型及事务 ID,成功响应只说明远端接受了查询,不保证其他节点已经发现该 Peer。
例如,客户端通过 UDP 来源端口 49000 发送宣告,消息中设置 port=6881。当 implied_port=0 时,宣告端口为 6881;当 implied_port=1 时,宣告端口为 49000。两种设置不能混淆。
处理超时与查找终止条件
KRPC 运行在 UDP 上,不保证请求一定送达,也不保证响应顺序。实际客户端应为每个未完成查询记录事务 ID、目标地址、发送时间和请求方法。
可以先用以下教学参数实现一个迭代查询调度器:
| 参数 | 示例取值 | 作用 |
|---|---|---|
alpha |
3 | 同时查询最多3个候选节点 |
k |
8 | 保留8个较近候选节点 |
| 查询超时 | 2秒 | 超时后释放并发槽位 |
| 最大重试 | 1次 | 防止持续等待失联节点 |
| 单轮查询预算 | 64次 | 限制实验中的请求总量 |
这些是实验调度参数,不是 KRPC 协议规定的统一超时或重试值。Mainline DHT 常用 Kademlia 的 k=8、alpha=3,但实际客户端可根据网络状况调整。
每收到一条有效响应,就解析新节点、去重并计算其与目标的 XOR 距离。优先查询尚未访问且距离更近的节点;当最近的候选集合均已查询、没有发现更近节点,且所有相关未完成请求已经结束时,便可停止本轮查找。
排查时可以按以下顺序检查:
- 无响应:确认目标 IP、UDP 端口、防火墙规则以及请求是否正确编码。
- 收到响应却无法匹配:检查
t、响应来源地址与未完成请求记录。 nodes无法解析:确认 IPv4 节点数据长度是 26 的整数倍,端口采用网络字节序。- 找到节点却没有 Peer:确认查询的
info_hash正确,并区分节点发现与资源 Peer 发现。 - 宣告被拒绝:确认 Token 来自同一个接收节点、来源 IP 未变化,并检查
implied_port与port。
对于 get_peers,收到 nodes 而没有 values 并不代表协议错误;它可能意味着当前节点不知道资源持有者,只能提供更接近目标的 DHT 节点。完整的发现链路应持续迭代查询,直到取得可用 Peer 地址或达到明确的终止条件。