
P2P 与分布式存储 / 系统课时
内容哈希为何不能证明来源可信
内容哈希为何不能证明来源可信
BitTorrent 可以通过内容哈希发现下载数据是否被篡改,却不能仅凭哈希判断文件由谁发布、是否经过授权或是否安全。本课通过恶意种子和资源冒名案例,区分完整性校验与身份认证,并建立从可信来源获取元数据、核对发布者签名和检查实际文件的验证流程。
学习目标
- 解释 Piece 哈希、Info Hash 与发布者身份认证之间的区别。
- 识别恶意种子、资源冒名和错误来源带来的风险。
- 使用独立发布的 SHA-256 摘要与数字签名验证下载文件。
内容哈希究竟证明了什么
BitTorrent v1 的种子元数据包含各 Piece 的 SHA-1 摘要,客户端下载后重新计算哈希,与种子记录比较。BitTorrent v2 使用基于 SHA-256 的 Merkle 树校验文件数据。校验通过,表示收到的数据符合当前接受的元数据所规定的内容。
Info Hash 则用于标识种子的 info 字典:v1 使用该字典的 SHA-1 摘要,v2 使用 SHA-256 摘要,混合种子可能同时具有两种标识。它用于资源标识与节点发现,并不包含可信发布者身份的证明。
例如,攻击者创建一个名为 Editor-Setup-5.2.exe 的恶意文件,重新生成种子和对应哈希。客户端下载该文件后,所有 Piece 都可能校验成功,因为恶意文件本来就是这份种子描述的内容。
| 检查对象 | 可以回答的问题 | 不能回答的问题 |
|---|---|---|
| Piece 哈希或 Merkle 校验 | 下载数据是否符合种子元数据 | 文件是否安全、发布者是否可信 |
| Info Hash | 当前元数据是否对应指定资源标识 | 资源名称是否真实、来源是否官方 |
| 可信渠道发布的 SHA-256 | 文件是否匹配该渠道公布的摘要 | 发布渠道本身是否可信 |
| 已验证身份的数字签名 | 文件是否由对应私钥签署且签署后未改变 | 签署者的软件是否没有漏洞或恶意行为 |
恶意种子如何绕过完整性检查
考虑两个下载入口:官方项目页面公布的种子 A,以及第三方论坛中声称提供相同版本的种子 B。B 的显示名称、文件大小和目录结构都可以模仿 A,但实际可执行文件可能被植入恶意代码。
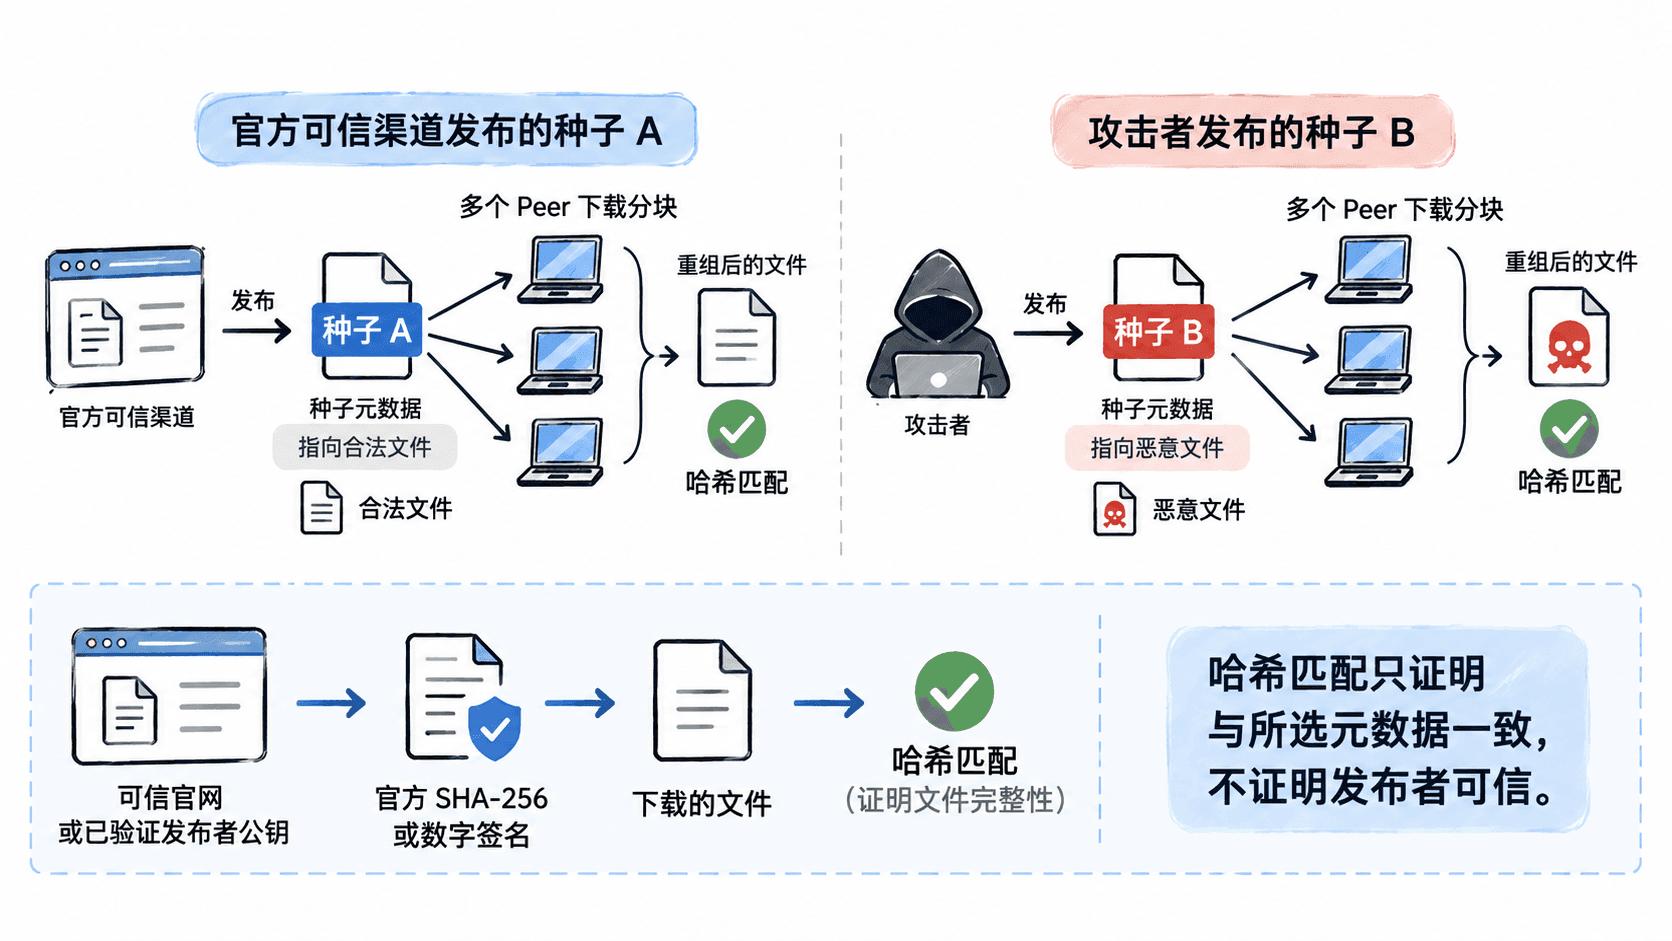
风险主要出现在三个环节:
- 获取入口:搜索结果、论坛帖子或短链接冒充官方发布地址,诱导用户接受错误的种子或 Magnet 链接。
- 元数据确认:攻击者自行生成合法格式的种子及 Info Hash,使恶意内容能够通过协议完整性校验。
- 文件使用:下载完成后,用户直接执行安装程序、脚本或带宏文档,触发恶意行为。
即使两个文件具有相同的显示名称,也不能据此认为它们相同。若已经从经过认证的官方渠道取得预期 Info Hash,则可以用它检查后来获得的种子是否对应预期元数据;但如果预期哈希本身来自攻击者,比较成功仍没有身份保证。
用独立摘要核对下载文件
实际下载软件时,优先从项目官方网站或经过验证的发布渠道取得文件摘要,而不是从提供种子的同一个陌生页面复制摘要。否则攻击者可以同时替换文件和公布的哈希,让两者保持一致。
下面使用 Python 3 标准库计算文件 SHA-256,适用于 Windows、macOS 和 Linux。将文件保存为 verify_file.py,把 download.bin 换成实际下载文件名。
import hashlib
from pathlib import Path

file_path = Path('download.bin')
sha256 = hashlib.sha256()

# 分块读取,避免将大型下载文件一次性加载到内存。
with file_path.open('rb') as file:
    for chunk in iter(lambda: file.read(1024 * 1024), b''):
        sha256.update(chunk)

print('SHA-256:', sha256.hexdigest())
运行命令:
python verify_file.py预期输出格式如下,实际摘要由文件内容决定:
SHA-256: <64位十六进制摘要>将计算结果与可信发布渠道公布的 SHA-256 逐字符比较。64 位十六进制摘要表示 256 位哈希值;文件只要发生变化,通常就会得到不同结果。对于多文件种子,需要逐个核对发布方提供摘要的目标文件,不能把单个文件的 SHA-256 当成整个种子的 Info Hash。
若摘要不一致,应停止执行或安装该文件,重新确认下载版本、文件名、发布渠道和摘要是否对应。不要因为 BitTorrent 客户端显示完成率为 100% 就忽略独立校验失败。
用数字签名确认发布者身份
独立摘要只能建立文件与某个可信发布记录之间的对应关系。数字签名进一步利用发布者私钥签署文件,验证者使用已经确认属于该发布者的公钥检查签名。攻击者即使重新计算文件哈希,也不能仅凭哈希伪造有效签名。
以发布者提供 OpenPGP 分离签名为例,假设已经从可信渠道核对发布者公钥指纹,并导入对应公钥,且当前目录包含 release.tar.gz 和 release.tar.gz.asc,可以执行:
gpg --verify release.tar.gz.asc release.tar.gz预期结果是 GnuPG 报告有效签名,并显示签名者信息;具体时间、密钥标识和用户标识随发布者而变化。如果公钥尚未建立信任,GnuPG 也可能同时提示无法证明该密钥属于声称的所有者。
验签时要分别确认三个条件:签名验证成功、密钥指纹与可信渠道公布的一致、签名覆盖的文件确实是准备使用的文件。仅看到 Good signature,却没有独立核对公钥归属,仍可能信任攻击者自己生成的密钥。
下载前后的安全检查顺序
面对来源不明的 BitTorrent 资源,可以采用下面的操作顺序:
- 确认发布入口:从项目官方网站、经过认证的代码托管发布页或其他可信渠道取得资源信息。
- 核对资源标识:如发布者提供预期 Info Hash,比较 Magnet 链接或种子对应的标识,防止下载错误资源。
- 校验下载内容:等待客户端完成分块验证,再计算关键文件的 SHA-256,与可信渠道的独立摘要比较。
- 验证发布者:如果项目提供数字签名,核对公钥指纹并执行验签;不把未知公钥的有效签名当作身份认证。
- 检查使用风险:确认文件类型、安装包发布版本和运行权限;对未知脚本、可执行文件及宏文档保持警惕,必要时进行安全扫描或隔离分析。
例如,某下载任务显示 100% 完成,Piece 校验全部通过,但文件 SHA-256 与官网公布值不一致。正确处理是暂停使用并调查差异,而不是反复下载同一可疑种子。若独立摘要一致但签名无法验证,应继续检查签名文件、公钥指纹和发布版本,不应直接忽略错误。
最终需要区分三种结论:BitTorrent 分块校验通过,说明数据符合当前种子元数据;可信渠道的摘要一致,说明文件符合该渠道公布的内容;可信发布者签名有效,说明文件与经过验证的签名身份关联。即便三项都通过,也不能替代漏洞检查、恶意行为分析和运行时权限控制。