
Rust / 系统课时
设计监听与连接任务边界
设计监听与连接任务边界
并发 TCP 服务最重要的结构不是“循环 accept”,而是把监听职责与单连接处理职责分开。本节构建一个最小 Echo 服务:监听任务持续接收连接,每个 TcpStream 交给独立任务处理,并让监听错误与单连接错误走不同的处置路径。
学习目标
- 使用
TcpListener持续接受连接并为每个连接创建独立 Tokio 任务 - 划分启动、
accept与连接处理三类错误的影响范围 - 验证单个连接失败不会终止整个监听循环
把监听和连接处理拆开
监听任务应保持很薄:绑定地址、执行 accept、把新得到的 TcpStream 移交给连接任务,然后尽快回到下一次 accept。如果直接在监听循环里 await handle_connection(...),当前连接未结束之前,服务器就无法继续接受新连接。
错误也要按边界处理。bind 失败意味着服务连监听 socket 都没有建立,通常应让启动失败;一次 accept 失败未必是永久故障,示例会记录错误、短暂退避后继续;连接任务中的读写错误只影响对应客户端,不应通过 ? 冒泡到监听循环。
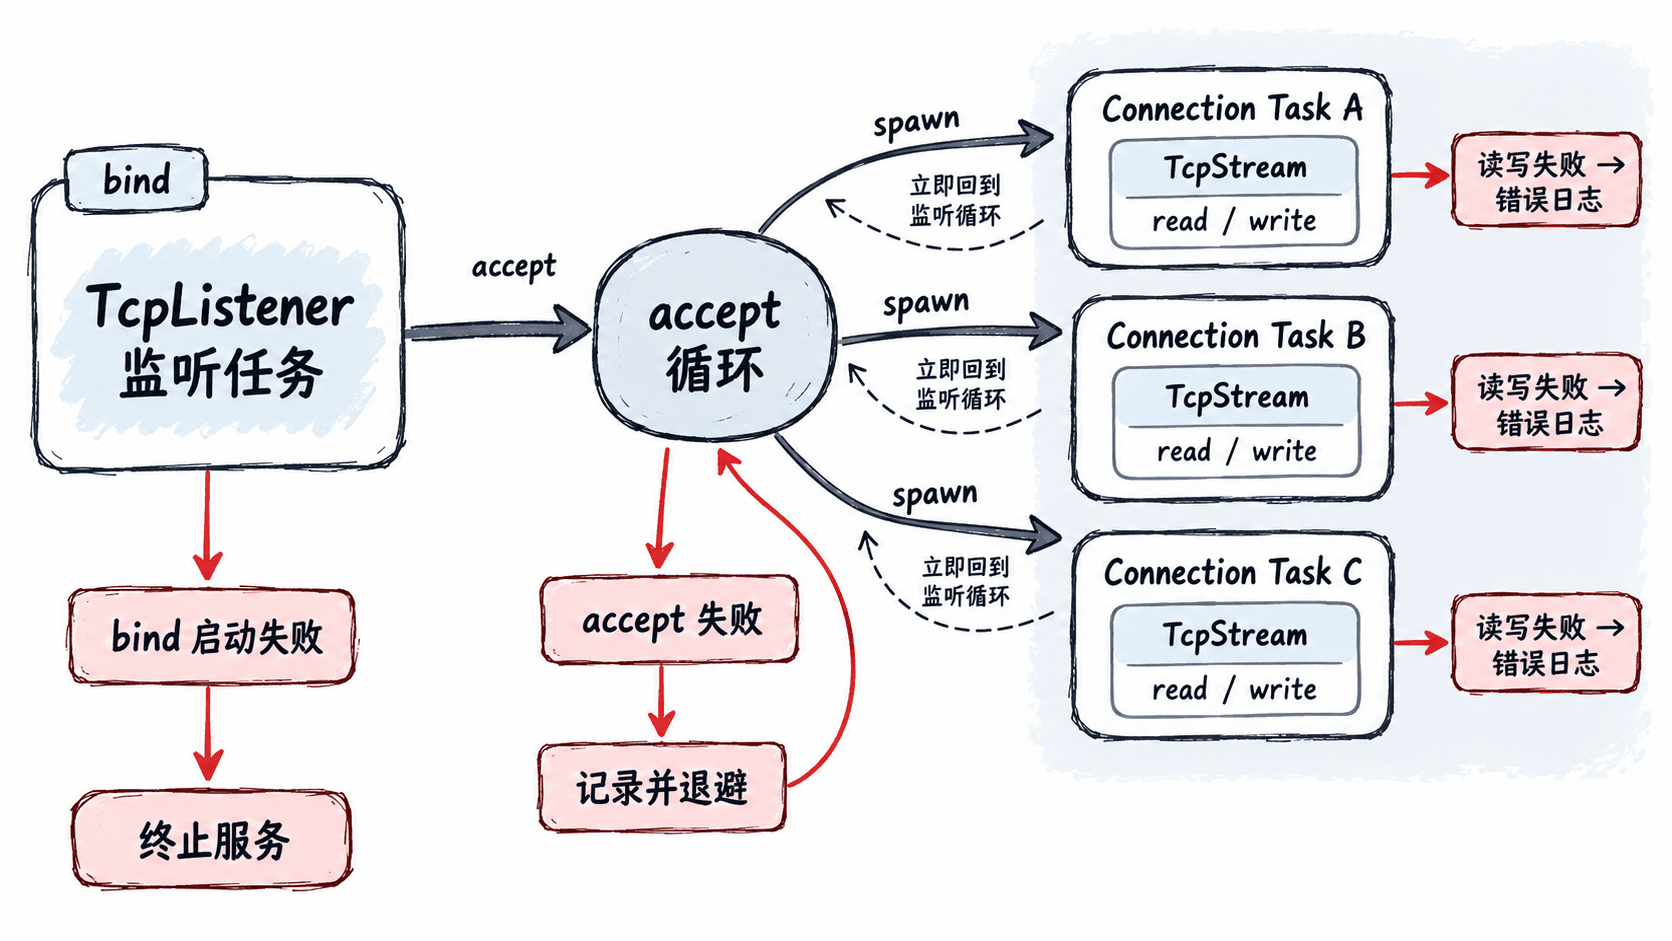
可运行的 Echo 服务
下面的项目只依赖 Tokio。监听地址使用端口 0,由操作系统分配可用端口,因此更适合本地实验,也避免固定端口已被占用。
[package]
name = "tcp-echo"
version = "0.1.0"
edition = "2021"

[dependencies]
tokio = { version = "1", features = ["io-util", "macros", "net", "rt-multi-thread", "time"] }
依赖配置完成后,将下面代码保存为 src/main.rs。handle_connection 只负责一个客户端;主任务只负责监听与派发。
use std::{io, time::Duration};
use tokio::{
    io::{AsyncReadExt, AsyncWriteExt},
    net::{TcpListener, TcpStream},
    time::sleep,
};

async fn handle_connection(mut stream: TcpStream) -> io::Result<()> {
    let mut buf = [0_u8; 1024];

    loop {
        let n = stream.read(&mut buf).await?;
        if n == 0 {
            return Ok(());
        }

        // 每次只回写本次实际读取到的字节。
        stream.write_all(&buf[..n]).await?;
    }
}

#[tokio::main]
async fn main() -> io::Result<()> {
    let listener = TcpListener::bind("127.0.0.1:0").await?;
    let local_addr = listener.local_addr()?;
    println!("listening on {local_addr}");

    loop {
        let (stream, peer) = match listener.accept().await {
            Ok(connection) => connection,
            Err(err) => {
                // accept 错误属于监听边界;避免连续失败时形成紧密自旋。
                eprintln!("accept failed: {err}");
                sleep(Duration::from_millis(100)).await;
                continue;
            }
        };

        // TcpStream 的所有权移动进独立任务,监听循环无需等待该连接结束。
        tokio::spawn(async move {
            if let Err(err) = handle_connection(stream).await {
                eprintln!("connection {peer} failed: {err}");
            }
        });
    }
}
预期输出
listening on 127.0.0.1:<PORT><PORT> 是操作系统分配的实际端口,每次运行可能不同。使用任意 TCP 客户端连接这条地址并发送 ping,正常情况下会收到完全相同的 ping 字节;断开某个客户端后,监听任务仍然可以接受新的连接。
错误边界为什么有效
关键点是 tokio::spawn(async move { ... })。stream 和 peer 的所有权进入新任务,连接处理产生的 io::Error 在任务内部被记录,因此不会结束外层 accept 循环。相反,绑定监听地址时直接使用 ?,因为启动阶段连 listener 都无法建立时,继续运行没有意义。
示例对 accept 错误采用“记录、退避、继续”的简单策略,是为了防止临时资源错误直接杀死服务,也避免连续失败时忙循环。生产环境还应结合错误种类、连续失败次数和监控指标决定何时继续、何时告警或退出,而不是无限重试所有故障。
任务生命周期与容量边界
把每个连接都 spawn 出去解决了任务隔离,却没有自动解决容量问题。高连接速率下,任务数量仍可能快速增长,因此真实服务通常还会设置并发连接上限、空闲超时或背压策略,避免文件描述符、内存和下游资源被耗尽。
另外,示例没有保存 JoinHandle。这意味着连接任务可以独立运行,但任务 panic 或优雅停机时的收尾状态不便统一观察。需要集中关闭和等待连接任务时,应使用 JoinSet 或显式保存句柄;监听任务负责“接入与派发”,连接任务负责“一条连接的读写与错误”,边界保持清晰即可。