
Rust / 系统课时
保证取消安全
保证取消安全
tokio::select! 选中一个分支后,会丢弃同一轮其余未完成的 Future,也就是取消这些异步操作。本课聚焦真正的风险:操作已推进部分状态,但关键进度只保存在即将被丢弃的 Future 内部。
学习目标
- 理解 Future 被丢弃时的取消语义
- 识别
read_exact在select!循环中的进度丢失风险 - 把可恢复进度保存到 Future 之外,构造可安全重试的读取循环
取消安全看的是状态是否丢失
一个异步操作可以被安全取消,核心条件是:它在返回 Pending 后即使被丢弃,下一次重新创建 Future 也不会遗失已经完成但尚未对调用者可见的工作。
例如 AsyncReadExt::read 一次完成后会把本次读取字节数返回给调用者,因此可以把累计偏移保存在循环外。相反,read_exact 为了填满整个缓冲区,内部可能已经多次读取并维护“还差多少字节”的进度;如果此时另一个 select! 分支获胜,Future 被丢弃,这个内部偏移也随之消失。
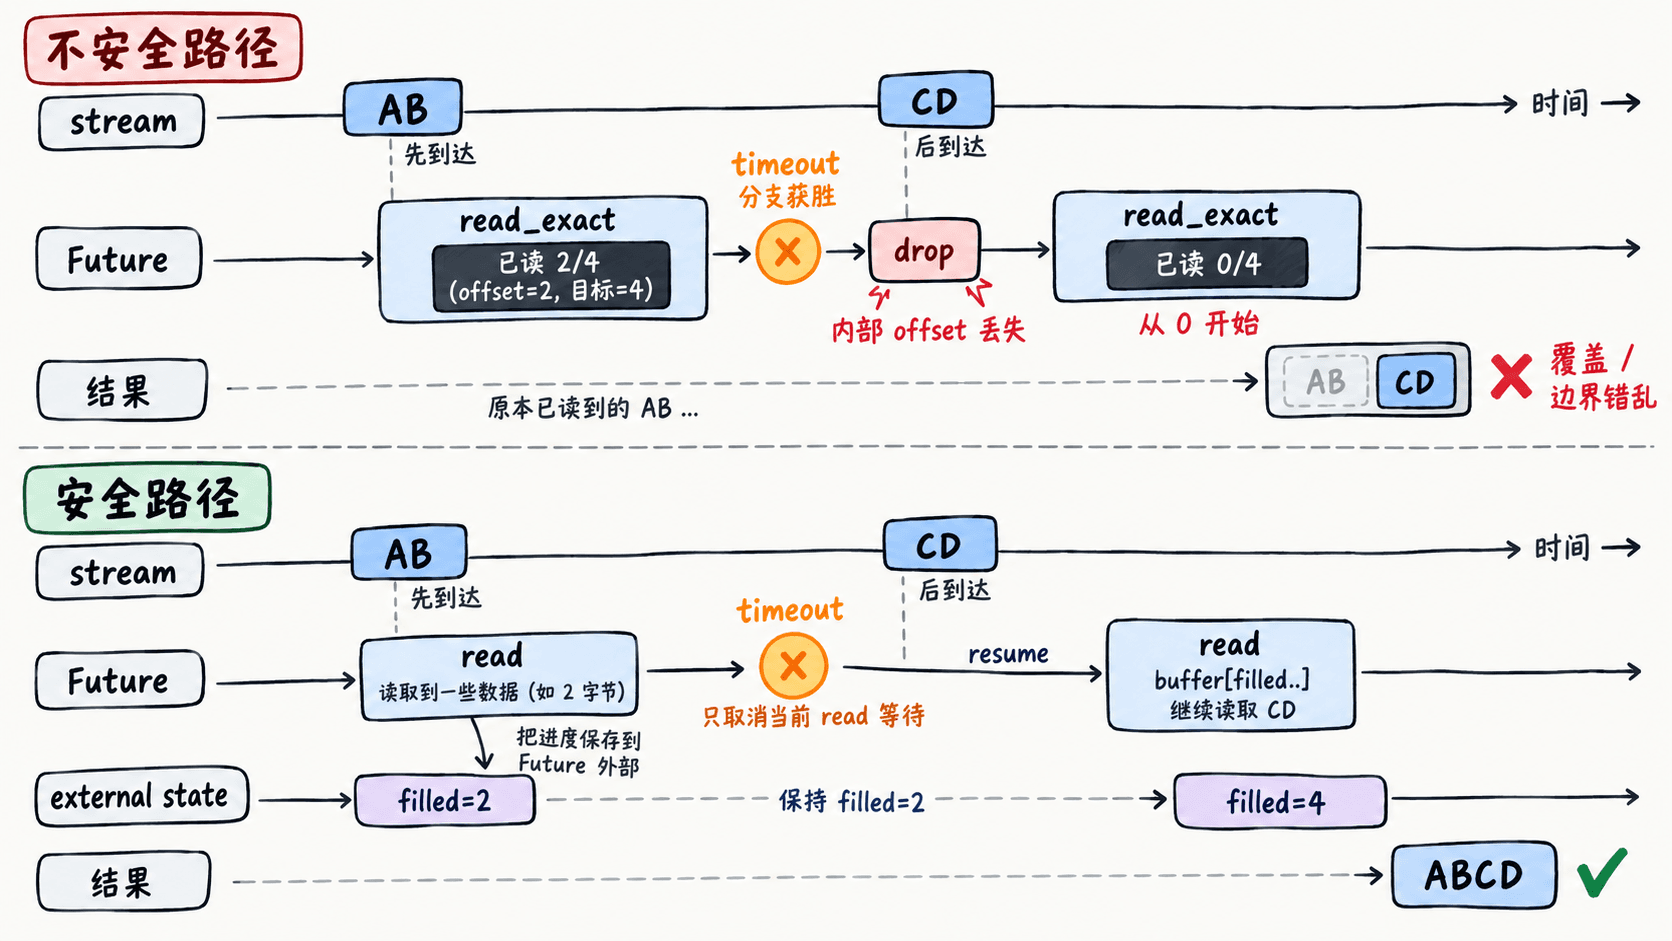
判断取消安全时要问两个问题:取消点之前是否可能已经消费数据、发送数据或改变队列位置;如果改变了,这个进度是否保存在 Future 之外并能在下一轮继续。只看函数名是否“可重试”并不够。
用外部偏移保存读取进度
下面用内存双工流模拟一个 4 字节帧。写端先发送 AB,80 毫秒后再发送 CD;读端在读到前两个字节后允许一次 30 毫秒超时参与竞争。超时会赢得这一轮 select!,但已经读取的字节数保存在 filled 中,因此下一轮不会从缓冲区开头重新开始。
项目依赖:
[package]
name = "cancel-safe-read"
version = "0.1.0"
edition = "2024"

[dependencies]
tokio = { version = "1", features = ["full"] }
保存以下代码为 src/main.rs:
use std::io::{Error, ErrorKind};
use tokio::{
    io::{AsyncReadExt, AsyncWriteExt},
    time::{sleep, Duration},
};

#[tokio::main]
async fn main() -> std::io::Result<()> {
    let (mut reader, mut writer) = tokio::io::duplex(16);

    tokio::spawn(async move {
        writer.write_all(b"AB").await.unwrap();
        sleep(Duration::from_millis(80)).await;
        writer.write_all(b"CD").await.unwrap();
    });

    let mut frame = [0_u8; 4];
    let mut filled = 0_usize;
    let mut interrupted = false;

    while filled < frame.len() {
        tokio::select! {
            result = reader.read(&mut frame[filled..]) => {
                let n = result?;
                if n == 0 {
                    return Err(Error::new(
                        ErrorKind::UnexpectedEof,
                        "stream closed before the frame was complete",
                    ));
                }

                // 只有 read 成功返回后才推进外部状态,下一轮可从该偏移继续。
                filled += n;
                println!("read {n} bytes, filled = {filled}");
            }
            _ = sleep(Duration::from_millis(30)), if filled > 0 && !interrupted => {
                // 只制造一次取消点;关键进度 filled 留在 Future 外部。
                interrupted = true;
                println!("timeout, keep filled = {filled}");
            }
        }
    }

    println!("frame = {}", String::from_utf8_lossy(&frame));
    Ok(())
}
运行 cargo run。
预期输出:
read 2 bytes, filled = 2
timeout, keep filled = 2
read 2 bytes, filled = 4
frame = ABCD
这个写法的关键不是“换成 read 就自动安全”,而是每次成功读取后立即把 filled 更新到循环外。若超时分支获胜,本轮 read Future 被丢弃;下一轮仍从 frame[filled..] 开始,已确认的数据和偏移都还在。
哪些操作需要格外检查
在 Tokio 常见 API 中,mpsc::Receiver::recv、TcpListener::accept、AsyncReadExt::read 和 read_buf 适合放进 select! 循环反复竞争;read_exact、read_to_end、write_all 则可能在 Future 内维护部分进度,不能假设取消后重新调用等价于继续原操作。
| 操作 | 放入循环式 select! 的关注点 |
|---|---|
read / read_buf |
成功结果返回后再推进外部偏移,可恢复 |
read_exact |
内部可能已有部分读取进度,取消后重建会丢失该进度 |
write_all |
可能已写出部分字节,重试整段会造成重复写入 |
recv / accept |
Tokio 将这些等待列为常见取消安全操作 |
取消安全最终是一种状态设计:凡是必须跨取消点保留的进度,都应放在比单次 Future 生命周期更长的位置。这样 select! 才能真正用于超时、关闭信号和多事件竞争,而不会在“正常取消”中悄悄破坏数据边界。