
消息队列 / 系统课时
TLS 加密连接
TLS 加密连接
TLS 的目标不是“换一个端口”这么简单,而是让客户端确认自己连接的确实是目标 RabbitMQ,并让传输内容在网络中保持机密与完整。本课完成 AMQPS 与管理接口 HTTPS 配置,并给出证书验证和常见握手故障的排查方法。
学习目标
- 理清 CA、服务端证书、私钥与客户端信任之间的职责。
- 为 AMQP 客户端监听和管理接口分别启用 TLS。
- 使用监听器检查与 TLS 握手命令验证配置是否真正生效。
先理清证书与信任链
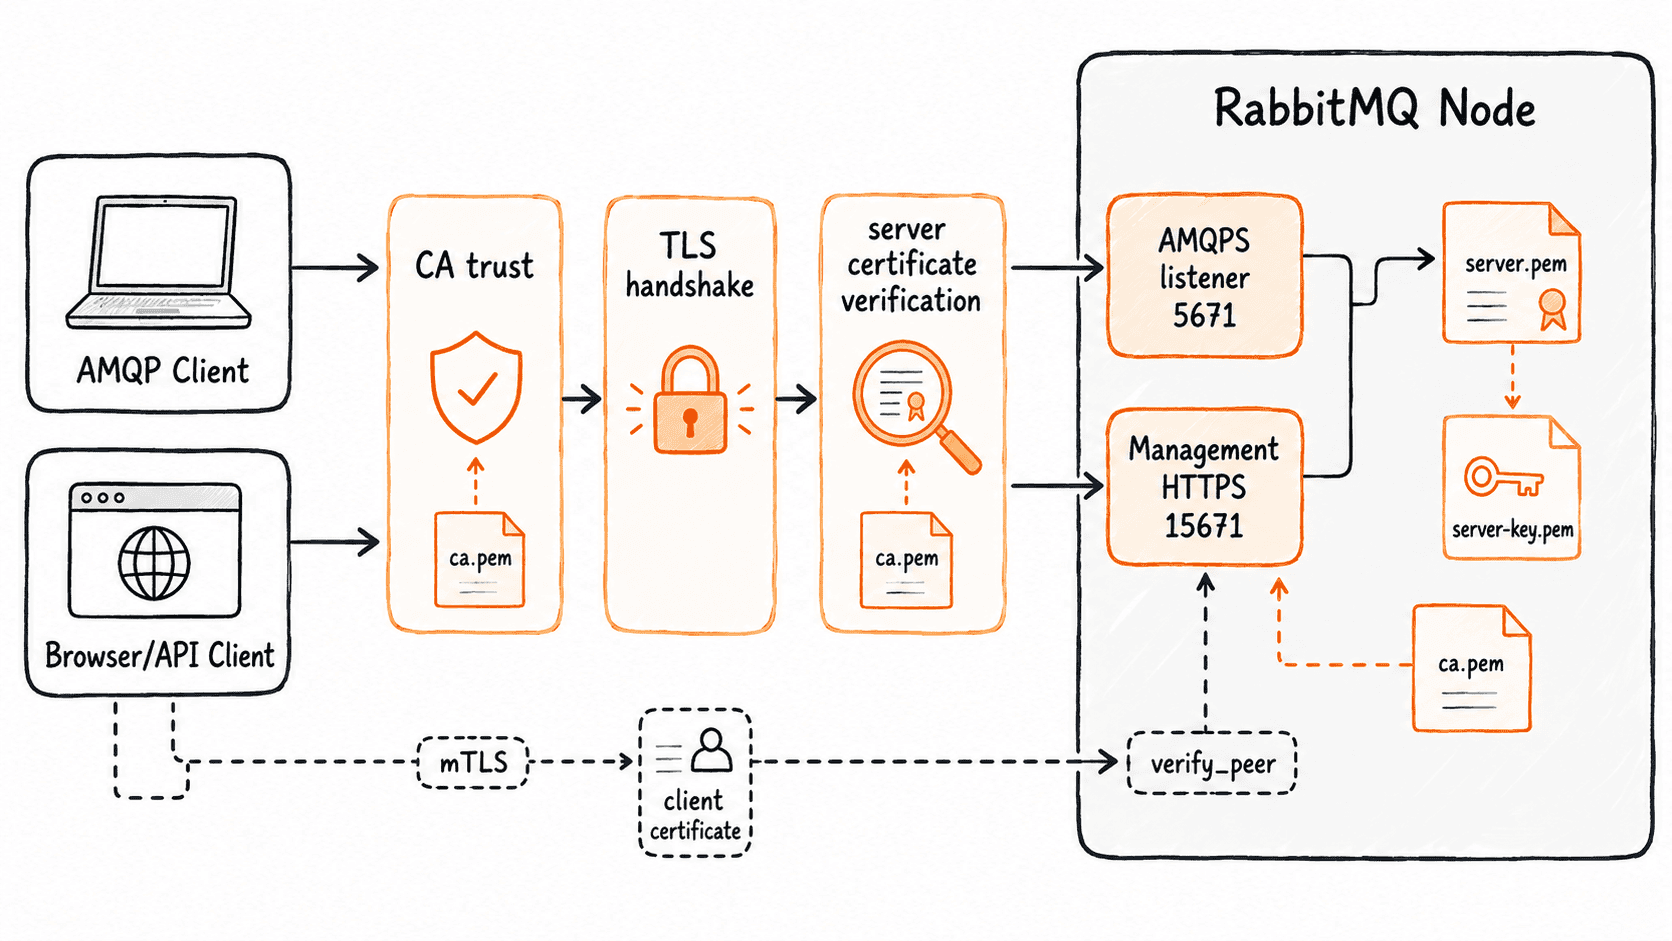
RabbitMQ 节点保存服务端证书和对应私钥,客户端保存或信任签发该证书的 CA。连接时,服务端发送证书链,客户端校验证书是否由可信 CA 签发、是否过期,以及证书的 SAN 是否覆盖正在访问的主机名;这些条件任何一个失败,TLS 都不应被当作“已配置成功”。
如果只要求客户端验证 RabbitMQ 身份,这是单向 TLS。若还要求 RabbitMQ 验证客户端证书,则是双向 TLS,也就是 mTLS;此时双方都要持有自己的证书和私钥,并信任对方证书链的签发 CA。
配置 AMQPS 监听
把 CA、服务端证书和私钥放在 RabbitMQ 进程可读的位置,并确保私钥只对必要账户开放。下面的 rabbitmq.conf 使用 5671 提供 TLS,并关闭明文 5672;如果是远程改生产节点,先保留原监听验证 5671 可用,再执行关闭明文端口的变更,避免把自己锁在节点之外。
listeners.tcp = none
listeners.ssl.default = 5671

ssl_options.cacertfile = <PATH>/ca.pem
ssl_options.certfile = <PATH>/server.pem
ssl_options.keyfile = <PATH>/server-key.pem

ssl_options.verify = verify_peer
ssl_options.fail_if_no_peer_cert = false
这里的 verify_peer 会校验客户端主动提供的证书,但 fail_if_no_peer_cert = false 不强制客户端必须提交证书,因此仍可用于普通“客户端验证服务端”的连接。若要强制 mTLS,把 fail_if_no_peer_cert 改为 true,并同时为客户端配置证书和私钥。
配置文件本身不会产生业务输出;重启或滚动重启节点后,应以监听器和真实握手结果为准,而不是只确认文件内容存在。
为管理接口启用 HTTPS
管理插件的 HTTPS 监听与 AMQP TLS 监听彼此独立,需要单独配置端口和证书。可以复用同一套服务端证书,但证书 SAN 必须覆盖运维人员或监控系统实际访问管理接口时使用的主机名。
management.ssl.port = 15671
management.ssl.cacertfile = <PATH>/ca.pem
management.ssl.certfile = <PATH>/server.pem
management.ssl.keyfile = <PATH>/server-key.pem
如果目标是只暴露 HTTPS,就不要再额外配置明文 management.tcp.port。若因迁移需要短期同时保留 HTTP 与 HTTPS,应把它视为过渡状态,并通过网络策略限制明文管理端口的访问范围。
验证监听与证书
先确认 RabbitMQ 确实监听了 TLS 端口,再从客户端侧做证书链和主机名验证。下面假设证书 SAN 包含 rabbit.example.com,并且 <PATH>/ca.pem 是客户端信任的 CA 文件。
rabbitmq-diagnostics -s listeners
openssl s_client -connect rabbit.example.com:5671 -servername rabbit.example.com -CAfile <PATH>/ca.pem -verify_return_error </dev/null
curl -sS --cacert <PATH>/ca.pem -o /dev/null -w '%{http_code}\n' https://rabbit.example.com:15671/
预期输出
Interface: <IP>, port: 5671, protocol: amqp/ssl, purpose: AMQP 0-9-1 and AMQP 1.0 over TLS
Interface: <IP>, port: 15671, protocol: https, purpose: HTTP API over TLS (HTTPS)
Verification: OK
Verify return code: 0 (ok)
200
实际监听地址、输出顺序和 TLS 握手细节会随部署环境变化;关键验收点是 5671 与 15671 均为 TLS 监听、证书校验返回成功、HTTPS 请求能够建立可信连接。
按握手阶段排查失败
| 现象 | 常见根因 | 优先检查 |
|---|---|---|
unknown ca 或证书链不受信 |
客户端未信任签发 CA,或服务端证书链不完整 | 客户端 trust store、cacertfile、中间证书链 |
| 主机名校验失败 | 访问名不在证书 SAN 中 | DNS 名称、负载均衡入口名称、证书 SAN |
| RabbitMQ 无法启动 TLS 监听 | 证书或私钥路径错误、文件不可读、私钥与证书不匹配 | 文件路径、权限、证书与私钥对应关系 |
| mTLS 客户端被拒绝 | 客户端未提交证书,或证书链不被 RabbitMQ 信任 | fail_if_no_peer_cert、客户端证书、服务端 CA |
| 原先可用后突然握手失败 | 证书过期或更新时部署了错误链 | 证书有效期、证书轮换记录、节点上的实际文件 |
TLS 配置真正完成的标准,是客户端能够用预期主机名验证 RabbitMQ 证书并建立 AMQPS/HTTPS 连接,同时不再依赖计划淘汰的明文入口。生产环境还应把证书到期时间纳入监控,避免安全配置在证书过期当天变成可用性故障。