
消息队列 / 系统课时
用户权限模型
用户权限模型
RabbitMQ 的用户权限由两套相互独立的机制组成:用户标签决定能否进入管理界面以及可见的管理能力,configure、write、read 则按 vhost 和资源名控制消息与拓扑操作。本篇用最小权限示例把这两层配置清楚。
学习目标
- 区分用户标签与资源权限的职责边界
- 理解
configure、write、read对常见操作的约束 - 使用正则表达式为指定 vhost 配置最小权限
两层权限不要混在一起
用户先通过认证证明“是谁”,随后 RabbitMQ 再判断“在某个 vhost 中能操作哪些资源”。资源权限以用户、vhost 和三个正则表达式为核心,同一用户在不同 vhost 可以拥有完全不同的权限。
用户标签是另一条轴。management、policymaker、monitoring、administrator 等标签主要控制 Management Plugin 中的管理能力;即使用户带有 administrator 标签,也不等于自动获得所有交换机和队列的消息资源权限。
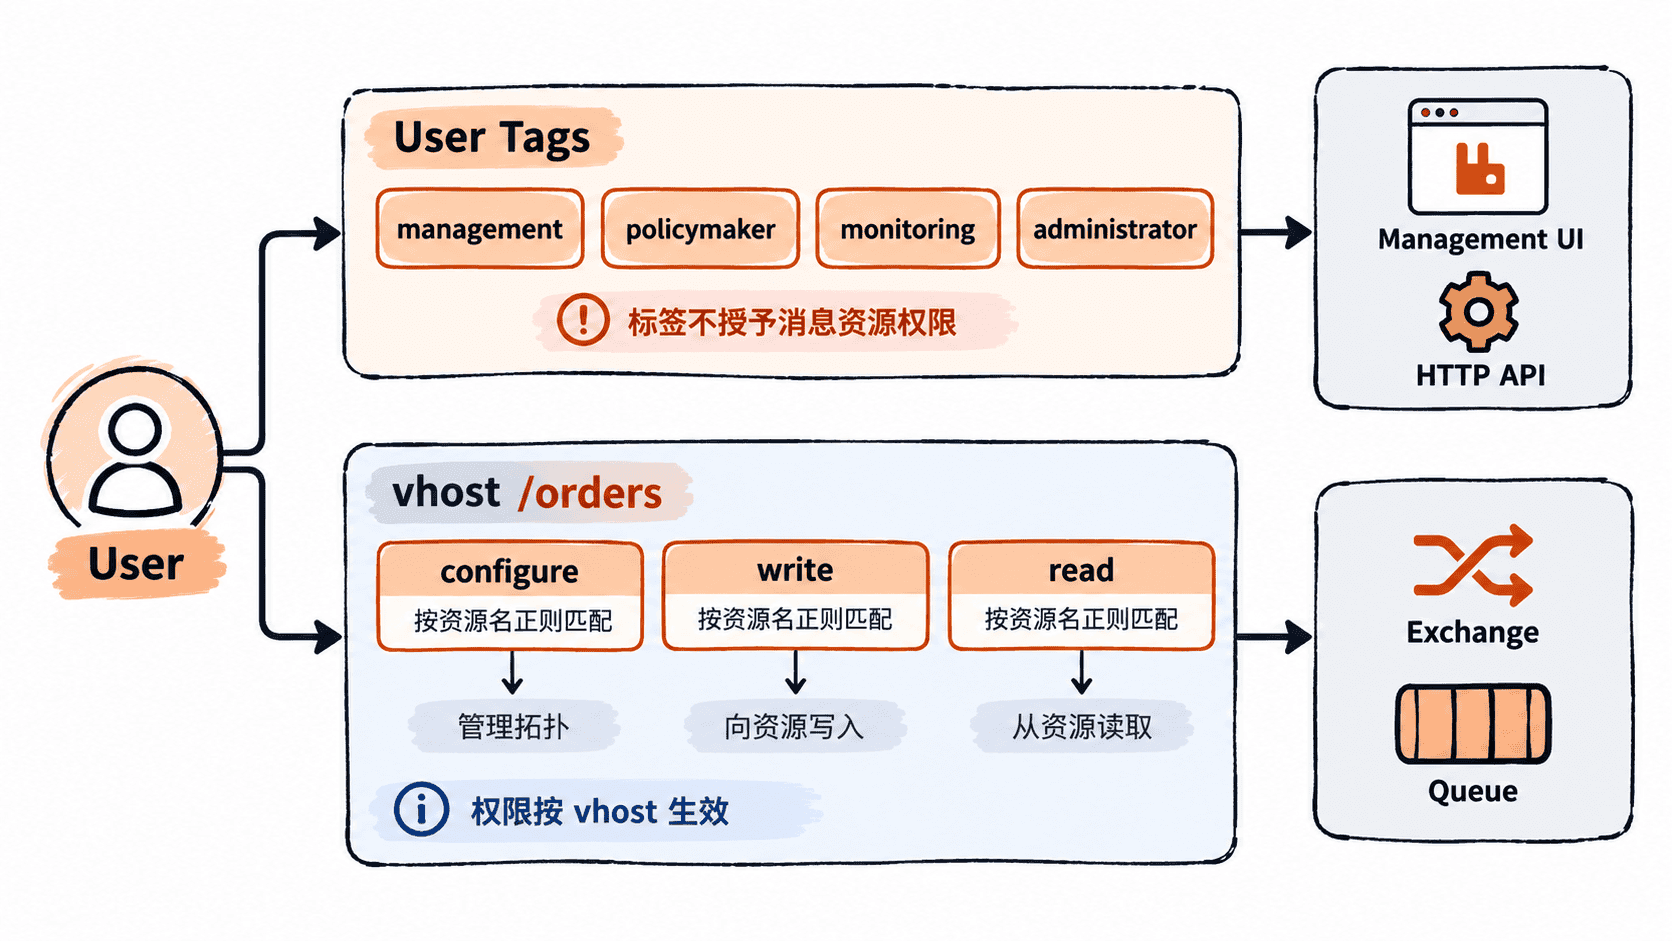
因此排查“能登录管理界面却不能发消息”时,不应继续加标签,而应检查对应 vhost 的资源权限;反过来,“AMQP 可以正常收发但管理界面进不去”,通常应检查用户标签和 Management Plugin 访问条件。
configure、write、read 分别检查什么
三个权限值都是资源名称的正则表达式。RabbitMQ 会根据当前操作涉及的资源进行匹配,而不是把三类权限简单理解为传统文件系统的读写权限。
| 权限 | 典型用途 | 常见操作 |
|---|---|---|
configure |
创建、删除或重新声明拓扑资源 | queue.declare、exchange.declare、删除队列或交换机 |
write |
向资源写入或把消息发布到目标 | basic.publish 对交换机的写权限、绑定操作的目标侧 |
read |
从资源读取消息或把资源作为绑定来源 | basic.consume、basic.get 对队列的读权限、绑定操作的来源侧 |
例如,一个只负责消费 orders.events 队列的应用通常不需要对所有资源开放 configure;一个只负责向业务交换机发布消息的生产者,也不应该顺手获得所有队列的 read 权限。
配置一个受限业务用户
下面创建 /orders vhost 和 orders-app 用户,并允许它操作名称以 orders. 开头的资源。示例把三类权限设为同一前缀是为了观察模型;真实生产环境应根据生产者、消费者和拓扑管理职责继续拆分。
rabbitmqctl add_vhost /orders
rabbitmqctl add_user orders-app '<PASSWORD>'
rabbitmqctl set_user_tags orders-app management
rabbitmqctl set_permissions -p /orders orders-app '^orders\.' '^orders\.' '^orders\.'
预期结果
vhost /orders 已存在。
用户 orders-app 已存在并带有 management 标签。
用户 orders-app 在 /orders 中的 configure、write、read 均限制为 ^orders\.
set_user_tags 会替换该用户现有的标签集合,因此修改已有账户时先确认当前标签。set_permissions 的三个正则依次对应 configure、write、read,顺序写错会产生很隐蔽的授权问题。
验证权限是否按预期生效
先从 Broker 侧查看用户标签和该用户在各 vhost 中的权限,不要只依赖应用报错来反推配置。
rabbitmqctl list_users
rabbitmqctl list_user_permissions orders-app
预期输出
orders-app    [management]
vhost       configure   write       read
/orders     ^orders\.   ^orders\.   ^orders\.
实际输出的列间距可能不同。验证完成后,再用业务客户端分别尝试一个允许资源和一个不允许资源:例如访问 orders.events 应通过正则匹配,而访问 billing.events 应被拒绝。这样才能同时验证“配置存在”和“正则边界正确”。
用最小权限避免后续失控
权限设计应从业务角色反推,而不是默认 .*。生产者通常只需要目标交换机的 write,消费者通常需要目标队列的 read;只有负责创建拓扑的应用或部署流程才需要相应的 configure。
权限修改后,已有连接或 Channel 可能暂时继续使用缓存过的授权结果。遇到“命令已经改了但客户端行为没变”时,应让相关客户端重新连接后再验证。最终验收标准不是“用户能登录”,而是它只能够完成职责内的操作,并且职责外资源会被明确拒绝。