
PostgreSQL / 系统课时
评估 SERIALIZABLE 冲突
评估 SERIALIZABLE 冲突
PostgreSQL 的 SERIALIZABLE 不是把所有读写都改成互斥锁,而是在快照隔离上追踪可能破坏串行结果的依赖。本课用一次写偏斜实验观察 SIReadLock 与 40001,并建立可落地的整事务重试边界。
学习目标
- 解释 Serializable Snapshot Isolation 如何发现不可串行化的读写依赖
- 观察
SIReadLock,区分序列化失败与传统死锁 - 为
40001设计整事务重试,并评估冲突率是否可接受
SERIALIZABLE 防的是不可串行化结果
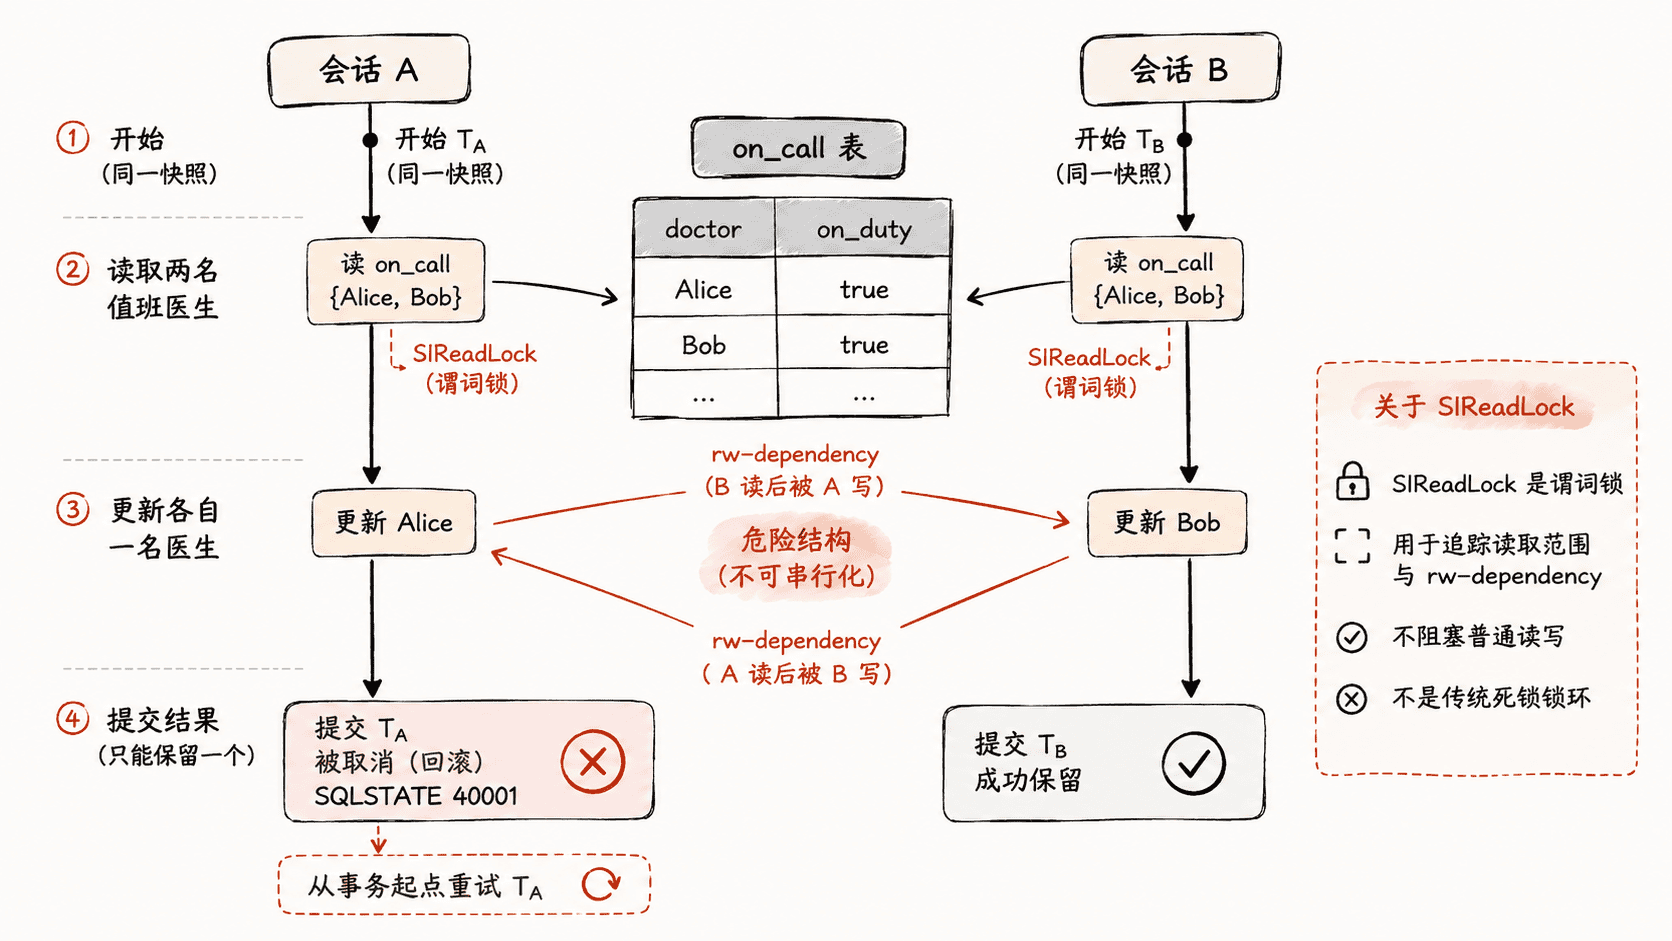
PostgreSQL 的 Serializable 基于 Serializable Snapshot Isolation(SSI)。事务仍然从 MVCC 快照读取数据,同时数据库记录“某事务读过的数据后来被并发事务改动”这类读写依赖;当这些依赖组合成无法对应任何串行执行顺序的危险结构时,PostgreSQL 会主动终止其中一个事务。
用于追踪读取范围的谓词锁会在 pg_locks 中显示为 SIReadLock。它与普通 heavyweight lock 的关键差异是:它不阻塞写入,也不会参与传统死锁环。它的职责是保留“读过什么”的证据,让 SSI 能判断后续写入是否形成危险依赖。
复现一次写偏斜防护
下面用“至少保留一名医生值班”的业务约束制造写偏斜。先在任意会话准备实验表。
DROP TABLE IF EXISTS on_call;
CREATE TABLE on_call (
    doctor text PRIMARY KEY,
    on_call boolean NOT NULL
);
INSERT INTO on_call (doctor, on_call)
VALUES ('Alice', true), ('Bob', true);
预期输出:
DROP TABLE
CREATE TABLE
INSERT 0 2若表首次不存在,DROP TABLE IF EXISTS 还可能额外打印一条 NOTICE。接着打开两个独立会话。会话 A 读取“当前有两人值班”,只把 Alice 改为休息,但暂不提交。
BEGIN ISOLATION LEVEL SERIALIZABLE;
SELECT count(*) AS on_call_count
FROM on_call
WHERE on_call;

UPDATE on_call
SET on_call = false
WHERE doctor = 'Alice';
预期输出:
BEGIN
 on_call_count
---------------
             2
(1 row)

UPDATE 1
会话 B 在 A 提交前执行同样的判断,但修改另一行。
BEGIN ISOLATION LEVEL SERIALIZABLE;
SELECT count(*) AS on_call_count
FROM on_call
WHERE on_call;

UPDATE on_call
SET on_call = false
WHERE doctor = 'Bob';
预期输出:
BEGIN
 on_call_count
---------------
             2
(1 row)

UPDATE 1
此时两边都基于“还有另一名医生值班”的旧快照完成了决策。如果两个事务都提交,最终会变成无人值班,而这个结果无法由 A→B 或 B→A 的任何串行顺序产生。现在分别在两个会话执行提交。
COMMIT;预期结果是两个事务不能都成功提交:其中一个返回 COMMIT,另一个会在继续执行或提交阶段收到序列化失败,典型错误如下。具体由哪一个事务被回滚不应作为应用逻辑的一部分。
ERROR: could not serialize access due to read/write dependencies among transactions驱动层应读取 SQLSTATE,而不是匹配错误文本;序列化失败的 SQLSTATE 是 40001。失败事务已经失去原快照上的业务前提,必须从事务起点重新读取并重新决策。此时从任意已结束事务之外的会话检查约束:
SELECT count(*) AS on_call_count
FROM on_call
WHERE on_call;
预期输出:
 on_call_count
---------------
             1
(1 row)
SSI 通过回滚一个事务保住了“至少一人值班”的可串行化结果,而不是靠提前阻塞两个事务的读取。
观察 SIReadLock
在两个事务完成查询、尚未提交时,从第三个会话观察谓词锁。由于 on_call 没有 on_call 列索引,这个很小的查询通常采用顺序扫描,因此会看到 relation 级 SIReadLock。
SELECT pid,
       locktype,
       mode,
       relation::regclass AS relation
FROM pg_locks
WHERE mode = 'SIReadLock'
  AND relation = 'on_call'::regclass
ORDER BY pid;
预期输出中的 PID 会因环境而异:
  pid  | locktype |    mode    | relation
-------+----------+------------+----------
 <PID> | relation | SIReadLock | on_call
 <PID> | relation | SIReadLock | on_call
(2 rows)
谓词锁粒度取决于执行计划和内部锁聚合,实际环境也可能出现 page 或 tuple 级记录。顺序扫描倾向于形成 relation 级谓词锁,因此索引不仅影响查询成本,也可能改变 SSI 追踪范围;不要为了减少 40001 盲目强制索引,应同时评估整体执行时间。
区分 40001 与 40P01
| 信号 | 本质 | 是否要求存在锁等待环 | 应用处理 |
|---|---|---|---|
40001 |
SSI 或快照隔离检测到无法安全继续的并发结果 | 否 | 回滚并从业务事务起点重试 |
40P01 |
两个或更多事务形成传统锁等待环 | 是 | 回滚并重试,同时修正锁顺序或缩短持锁时间 |
二者都可能表现为“数据库主动取消一个事务”,但治理方向不同。40001 的核心指标是序列化失败率和重试成本;40P01 则应继续追查具体等待对象、加锁顺序和事务边界。把 SIReadLock 当成阻塞锁去“消灭”,会把 SSI 的监测机制和真正的锁竞争混为一谈。
把重试设计进事务边界
生产使用 Serializable 时,先确认业务确实需要跨多行、范围查询或“先读后写”规则保持串行语义,再评估并发冲突。重试必须覆盖整个数据库事务:重新开始事务、重新读取快照、重新计算决策并重新提交,而不是只重放最后一条失败 SQL。
重试次数应有上限,并使用短退避或抖动避免高峰期大量事务同步重撞。事务内部若包含发短信、调用支付接口等不可回滚副作用,应先做幂等设计,或通过 outbox 等方式把外部动作放到数据库事务成功之后。长只读报表若确实需要 Serializable 一致性,可以评估 SERIALIZABLE READ ONLY DEFERRABLE,让它等待一个可安全使用的快照,而不是把普通在线事务无限放大。