
多人游戏与网络同步 / 系统课时
一次网络故障怎样形成证据链
一次网络故障怎样形成证据链
网络故障最难的部分往往不是“看到报错”,而是证明客户端现象、服务器行为和网络变化发生在同一条因果链上。本篇用统一时间、关联标识和原始证据,把一次卡顿或断连整理成可复核、可交接的故障结论。
学习目标
- 把客户端日志、服务器统计和网络抓取按同一时间线关联
- 区分事实、推断与结论,避免凭单一截图下判断
- 为日志与抓包生成可复核的证据清单,方便后续复盘
先定义故障时间窗和关联键
收集证据前先固定时间窗,例如“用户在 14:03:18 至 14:03:26 出现角色冻结并在 14:03:27 恢复”。所有日志、指标和抓包都围绕这个窗口截取,前后各保留少量缓冲,避免只留下结果而缺少触发过程。
随后确定能跨系统关联的键。优先级通常是 sessionId、connectionId、playerId、请求序号或服务器实例 ID。客户端只有本地时间而服务器使用 UTC 时,要先记录时区与时钟偏差;否则相差几秒就足以把两个无关事件误认为同一故障。
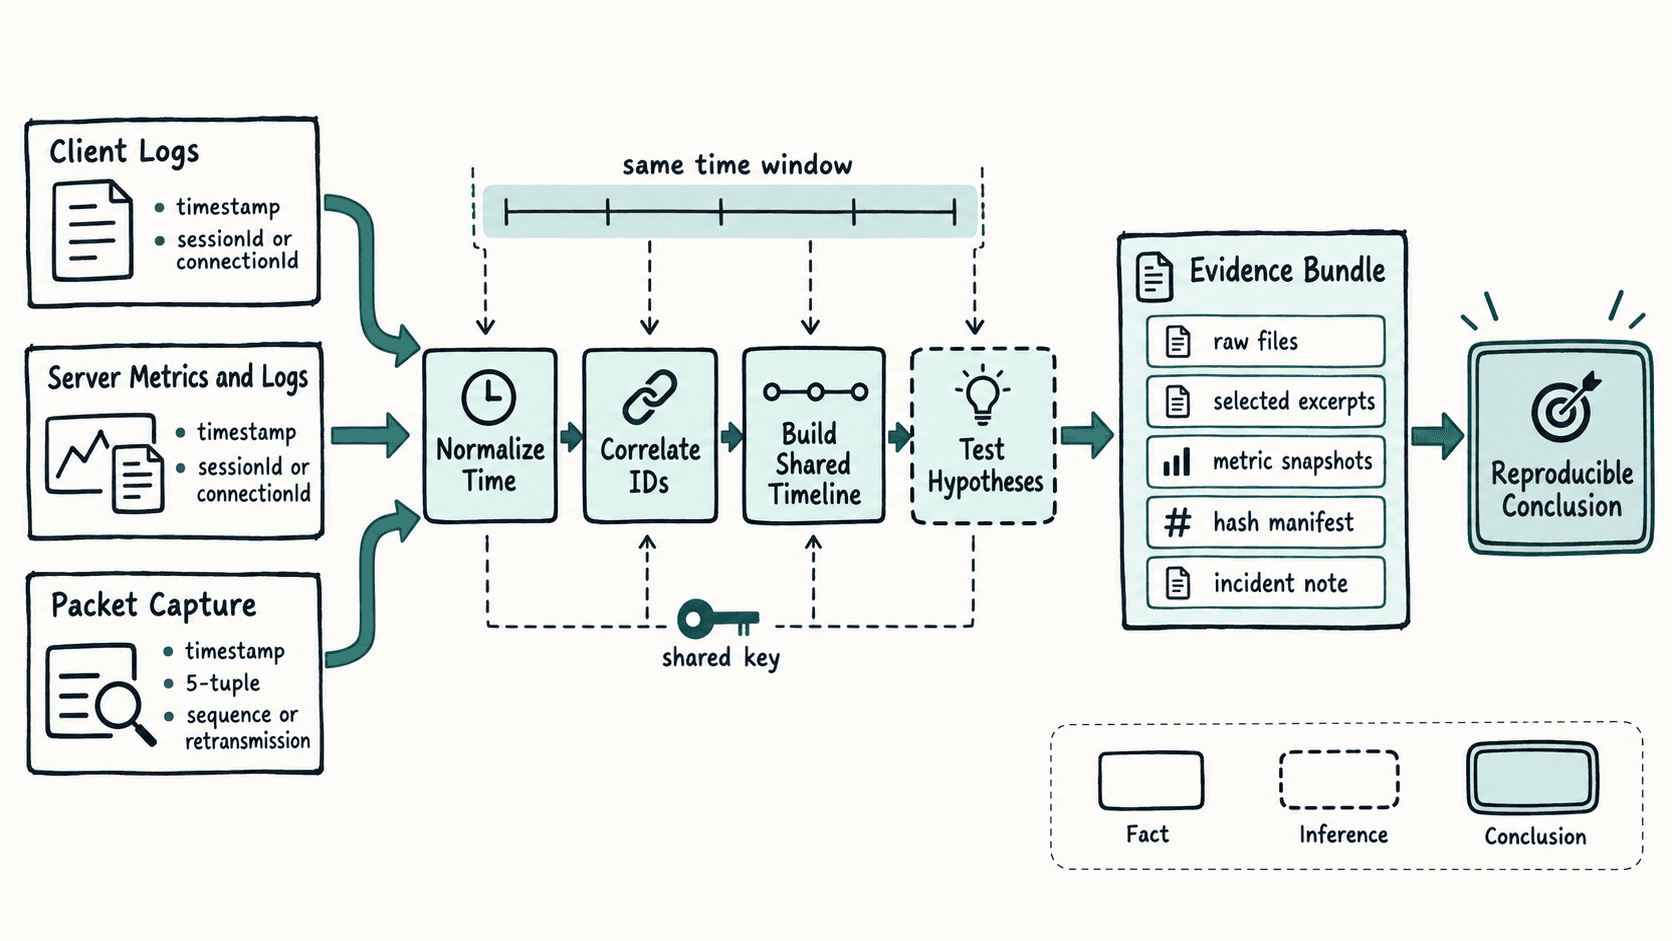
三类证据各自回答什么
客户端日志最适合回答“玩家看到了什么”和“客户端当时在做什么”。需要保留输入发送、快照接收、预测校正、超时、重连、帧时间等与现象直接相关的记录,但不要只摘一条报错。
服务器证据回答“权威端当时是否也异常”。除了应用日志,还应保留 Tick p95/p99、连接数、每客户端发送队列、丢包或重传统计、CPU 与内存等同窗口指标。如果服务器 Tick 在同一时刻出现长尾,就可能解释多个客户端同时冻结;如果只有单个连接异常,则更应调查链路或客户端侧。
抓包回答“线上到底传了什么”。它能证明报文是否到达、是否重传、是否出现明显间隔、握手或连接关闭发生在什么时候。抓包不能直接证明游戏逻辑卡住,因此必须和应用层日志一起解释。
建一条可检查的共享时间线
整理时先写事实,再写推断。下面是一种有效的表达方式:
| 时间 | 客户端 | 服务器 | 网络抓取 | 当前判断 |
|---|---|---|---|---|
| 14:03:20.120 | 输入 seq 881 已发送 | 正常 Tick | 报文已发出 | 正常 |
| 14:03:20.168 | 未收到新状态 | Tick p99 升高 | 下行出现空档 | 需要关联 |
| 14:03:20.410 | prediction error 增大 | replication queue 延迟 | 后续包集中到达 | 服务端延迟更可疑 |
| 14:03:20.620 | 开始校正 | Tick 恢复 | 流量恢复 | 与服务器长 Tick 时间一致 |
表格中的“当前判断”仍然只是工作假设。要形成结论,还需要排除其他解释,例如客户端自身帧卡顿、单连接丢包、抓包点不在真实瓶颈路径等。
保存原始证据并生成校验清单
故障材料经常在复盘前被重新压缩、裁剪或覆盖。最简单的做法是对原始文件生成 SHA-256 清单,后续任何人都可以确认分析使用的是同一份证据。假设 incident-evidence 目录中已有 client.log、server.log 和 capture.pcapng,下面的完整脚本会分块读取文件并按路径稳定排序,避免一次把大型抓包全部读入内存。
from hashlib import sha256
from pathlib import Path

evidence_dir = Path("incident-evidence")
files = sorted(p for p in evidence_dir.rglob("*") if p.is_file())

for path in files:
    digest = sha256()
    with path.open("rb") as source:
        for chunk in iter(lambda: source.read(1024 * 1024), b""):
            digest.update(chunk)

    relative = path.relative_to(evidence_dir)
    print(f"{digest.hexdigest()}  {relative}")
预期结果:
<SHA256>  capture.pcapng
<SHA256>  client.log
<SHA256>  server.log
其中 <SHA256> 代表实际计算出的 64 位十六进制摘要。把输出保存为 SHA256SUMS.txt,并与原始证据一起归档;如果任何文件被修改,再次运行脚本就会得到不同摘要。
从证据到结论要能被反驳
好的故障结论应包含现象、时间窗、直接事实、排除项和最小因果解释。例如:“14:03:20.168 起服务器 Tick p99 从基线升至异常区间,同一实例上的多个客户端都出现状态更新空档;抓包显示链路仍有双向报文且无持续丢包,客户端帧时间正常。Tick 恢复后积压状态集中到达,因此本次冻结主要由服务器长 Tick 导致,而不是客户端渲染或持续网络丢包。”
同时保留尚未证明的部分。例如你可以确认“长 Tick 与冻结一致发生”,但还没定位长 Tick 来自复制、脚本还是物理,就不要把某个模块写成最终根因。证据链的价值在于下一位工程师可以从原始文件、时间线和校验清单重新得到同样的结论,而不是只能相信一段主观描述。