
多人游戏与网络同步 / 系统课时
关键消息和普通同步如何分层
关键消息和普通同步如何分层
带宽紧张时,所有消息按到达顺序排成一个队列,会让“玩家已死亡”“房间即将关闭”这类关键事件和普通位置同步互相竞争。本课把可靠性、优先级和带宽预算拆开设计,用分层队列保证关键消息先获得发送机会,同时避免低优先级同步永久饿死。
学习目标
- 按“延迟或丢失的后果”划分消息优先级。
- 用带配额的多队列调度避免单一 FIFO 抢占全部带宽。
- 通过各层排队延迟和丢弃率验证高负载下的发送策略。
先按丢失后果划分层级
消息优先级应该描述“晚到会造成多大损失”,而不是简单按业务模块命名。一个实用的三层划分可以是:
- P0 关键事件:认证结果、出生或死亡确认、物品归属变化、房间关闭等。通常需要可靠交付,并且排队延迟目标最严格。
- P1 实时状态:玩家位置、朝向、速度、技能瞄准方向等。通常更重视新鲜度,可使用序列号并允许旧值被新值覆盖。
- P2 后台同步:排行榜刷新、非当前兴趣区域的状态、统计或预取数据。可在带宽紧张时降频、延期或直接跳过。
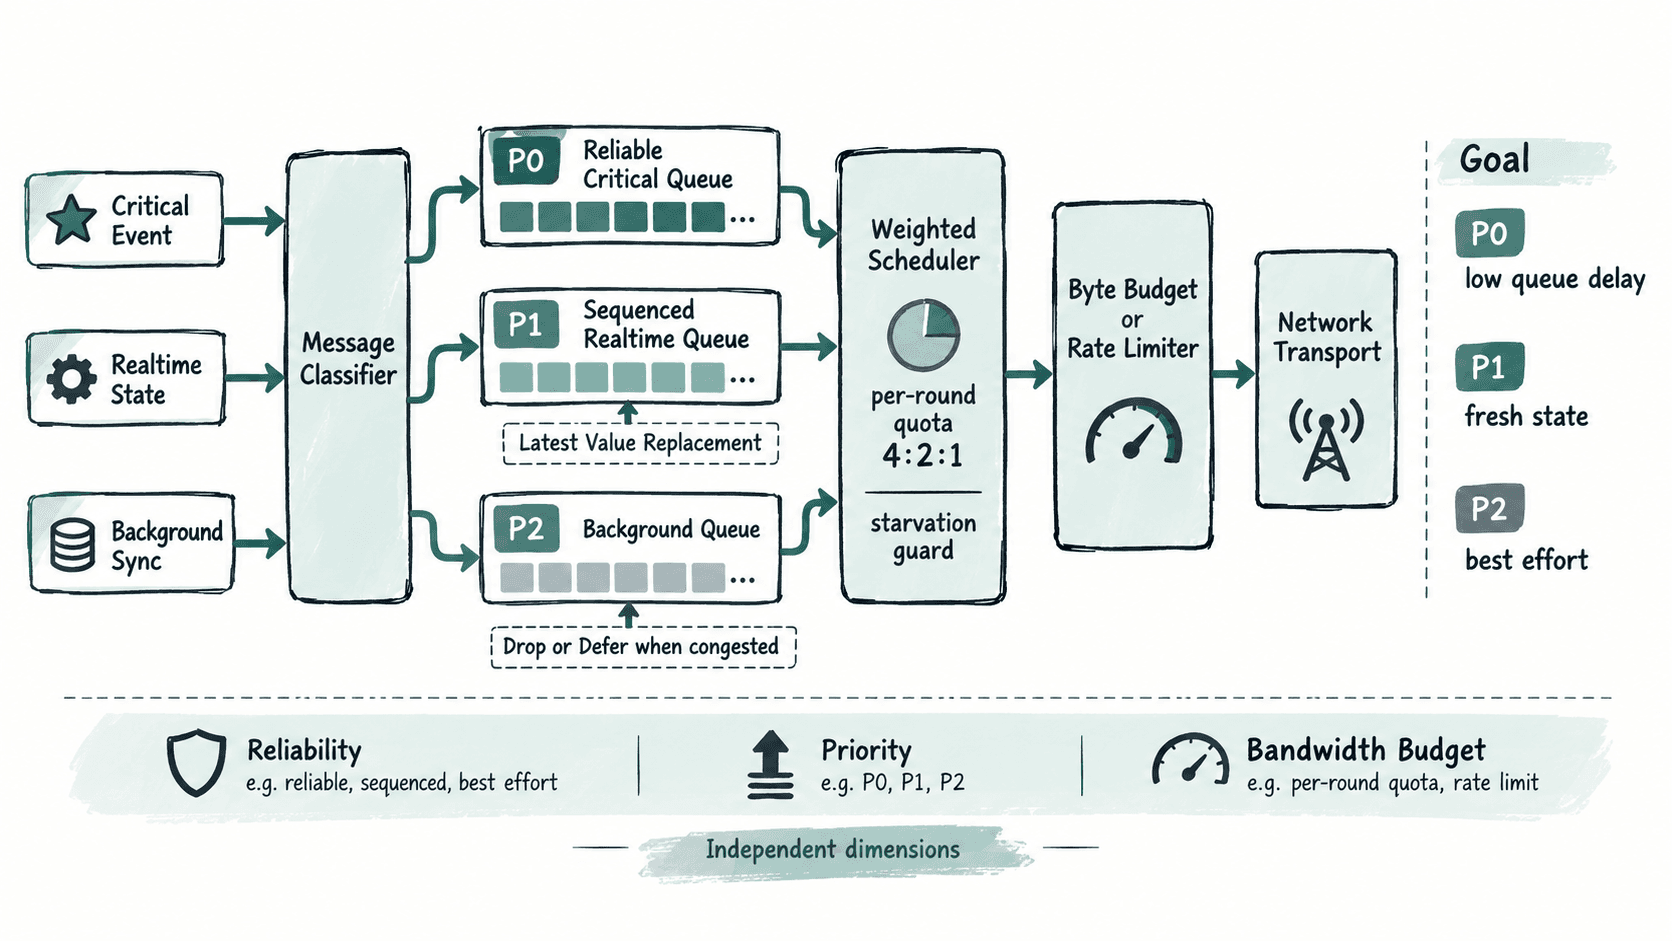
这里有一个关键点:可靠性和优先级不是同一个维度。P0 常常可靠,但“可靠”并不会自动让它排在 P1 前面;如果应用先把大量普通数据写进同一发送 FIFO,关键消息仍可能只能在后面等待。
调度器要兼顾优先级与公平性
严格优先级看起来简单:只要 P0 非空就一直发 P0。但当 P0 流量异常增长时,P1 和 P2 可能永远拿不到发送机会。更稳妥的做法是给每个调度轮次分配配额,例如 P0:P1:P2 = 4:2:1;若某层没有数据,其剩余预算可以让给其他层。
配额只是起点,还需要两个保护条件。第一,为 P0 设上游限流和单消息大小上限,防止“关键消息”标签被滥用。第二,为 P1 使用最新值覆盖或过期丢弃,避免它虽然有预算,却一直发送排队很久的旧状态。
用最小调度器验证分层
下面用三个 deque 模拟分层队列,每轮最多发送 4 条 P0、2 条 P1、1 条 P2。示例只展示消息条数配额;真实项目更适合按字节预算计算,因为不同消息大小可能差很多。
from collections import deque

queues = {
    "P0": deque([f"critical-{i}" for i in range(1, 7)]),
    "P1": deque([f"state-{i}" for i in range(1, 5)]),
    "P2": deque([f"bulk-{i}" for i in range(1, 4)]),
}
quota = {"P0": 4, "P1": 2, "P2": 1}

def schedule_round():
    sent = []
    for priority in ("P0", "P1", "P2"):
        for _ in range(quota[priority]):
            if not queues[priority]:
                break
            sent.append(queues[priority].popleft())
    return sent

print("round1", schedule_round())
print("round2", schedule_round())
print("remaining", {key: len(value) for key, value in queues.items()})
预期输出:
round1 ['critical-1', 'critical-2', 'critical-3', 'critical-4', 'state-1', 'state-2', 'bulk-1']
round2 ['critical-5', 'critical-6', 'state-3', 'state-4', 'bulk-2']
remaining {'P0': 0, 'P1': 0, 'P2': 1}
可以看到 P0 在每轮拿到最多机会,但 P1 和 P2 仍会前进。若换成“只要 P0 非空就一直发送”的策略,低优先级队列在持续高负载下就可能长期停滞。
把可靠性、优先级和预算分开
实现时应分别回答三个问题:这条消息丢了是否必须重传;它与其他消息竞争时应该多早发送;本轮最多允许它占用多少字节。只有这三个答案同时存在,分层才是可控的。
如果底层只有一个有序字节流,例如单条 TCP 或 WebSocket 连接,应用层只能在写入传输层之前决定谁先入队;一旦大块低优先级数据已经写到前面,后来的关键消息不能穿过这些字节。若传输支持多个独立流或通道,也仍要设置应用层预算,因为不同流最终通常还会共享连接带宽和拥塞窗口。
用延迟目标做验收
压测时不要只看总吞吐量。应分别记录 P0、P1、P2 的排队时间分位数,例如 p50、p95 和 p99;同时记录 P1 的过期丢弃率、P2 的延期量,以及是否出现某一层连续多个调度周期没有发送机会。
验收标准应体现业务后果:P0 在高负载下仍保持稳定的低排队延迟;P1 即使丢弃部分旧状态,也要持续送达新状态;P2 可以明显变慢,但不能反过来挤占关键事件。这样设计后,带宽不足时系统退化的是“普通同步的完整度”,而不是“关键事件的及时性”。