
多人游戏与网络同步 / 系统课时
哪些消息必须可靠送达
哪些消息必须可靠送达
多人游戏不能简单地把“重要消息”全部设成可靠传输。真正需要判断的是:消息丢失后会不会破坏权威状态、重复执行会不会产生副作用,以及消息晚到后是否还具有价值。本篇建立一套可直接用于协议设计的判断方法。
学习目标
- 根据状态一致性判断消息能否容忍永久丢失
- 结合可重复执行性与时效性选择可靠或非可靠传输
- 区分“必须最终到达”和“宁可丢失也不要晚到”的消息
先问丢一次会发生什么
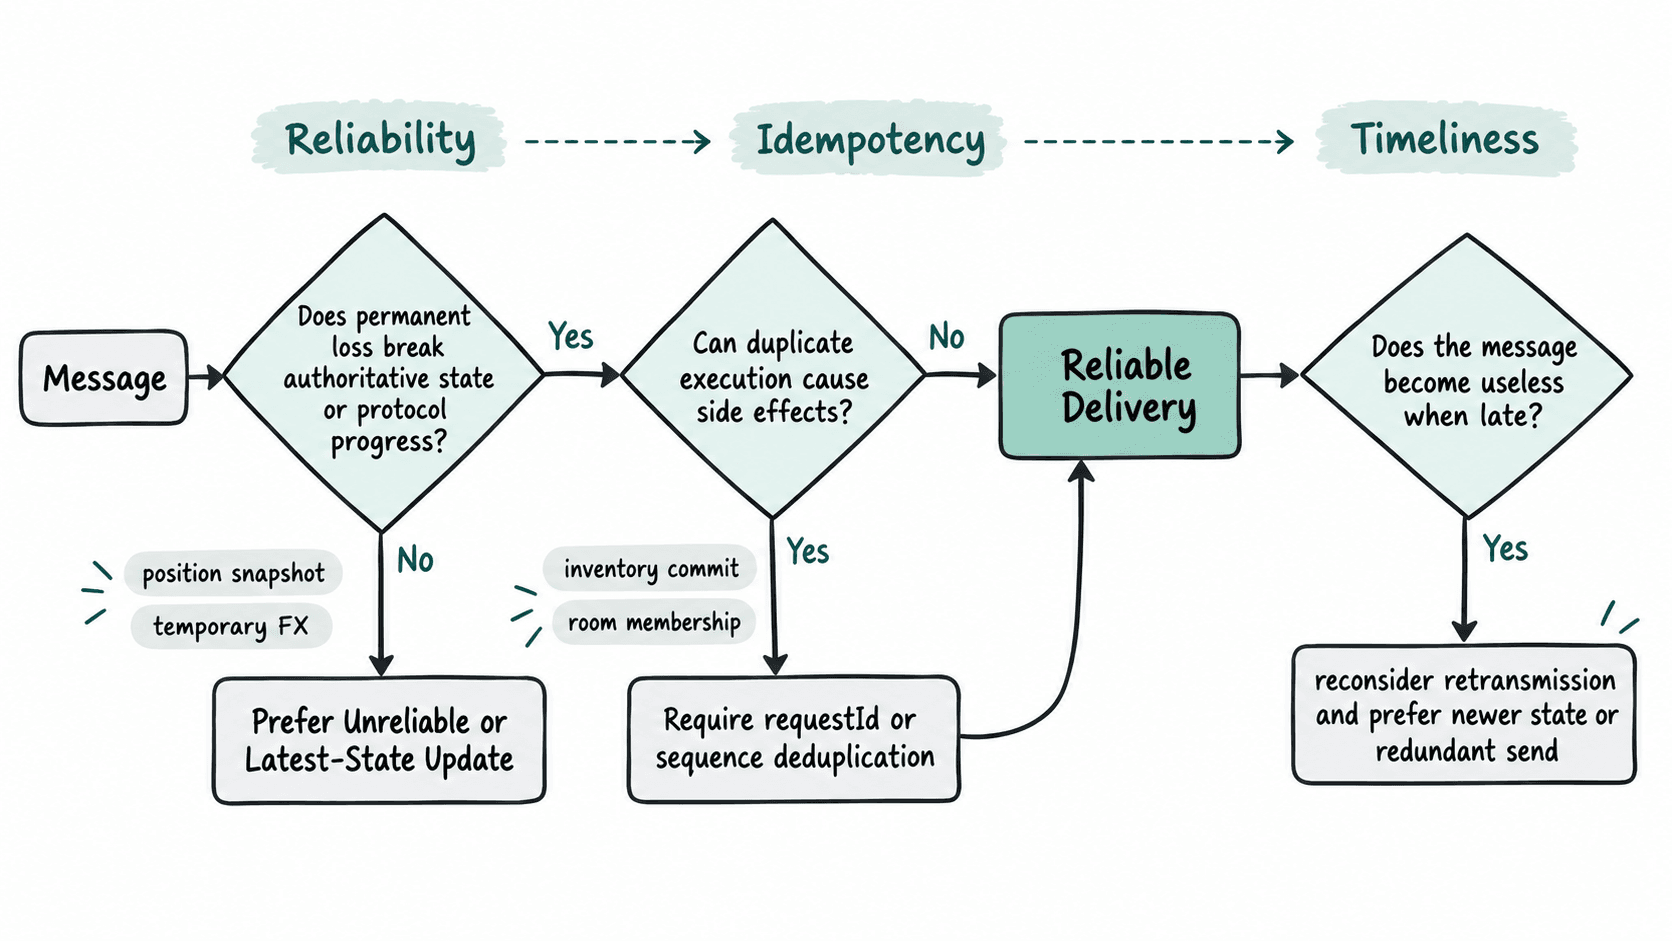
可靠传输的核心不是“这条消息看起来重要”,而是接收端是否必须最终得到它。若一次永久丢失会让客户端与服务器形成无法靠后续状态自然修复的分叉,就应考虑可靠送达。
例如,服务器确认玩家已经加入房间、背包物品已经被消耗、比赛阶段从准备切换到进行中,这些变化通常需要接收端最终知道。相反,角色在第 120 tick 的位置快照即使丢失,第 121、122 tick 的更新通常会覆盖旧状态,没有必要等待旧快照重传。
再看重复执行是否安全
可靠机制通常意味着发送方在未确认时可能重传,因此“可靠”不等于“只处理一次”。如果同一请求执行两遍会产生额外副作用,就必须把去重与可靠送达一起设计。
典型例子是“购买物品”“领取奖励”“加入房间”这类操作。客户端可以重发同一个请求,但请求应携带稳定的 requestId、操作序号或事务标识;服务器发现同一标识已经处理后,应返回已有结果,而不是再次扣款、发奖或创建第二个成员记录。
最后判断消息晚到还有没有价值
有些消息很重要,却不适合等待重传。关键问题是:旧消息到达时,它描述的事实是否已经被更新的数据取代。
位置、朝向、瞄准方向和动画参数通常属于“新状态覆盖旧状态”。如果 100 ms 前的位置包丢失,等待它重传可能只会让客户端处理一份已经过时的数据。更合适的策略通常是继续发送新快照,并用序列号丢弃迟到旧包。
另一些事件则不能只靠更新值覆盖。例如“玩家获得钥匙”会影响后续门锁逻辑,“比赛正式开始”会推进客户端状态机。这类消息即使稍晚抵达,也比永久缺失更安全,因此更适合可靠通道。
用三个维度给消息分类
设计消息时,可以同时检查一致性、重复执行和时效性,而不是只贴“重要”或“不重要”的标签。
| 消息示例 | 永久丢失后果 | 晚到价值 | 推荐策略 |
|---|---|---|---|
| 位置快照 | 后续快照可覆盖 | 很低 | 非可靠,保留最新状态 |
| 临时枪口火光 | 只影响短暂表现 | 很低 | 非可靠,允许丢失 |
| 房间加入确认 | 可能阻塞协议推进 | 高 | 可靠,并处理重复确认 |
| 背包扣除结果 | 可能造成状态分叉 | 高 | 可靠,结合操作去重 |
| 当前完整背包快照 | 新版本可替换旧版本 | 取决于版本 | 可发送可靠快照,也可用版本化增量恢复 |
这里还要区分“命令”和“结果”。例如客户端发出的开火输入通常受实时性约束,过期输入未必值得反复重传;但服务器确认的弹药消耗、击杀结果或回合结算可能属于必须最终同步的权威状态。两者即使描述同一次玩家行为,也可以采用不同可靠性策略。
不要把可靠通道当默认通道
最稳妥的设计方式,是先让能够被后续状态覆盖的数据走非可靠路径,只把真正需要推进协议或维持长期状态一致性的消息放进可靠路径。这样既能减少无意义重传,也能避免某条旧消息阻塞更需要及时到达的实时数据。
当一条消息同时满足“永久丢失会造成不可接受的状态分叉”和“晚到仍有业务价值”时,可靠送达通常是正确选择;如果它还可能被重复执行,则必须再加上去重或幂等处理。