
身份认证与应用安全 / 系统课时
配置登录有效期和活跃检测
配置登录有效期和活跃检测
登录会话通常同时需要“最长能用多久”和“多久不操作就失效”两条边界。本篇用 timeout 与 active-timeout 配出这两种策略,并说明如何验证它们,避免把固定过期和活跃续期混为一谈。
学习目标
- 使用
timeout设置 Token 的长期有效上限。 - 使用
active-timeout设置连续无操作的冻结时间。 - 按固定过期与活跃检测两条时间线验证配置是否符合预期。
区分最长有效期与无操作超时
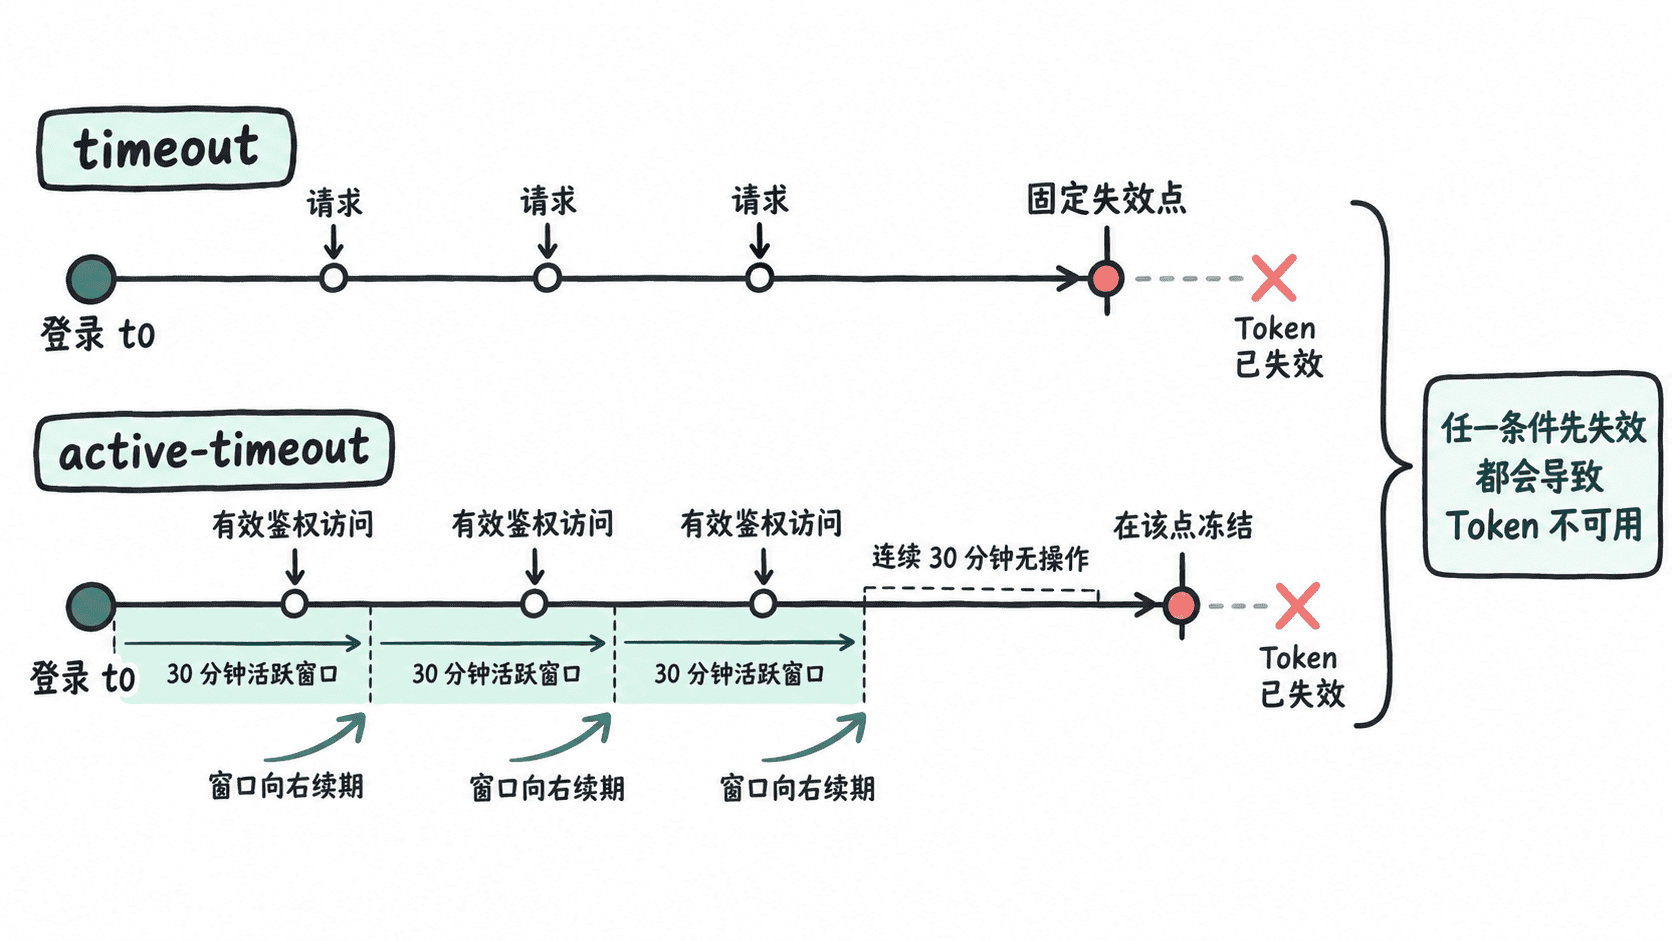
timeout 表示 Token 的长期有效期,单位是秒。它从登录后开始约束 Token 最长可以使用多久;超过这个上限后,即使用户一直在操作,也不能再依靠活跃续期继续使用。
active-timeout 表示最低活跃频率,同样以秒为单位。只要在窗口内发生会触发登录态检查或续签的操作,活跃时间就会向后更新;连续超过该时间未活动时,Token 会被冻结并无法继续通过登录校验。
两者彼此独立,可以同时启用。实际会话只要命中任意一条失效条件,正常访问就会失败;其中活跃超时属于冻结状态,业务若没有显式恢复机制,通常让用户重新登录即可建立新会话。
配置一周有效、30 分钟无操作失效
在 Spring Boot 的 application.yml 中可以直接配置这两个参数。下面的策略表示:Token 最长保留 7 天,同时要求用户至少每 30 分钟产生一次有效活动。
sa-token:
  timeout: 604800
active-timeout: 1800这段配置生效后,timeout 不会因为普通访问自动延长;active-timeout 则会在框架执行对应的登录态检查与活跃续签时更新。若业务不需要无操作检测,可将 active-timeout 设为 -1;若把 timeout 设为 -1,则表示不设置长期过期上限,应只在确有需求时使用。
按两条时间线验证
验证时不要真的等待 7 天。测试环境可以把 timeout 暂时设为 60 秒、active-timeout 设为 10 秒,然后分别观察两种情况:持续在 10 秒内访问受保护接口时,活跃窗口会不断后移,但总时长到达 60 秒后仍会失效;登录后超过 10 秒不访问,再调用 StpUtil.checkLogin(),则会因活跃超时无法通过校验。
如果项目同时使用 Redis,还应确认验证期间没有因为应用重启、缓存清理或其他会话治理规则导致 Token 提前消失,否则容易把存储问题误判成超时策略。
不要把所有 HTTP 请求都当成活跃续期
活跃时间并不是“服务器收到任意请求就一定刷新”。Sa-Token 会在直接或间接执行登录身份读取、登录校验或 Token-Session 获取等相关 API 时进行活跃检查与续签,例如 StpUtil.checkLogin()、StpUtil.getSession()、StpUtil.getTokenSession()。
因此,真正需要保持登录态的业务路由应确保走过正常鉴权链路。这样 timeout 负责限制会话的长期寿命,active-timeout 负责淘汰长期无操作会话,两条规则组合后才是一套可预期的登录有效期策略。