
身份认证与应用安全 / 系统课时
避免日志泄露认证凭证
避免日志泄露认证凭证
认证故障排查常需要同时查看网关、应用和链路日志,但一旦把完整 Token、密码或请求体写入日志,日志系统本身就会变成凭证泄露面。本篇建立“默认不记录、必要时脱敏、用探针验证”的安全排查方法。
学习目标
- 识别网关、应用与异常日志中最常见的认证凭证泄露路径
- 设计不记录 Token、密码和敏感用户信息的安全日志字段
- 用可重复的探针检查日志采集链路是否仍暴露凭证
先找出凭证会经过哪些日志点
一次认证请求通常会经过网关、应用过滤器、业务代码、异常处理器,再进入日志采集与检索平台。风险不只来自显式的 log.info("token={}", token),也可能来自“记录全部请求头”“打印完整请求对象”或“异常时附带原始请求体”。
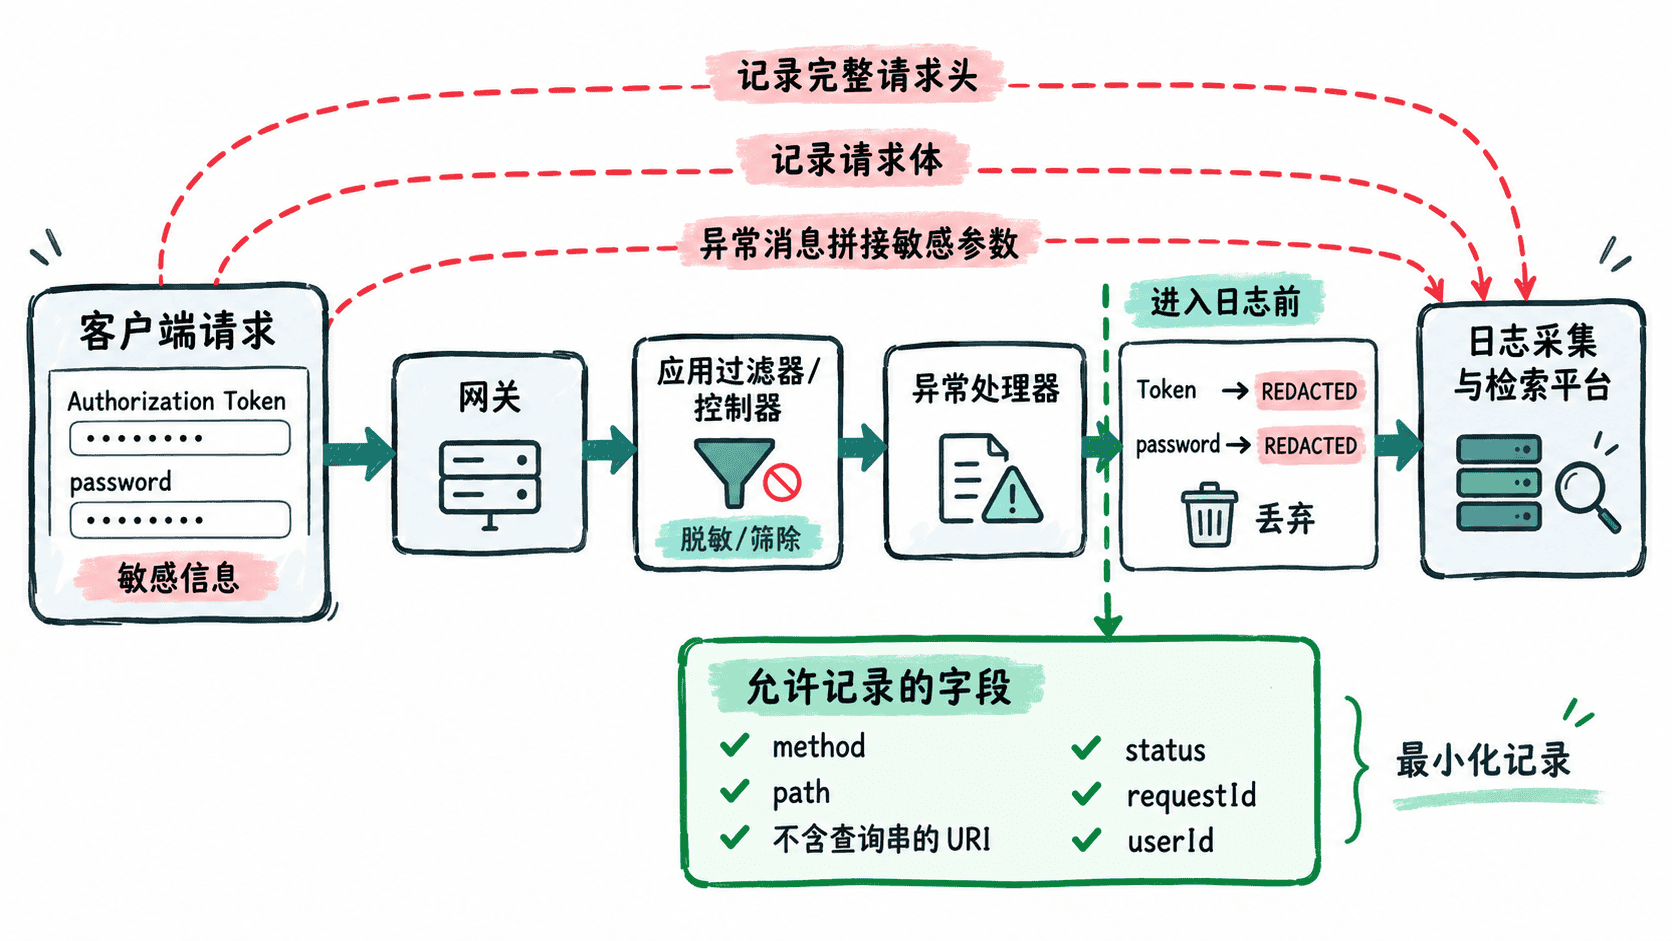
排查时优先检查三处:网关访问日志是否记录 Authorization 或完整 URL 查询串;应用日志是否打印 Header、Cookie、登录 DTO;异常处理是否把请求参数、Token 或密码拼入异常消息。特别要避免把 Token 放进 URL 查询参数,因为 URL 很容易被代理、浏览器历史和访问日志记录。
日志只保留排障所需的最小上下文
认证日志通常只需要回答“哪个请求、哪个账号、在哪个阶段失败”,不需要重现凭证本身。推荐记录 HTTP 方法、路径、状态码、请求 ID、稳定的内部用户 ID,以及异常类型或业务错误码;密码、Token、Cookie、身份证号、手机号、邮箱等字段默认不进入日志。
下面是 Spring MVC 中的片段示例,依赖 spring-web 与 SLF4J。它故意不读取请求头、查询参数和请求体,只记录排障需要的最小字段:
@Component
public class SafeRequestLogFilter extends OncePerRequestFilter {

    private static final Logger log =
            LoggerFactory.getLogger(SafeRequestLogFilter.class);

    @Override
    protected void doFilterInternal(
            HttpServletRequest request,
            HttpServletResponse response,
            FilterChain filterChain)
            throws ServletException, IOException {

        long start = System.currentTimeMillis();
        try {
            filterChain.doFilter(request, response);
        } finally {
            long costMs = System.currentTimeMillis() - start;
            // getRequestURI() 不包含查询串,避免把 URL 中的敏感参数带入日志。
            log.info("http method={} path={} status={} costMs={}",
                    request.getMethod(),
                    request.getRequestURI(),
                    response.getStatus(),
                    costMs);
        }
    }
}
片段生效后,应在真实项目的日志格式、异常处理器和 APM 采集规则中继续执行同一原则:敏感字段不是“少打印几位”,而是默认完全不记录。若确实需要关联认证事件,优先使用 requestId、内部 userId 或服务端生成的事件 ID。
不要让异常日志重新带回敏感数据
即使访问日志安全,异常路径仍可能把秘密重新写入日志。例如,捕获登录失败时不要记录完整登录请求对象,也不要把 Token 拼进异常文本;第三方 SDK 的异常消息如果可能包含请求参数,也应在进入集中日志前再次过滤。
对用户信息也要遵循最小化原则。排障通常记录内部数值 ID 就足够,不必同时记录姓名、手机号和邮箱。日志平台权限应与生产数据库同样认真治理,因为集中日志往往保存时间更长、访问人员更多。
用探针验证整条日志链路
在非生产环境构造一个只用于检测的哨兵值,例如 LEAK_PROBE_TOKEN_123456,让它经过网关和应用,然后搜索网关日志、应用日志与采集后的集中日志。下面命令检查本地落盘日志,<PATH> 替换为实际日志目录:
grep -R --line-number "LEAK_PROBE_TOKEN_123456" <PATH>/logs预期输出
text
没有输出表示当前目录下未发现该完整探针值;如果出现任何匹配行,就沿“网关 → 应用 → 异常处理 → 日志采集器”逐级定位写入点并删除敏感字段。集中日志平台还需执行同样的搜索,确认采集、解析和字段展开过程没有把原本隐藏的数据重新保存。
安全日志的目标不是让排障信息越少越好,而是让每一条记录都能帮助定位问题,同时不携带可直接用于登录或识别用户的秘密。